De fleste innbrudd i e-post og skytjenester starter med et passord som er stjålet, gjettet eller lurt ut av en ansatt. Tofaktorautentisering gjør at passordet alene ikke er nok. Microsofts egne forskere fant at kontoer med flerfaktor hadde over 99 prosent lavere risiko for å bli kompromittert. Samtidig har Nasjonal sikkerhetsmyndighet gått et skritt videre og anbefaler metoder som også tåler avanserte phishingangrep. Denne guiden forklarer forskjellen på metodene, hva som er gratis i Microsoft 365, og hvordan en liten bedrift kan innføre tofaktor uten å stoppe driften.
Av redaksjonen i Bedriftsabonnement.no. Anbefalinger og fakta er hentet fra Nasjonal sikkerhetsmyndighet, Datatilsynet og Microsofts dokumentasjon. Alt er kontrollert 26. september 2026. Artikkelen er ikke juridisk rådgivning.
Kort fortalt
- Tofaktor betyr at innloggingen krever noe du vet, som et passord, og noe du har eller er, som en telefon, en nøkkel eller et fingeravtrykk.
- Microsofts forskere fant at flerfaktor reduserte risikoen for kompromittering med 99,22 prosent.
- NSM anbefaler phishingresistente metoder som passnøkler, Windows Hello for Business og fysiske sikkerhetsnøkler. Koder på SMS og i apper regnes ikke som phishingresistente.
- I Microsoft 365 kan grunnleggende tofaktor slås på gratis med sikkerhetsstandardene. Mer finmasket styring krever Entra ID P1, som følger med Business Premium.
- Start med administratorer og dem som betaler regninger, og ha en rutine for mistet telefon før dere skrur det på for alle.
Hva er tofaktorautentisering?
Autentisering betyr at du beviser hvem du er når du logger inn. Med bare passord er det én faktor: noe du vet. Tofaktor legger til en faktor av en annen type, enten noe du har, som mobilen eller en sikkerhetsnøkkel, eller noe du er, som fingeravtrykk eller ansikt. Flerfaktor, ofte forkortet MFA, er fellesbetegnelsen når det brukes to eller flere faktorer. I praksis brukes ordene om hverandre.
Poenget er at en angriper som har fått tak i passordet, fortsatt står fast uten den andre faktoren. Det er grunnen til at tofaktor er et av de mest effektive enkelttiltakene en bedrift kan gjøre, og at det står høyt på listen i guiden om cybersikkerhet for små bedrifter.
Hvorfor det haster
Microsoft Research publiserte i 2023 en studie av kontoer i Azure Active Directory, i dag Microsoft Entra ID, med mistenkelig aktivitet. Flerfaktor reduserte risikoen for at kontoen ble kompromittert med 99,22 prosent, og med 98,56 prosent når passordet allerede var lekket. Studien fant også at egne autentiseringsapper, som Microsoft Authenticator, ga bedre beskyttelse enn SMS, selv om begge var langt bedre enn bare passord.
Microsoft har selv gjort flerfaktor obligatorisk for administrasjon. Fra andre halvår 2024 har det gradvis blitt krav om flerfaktor for å logge inn i Azure-portalen, Entra-, Intune- og, fra februar 2025, Microsoft 365-administrasjonssenteret. Fra 1. oktober 2025 er kravet utvidet til kommandolinjeverktøy og programmeringsgrensesnitt.
Ingen lov sier uttrykkelig at alle bedrifter må ha tofaktor. Personvernregelverket krever likevel egnede sikkerhetstiltak når dere behandler personopplysninger, og Datatilsynet har lagt vekt på manglende tofaktor. Da Østre Toten kommune fikk 4 millioner kroner i overtredelsesgebyr etter et løsepengevirusangrep i januar 2021, pekte tilsynet blant annet på at kommunen manglet tofaktorautentisering eller tilsvarende tiltak, og at sikkerhetskopiene ikke var beskyttet mot sletting. Hvordan dere beskytter kopiene, står i guiden om backup av Microsoft 365.
Metodene fra svakest til sterkest
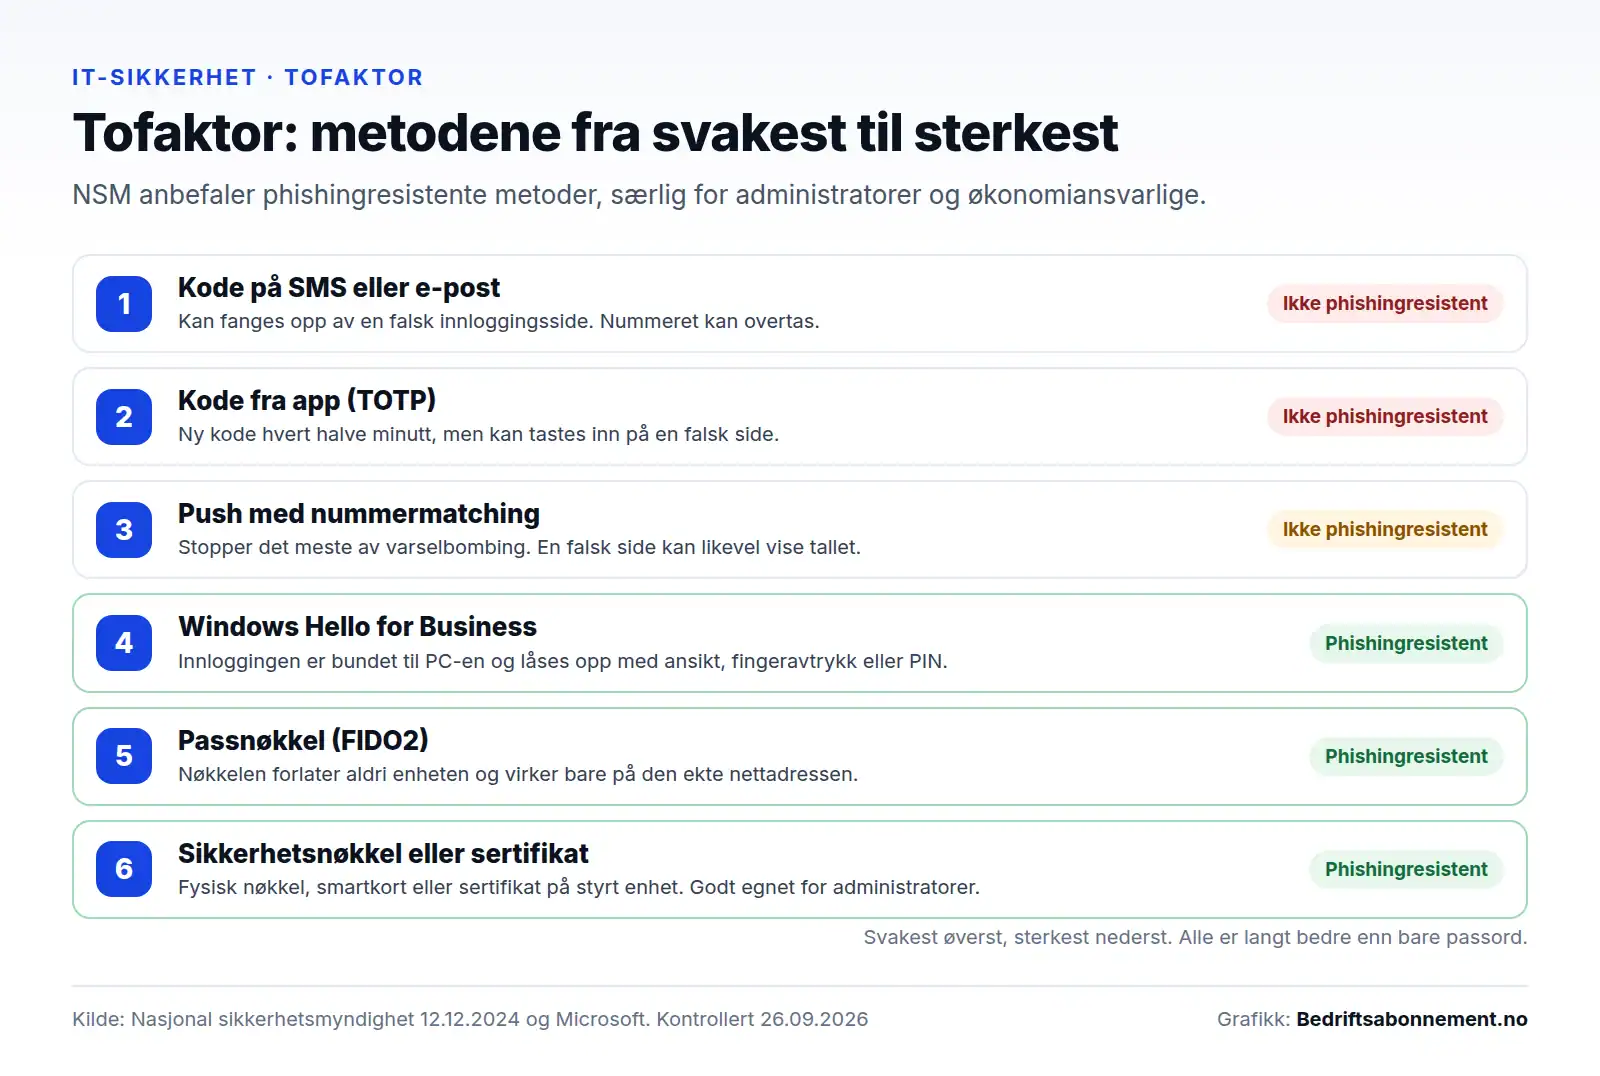
Ikke all tofaktor er like god. I desember 2024 anbefalte NSM virksomheter å gå over til phishingresistent autentisering, særlig for Microsoft 365 og andre skytjenester. Bakgrunnen er at angripere nå bruker phishingsider som videresender både passord og engangskode i sanntid, såkalte angriper-i-midten-angrep, og at de bombarderer brukere med godkjenningsvarsler til noen trykker ja.
Kode på SMS eller e-post
Bedre enn bare passord, men den svakeste formen for tofaktor. Koden kan fanges opp av en falsk innloggingsside, og telefonnummeret kan i verste fall overtas. NSM regner engangskoder på SMS og e-post som ikke phishingresistente.
Kode fra app
Autentiseringsappen lager en ny kode hvert halve minutt. Den er uavhengig av mobilnettet, men koden kan fortsatt tastes inn på en falsk side. NSM regner også tidsbaserte engangskoder som ikke phishingresistente.
Push-varsel med nummermatching
Microsoft Authenticator viser et tall på skjermen som brukeren må skrive inn i appen. Det stopper det meste av varselbombing, fordi brukeren må se innloggingsskjermen for å godkjenne. NSM regner likevel nummermatching og passordløs innlogging via Authenticator som ikke phishingresistente, fordi en falsk side også kan vise tallet.
Phishingresistente metoder
NSM oppgir passnøkler etter FIDO2-standarden, Windows Hello for Business, sertifikater på enheter som styres sentralt, smartkort og fysiske sikkerhetsnøkler som phishingresistente. Felles for dem er at innloggingen er bundet til riktig nettadresse eller enhet, så en falsk side får ikke noe den kan bruke. NSM anbefaler å prioritere slike metoder for utsatte brukere som økonomiansvarlige og systemadministratorer, og på sikt å skru av passord og tradisjonell flerfaktor der det er mulig.
Slik fungerer en passnøkkel
En passnøkkel består av et nøkkelpar. Den private nøkkelen ligger på mobilen, PC-en eller sikkerhetsnøkkelen og forlater aldri enheten, mens tjenesten bare lagrer den offentlige nøkkelen. Ved innlogging sender tjenesten en utfordring som enheten signerer etter at du har låst opp med fingeravtrykk, ansikt eller PIN-kode. Signaturen er knyttet til nettadressen til den ekte tjenesten. En falsk side på en annen adresse får derfor ingen gyldig signatur, uansett hvor overbevisende den ser ut. For brukeren er det ofte enklere enn passord: Det er ingenting å huske og ingen kode å taste inn.
Vil dere ha tofaktor på plass uten styr?
Vi hjelper dere med å slå på tofaktor, velge riktig metode for hver bruker og sette opp rutiner for nye ansatte og mistet telefon, gjennom etablerte norske IT-partnere.
Få tilbud på IT-sikkerhetUforpliktende. Vi leverer IT-sikkerhet gjennom etablerte norske partnere.
Slik skrur dere det på i Microsoft 365
Sikkerhetsstandardene: gratis grunnsikring
Microsoft tilbyr sikkerhetsstandarder, på engelsk security defaults, til alle kunder uten ekstra kostnad. Når de er slått på, må alle brukere registrere seg for flerfaktor, administratorer må bruke flerfaktor hver gang de logger inn, og eldre påloggingsprotokoller som ikke støtter flerfaktor blir blokkert. Siden juli 2024 har brukerne ikke lenger 14 dagers frist på å registrere seg. Leietakere som er opprettet etter 22. oktober 2019, kan ha sikkerhetsstandardene slått på fra start, men mange eldre oppsett har det ikke. Sjekk det i Entra-administrasjonssenteret.
Betinget tilgang: når dere trenger mer kontroll
Med betinget tilgang, på engelsk Conditional Access, kan dere lage egne regler, for eksempel sterkere krav for administratorer, blokkering av innlogging fra enkelte land eller krav om at PC-en er styrt av bedriften. Funksjonen krever Microsoft Entra ID P1, som følger med Microsoft 365 Business Premium. Premium koster 223,63 kroner per bruker i måneden eks. mva. med årsavtale. Krav om styrte enheter henger tett sammen med Intune, som også følger med Premium.
En plan i seks steg
- Kartlegg alle kontoer, også delte postbokser, gamle brukere og kontoer som bare brukes av en skanner eller et program.
- Start med administratorene og dem som godkjenner betalinger. Gi dem en phishingresistent metode, for eksempel en fysisk sikkerhetsnøkkel eller Windows Hello for Business.
- Informer de ansatte før dere slår på kravet: hva som skjer, hvilken app de skal laste ned, og hvem de kontakter hvis noe går galt.
- Slå på for alle, enten med sikkerhetsstandardene eller med regler for betinget tilgang.
- Blokker eldre pålogging, slik at gamle e-postprogrammer ikke blir en bakdør uten tofaktor.
- Lag rutiner for nyansatte, sluttede og mistet eller byttet telefon, og ha en reservekonto for administrasjon som er ekstra godt beskyttet.
Andre tjenester enn Microsoft 365
E-post er det viktigste, men ikke det eneste stedet en angriper vil inn. Slå på tofaktor også i regnskapssystemet, nettbanken, domeneregistraren, nettbutikken og sosiale medier. Kontoen hos domeneregistraren fortjener særlig oppmerksomhet: Den som kontrollerer domenet, kan omdirigere e-posten til bedriften. Lag en enkel oversikt over hvilke tjenester bedriften bruker, hvem som har administratortilgang, og om tofaktor er slått på. Den samme listen er nyttig når noen slutter, fordi det er de glemte kontoene som oftest står åpne.
Vanlige innvendinger
De ansatte vil ikke bruke privat mobil
Det er et rimelig krav. Alternativene er en fysisk sikkerhetsnøkkel som brukes via USB eller NFC, eller en jobbtelefon. Har bedriften allerede mobilabonnement til de ansatte, er jobbtelefonen den enkleste løsningen, og den kan styres sentralt slik at bedriften kan slette jobbdata om telefonen blir borte.
Varslene blir en plage
Med betinget tilgang kan dere styre når det kreves ny godkjenning, for eksempel bare ved innlogging fra en enhet bedriften ikke styrer eller fra et annet land, i stedet for ved hver innlogging. Nummermatching gjør at ingen kan godkjenne ved et uhell.
Vi deler én innlogging
Delte innlogginger er vanskelige å sikre med tofaktor og gjør det umulig å se hvem som gjorde hva. Gi hver person en egen konto, og bruk delte postbokser eller grupper der flere trenger tilgang til det samme.
Hva koster det?
Grunnleggende tofaktor i Microsoft 365 er gratis gjennom sikkerhetsstandardene, og Microsoft Authenticator er en gratis app. Betinget tilgang krever Entra ID P1, som er inkludert i Business Premium til 223,63 kroner per bruker i måneden eks. mva. med årsavtale. Fysiske sikkerhetsnøkler kjøpes per bruker. Den største kostnaden er ofte arbeidstiden til oppsett og opplæring, som gjerne er en del av en fast IT-supportavtale.
Sjekkliste
- Har alle brukere tofaktor, også daglig leder og deltidsansatte?
- Bruker administratorene en phishingresistent metode?
- Er eldre pålogging blokkert i Microsoft 365?
- Er SMS fjernet som metode der det finnes bedre alternativer?
- Har regnskap, bank og domeneregistrar tofaktor?
- Finnes det en rutine for mistet telefon, nyansatte og sluttede?
- Er sikkerhetskopiene beskyttet mot sletting, også om en administratorkonto blir overtatt?
Ofte stilte spørsmål
Hva er tofaktorautentisering? En innlogging som krever to ulike typer bevis, for eksempel passord og en kode, et varsel eller en nøkkel på mobilen eller i en sikkerhetsnøkkel.
Er tofaktor gratis i Microsoft 365? Ja, grunnleggende tofaktor kan slås på gratis med sikkerhetsstandardene. Betinget tilgang, som gir egne regler, krever Entra ID P1, som følger med Business Premium.
Er SMS-kode trygt nok? Det er langt bedre enn bare passord, men den svakeste formen for tofaktor. NSM regner SMS-koder som ikke phishingresistente og anbefaler sterkere metoder, særlig for administratorer og økonomiansvarlige.
Hva betyr phishingresistent? At innloggingen ikke kan lures ut via en falsk nettside. NSM regner passnøkler, Windows Hello for Business, sertifikater, smartkort og fysiske sikkerhetsnøkler som phishingresistente.
Må ansatte bruke privat mobil? Nei. Alternativet er en fysisk sikkerhetsnøkkel eller en jobbtelefon som bedriften styrer.
Er tofaktor lovpålagt? Ingen lov krever det uttrykkelig for alle, men personvernregelverket krever egnede sikkerhetstiltak, og Datatilsynet har lagt vekt på manglende tofaktor i vedtak om overtredelsesgebyr.
Få tofaktor og sikkerhet på plass
Fortell hvor mange brukere dere er og hvilke systemer dere bruker, så får dere et forslag til oppsett og pris.
Få tilbudLes også om Microsoft 365 for bedrifter.
Kilder
Kontrollert 26. september 2026.
- NSM: Anbefaler overgang til phishingresistent autentisering (12.12.2024).
- Microsoft Research: How effective is multifactor authentication (2023).
- Microsoft Learn: Security defaults og Conditional Access.
- Microsoft Learn: Mandatory multifactor authentication.
- Datatilsynet: Overtredelsesgebyr til Østre Toten kommune.
- Microsoft: Microsoft 365 Business Premium.
Forbehold: Artikkelen gir en oversikt per 26. september 2026 og er ikke juridisk rådgivning. Microsofts priser og funksjoner kan endres.