Phishing, på norsk nettfisking, er svindelforsøk der angriperen utgir seg for å være noen mottakeren stoler på, for å få vedkommende til å klikke på en lenke, skrive inn passordet sitt, åpne et vedlegg eller betale en falsk regning. Forsøkene kommer oftest på e-post, men også som SMS, telefonsamtale, Teams-melding eller QR-kode. I Mørketallsundersøkelsen 2026 fra Næringslivets Sikkerhetsråd (NSR) er dette den vanligste sikkerhetshendelsen i norske virksomheter. Av virksomhetene hadde 13 prosent vært utsatt for sosial manipulering eller phishing det siste året.
Av redaksjonen i Bedriftsabonnement.no. Artikkelen bygger på Mørketallsundersøkelsen 2026, Nasjonal sikkerhetsmyndighets (NSM) Risiko 2026 og grunnprinsipper for IKT-sikkerhet, Kripos’ Cyberkriminalitet 2026, Politiets trusselvurdering 2026, veiledning fra Datatilsynet og Nettvett, Finans Norge og Microsofts dokumentasjon. Alt er kontrollert 27. september 2026.
Kort fortalt
- Phishing er sosial manipulering med ett av tre mål: innloggingen deres, tilgang til maskinene eller pengene på konto.
- Sosial manipulering og phishing er den vanligste hendelsestypen i norske virksomheter.
- Falske fakturaer og direktørsvindel krever ikke teknisk innbrudd. De stoppes best av betalingsrutiner med uavhengig tilbakeringing.
- Tofaktor med kode eller app-godkjenning stopper ikke alle varianter. Passnøkler er langt vanskeligere å lure ut.
- Har noen gitt fra seg passordet, må det byttes og alle pålogginger avsluttes med en gang. Et brudd på personopplysningssikkerheten skal som hovedregel meldes innen 72 timer.
Hva phishing er, og hvorfor små bedrifter er mål
Datatilsynet deler et phishingangrep i to faser. Først kommer lureriet, der målet er å komme inn. Lykkes det, bruker angriperen kontoen til å sende ny phishing til kolleger og kunder, installere skadevare eller hente ut opplysninger.
Mange små bedrifter tror de er for små til å være interessante. Politiets trusselvurdering 2026 beskriver tilgangsmeglere, kriminelle som skaffer påloggingsinformasjon med blant annet masseutsendt phishing og selger tilgangene videre. Rapporten viser også at minst 17 kjente varianter av løsepengevirus ble brukt mot norske små og mellomstore bedrifter i 2025, mens politiet ikke kjente til at store virksomheter ble rammet.
Angrepene kommer ofte fra avsendere dere kjenner. Sikkerhetsselskapet Defendable skriver i Mørketallsundersøkelsen at de fra mai 2025 til mai 2026 stoppet nesten 3 500 phishingforsøk sendt fra kompromitterte SharePoint-kontoer i 268 norske virksomheter. Kripos skriver i Cyberkriminalitet 2026 at datainnbrudd mot norske virksomheter i hovedsak lykkes fordi sikkerhetstiltakene er svake eller mangler.
Store virksomheter rapporterer phishing oftere, 27 prosent blant dem med over 100 ansatte mot rundt ti prosent blant de minste. NSR forklarer det med at de store både er mer eksponert og flinkere til å oppdage angrep.
Variantene bedriften møter
E-postphishing og spear phishing
Den klassiske varianten er masseutsendt e-post som etterligner en tjeneste mange bruker, med en pakke som venter eller et passord som må fornyes. Spear phishing er rettet mot én person eller rolle og bruker opplysninger om bedriften, som navnet på regnskapsføreren eller en leverandør. Nettvett skriver at dårlig norsk ikke lenger er et godt nok varseltegn, og både NSM og NSR peker på at kunstig intelligens gjør forsøkene mer troverdige.
Direktørsvindel, falske fakturaer og kontonummerbytte
Her er målet penger, ikke passord, og på engelsk kalles det ofte business email compromise (BEC). Svindleren utgir seg for å være daglig leder, en leverandør eller en advokat, og ber om en hastebetaling eller melder at leverandøren har fått nytt kontonummer. Finans Norge skriver at denne svindelen fortsatt gir store tap i bedriftsmarkedet, og at den ofte gjennomføres uten teknisk innbrudd, med forfalskede avsendere og utnyttelse av interne rutiner. I Mørketallsundersøkelsen hadde 5 prosent av virksomhetene vært utsatt for bedrageri. Blant dem hadde 64 prosent opplevd fakturabedrageri og 47 prosent direktørbedrageri.
Nettvett viser hvordan svindlere setter et kjent navn som avsender, registrerer et domene som ligner det ekte, eller legger inn sin egen svaradresse. Er leverandørens egen e-postkonto brutt inn i, kommer kravet fra den ekte adressen, og da hjelper det ikke å sjekke avsenderen.
Smishing og vishing
Smishing er phishing på SMS. Nettvett forklarer at avsendernavnet kan settes til hva som helst, også navnet på banken, og at lenkene ofte er forkortet eller peker til lignende domener. Operatørenes svindelbeskyttelse har begrensninger, som vi viser i gjennomgangen av svindelsperre i bedriftsabonnement.
Vishing er det samme på telefon. Svindleren utgir seg for å være banken, IT-leverandøren eller Microsoft og vil ha en engangskode, et passord eller tilgang til maskinen. Kripos vurderer det som meget sannsynlig at slike oppringninger oppleves som mer troverdige enn andre former for phishing. Les mer om svindelforsøk på telefon mot bedrifter.
Falske innloggingssider for Microsoft 365
Mange angrep starter med en lenke til en side som ser ut som Microsofts innlogging. Sikkerhetsselskapet mnemonic skriver i Mørketallsundersøkelsen at såkalt adversary-in-the-middle-phishing fortsatt er det vanligste inntrengningspunktet de ser. Den falske siden sender alt videre til den ekte innloggingen i sanntid. Den ansatte skriver passord, godkjenner tofaktor og kommer inn som vanlig, mens angriperen fanger opp påloggingsøkten. NSM skriver i Risiko 2026 at etaten ser økende bruk av avanserte former for phishing der flerfaktorautentisering ikke lenger gir tilstrekkelig beskyttelse.
Ved såkalt device code-phishing får den ansatte en kode og beskjed om å fullføre innloggingen på en ekte Microsoft-side. Ifølge mnemonic får angriperen da gyldige sesjonstoken til kontoen. Fordi adressen er ekte, hjelper det ikke å sjekke lenken. Tast aldri inn en kode du har fått fra andre. Hvordan Microsoft 365 er satt opp, avgjør hvor mye en stjålet pålogging kan brukes til.
QR-koder og Teams-meldinger
QR-koder i e-post eller vedlegg leder til de samme falske sidene, men skannes med mobilen. Ifølge mnemonic har slik quishing etablert seg som en varig metode, og den ser ut til å brukes for å komme utenom sikkerheten på sentralt administrerte maskiner.
Microsoft påpeker at de samme phishingrisikoene som i e-post finnes i Teams. En ukjent ekstern bruker som utgir seg for å være IT-support eller Microsoft, fortjener samme skepsis som en ukjent e-post. Profilkortet viser om avsenderen er ekstern.
MFA-tretthet og push-bombing
Ved MFA-tretthet har angriperen passordet og sender den ene godkjenningsforespørselen etter den andre, i håp om at den ansatte trykker godkjenn for å få fred. Microsoft har gjort tallmatching obligatorisk for push-varsler i Authenticator, slik at brukeren må taste inn et tall fra innloggingsskjermen. Lurer angriperen den ansatte til å lese opp tallet, hjelper det likevel ikke. En forespørsel du ikke har bedt om, betyr som regel at noen kjenner passordet ditt.
Slik kjenner de ansatte igjen et phishingforsøk
Ingen enkeltsjekk avslører alt. Nettvett minner om at https og hengelås bare betyr at forbindelsen er kryptert, ikke at siden er ekte. Skriv gjerne ut sjekklisten til økonomi og resepsjon.
| Varseltegn | Hvorfor | Gjør dette |
|---|---|---|
| Kjent navn, men avvikende adresse, for eksempel norsis.biz i stedet for norsis.no | Visningsnavn kan settes fritt, og lignende domener er enkle å registrere | Sammenlign adressen med tidligere e-post fra samme person |
| Svaret går til en annen adresse enn avsenderen | Svaret havner hos svindleren | Skriv en ny e-post til adressen dere har fra før |
| Hastverk, hemmelighold eller en avsender som ikke kan nås | Tidspress og autoritet skal få deg forbi rutinen | Ring avsenderen på et nummer dere har fra før |
| Nytt kontonummer eller nye betalingsopplysninger | Kjernen i fakturasvindel | Bekreft på telefonnummer fra avtalen, aldri fra e-posten |
| Uventet lenke til delt dokument eller faktura, også fra kjente | Innbrutte kontoer sprer phishing videre | Spør avsenderen på en annen kanal |
| Innloggingsside etter klikk på lenke eller QR-kode | Falske Microsoft 365-sider fanger passord og tofaktor | Logg inn via bokmerke eller app |
| Godkjenningsforespørsel du ikke ba om, eller beskjed om å taste inn en kode | Noen kjenner passordet, eller prøver device code-phishing | Avvis og gi IT beskjed |
| Vedlegg som ber deg aktivere makroer, eller en zip-fil | Brukes til å smugle inn skadevare | Ikke åpne, send til IT |
Er du i tvil, kontakt avsenderen på en annen kanal, med kontaktinformasjon du finner selv. Nettvett anbefaler i tillegg fire-øyne-prinsippet, altså å be en kollega se på det som skurrer.
Hvorfor phishing lykkes
Nettvett peker på faresignaler som går igjen. Henvendelsen er uventet, det skapes hastverk, det spilles på frykt, fristelser eller tillit, og du blir bedt om å gå utenom rutinene. En e-post fra daglig leder som ber økonomiansvarlig betale i dag, spiller på både autoritet og tidspress. Datatilsynet skriver at virksomheter kan være ekstra sårbare i høytider og ferier.
Den britiske sikkerhetsmyndigheten NCSC skriver at ingen opplæring, heller ikke phishing-simuleringer, kan lære brukerne å gjenkjenne alle forsøk, fordi det å klikke på lenker er en del av jobben. Telenor skriver i Mørketallsundersøkelsen at problemet ikke er uansvarlige ansatte, men manglende struktur. Teknikk og rutiner må derfor bære mesteparten av vekten.
Tekniske tiltak som tar av for støyten
Innlogging som tåler phishing
Tofaktor på alle kontoer er grunnmuren. Kripos påpeker at manglende flerfaktorautentisering gjør det mulig å komme inn med gjettede passord. Datatilsynet minner samtidig om at ulike typer tofaktor har ulik robusthet. Passnøkler er det sterkeste alternativet. Microsoft forklarer at en passnøkkel bare virker på nettstedet eller appen den ble laget for, og derfor nesten ikke lar seg lure ut via en falsk side. Se også vår gjennomgang av IT-sikkerhet for bedrifter.
E-postfiltrering og avsenderkontroll
Datatilsynet anbefaler automatisk filtrering, blokkeringslister for kjente ondsinnede domener og filtre for e-post som ikke består kontrollene SPF og DKIM. NSM anbefaler å verifisere avsendere med SPF, DKIM og DMARC. SPF lister hvilke servere som får sende e-post for domenet, DKIM signerer e-posten, og DMARC forteller mottakeren hva som skal skje med e-post som feiler. Oppsettet gjør det også vanskeligere å forfalske deres eget domene overfor kundene.
Færre rettigheter, mindre skade
NSM anbefaler at vanlige brukere ikke har administratorrettigheter, og at utvidede rettigheter ligger på en egen konto. Datatilsynet anbefaler tilgangsstyring etter minste privilegium, logging og blokkering av Office-makroer. Sikkerhetsoppdateringer hører med, fordi skadelige vedlegg ofte utnytter sårbarheter i vanlige programmer.
Betalingsrutiner med dobbelkontroll
Mot direktørsvindel og falske fakturaer er rutinen viktigere enn teknikken. Tre regler dekker det meste. Endring av kontonummer bekreftes alltid med uavhengig tilbakeringing til leverandøren, på et nummer fra avtalen eller en tidligere faktura. Betalinger over en fast grense godkjennes av to personer. Og ingen, heller ikke daglig leder, kan be om unntak på e-post, SMS eller telefon. Skriv rutinen ned og del den med regnskapsføreren. Da er det enkelt for en ansatt å si nei, også til en som høres ut som sjefen.
Opplæring og phishing-øvelser
Opplæringen bør handle om bedriftens egne rutiner, som hvordan en ekte faktura fra hovedleverandøren ser ut. Datatilsynet skriver at generelle råd om ikke å åpne e-post fra ukjente sannsynligvis ikke er nok, fordi forsøkene i økende grad kommer fra tilsynelatende legitime avsendere. Tilsynet anbefaler phishing-tester for å kontrollere om opplæringen har ønsket effekt og for å målrette den videre.
NCSC fraråder å straffe dem som klikker, fordi ansatte som er redde for konsekvensene, slutter å si fra. Følg heller med på hvor mange som melder fra. I Mørketallsundersøkelsen ble mange hendelser oppdaget av ansatte som reagerte på mistenkelige e-poster, og NSR kaller menneskelig oppmerksomhet den viktigste oppdagelsesmekanismen for mange virksomheter.
Gjør det enkelt å si fra. Datatilsynet anbefaler et fast kontaktpunkt, for eksempel en e-postadresse for mistenkelige e-poster. Outlook har en innebygd knapp for å rapportere phishing, og Teams kan settes opp slik at brukerne kan melde fra om meldinger.
Vil dere ha phishing-forsvaret gjennomgått?
Vi hjelper bedrifter med tofaktor, e-postfiltrering, opplæring og phishing-tester gjennom etablerte IT-partnere. Fortell kort hvordan e-post og innlogging er satt opp hos dere i dag.
Få tilbud på IT-sikkerhetNoen har klikket: plan for de første timene
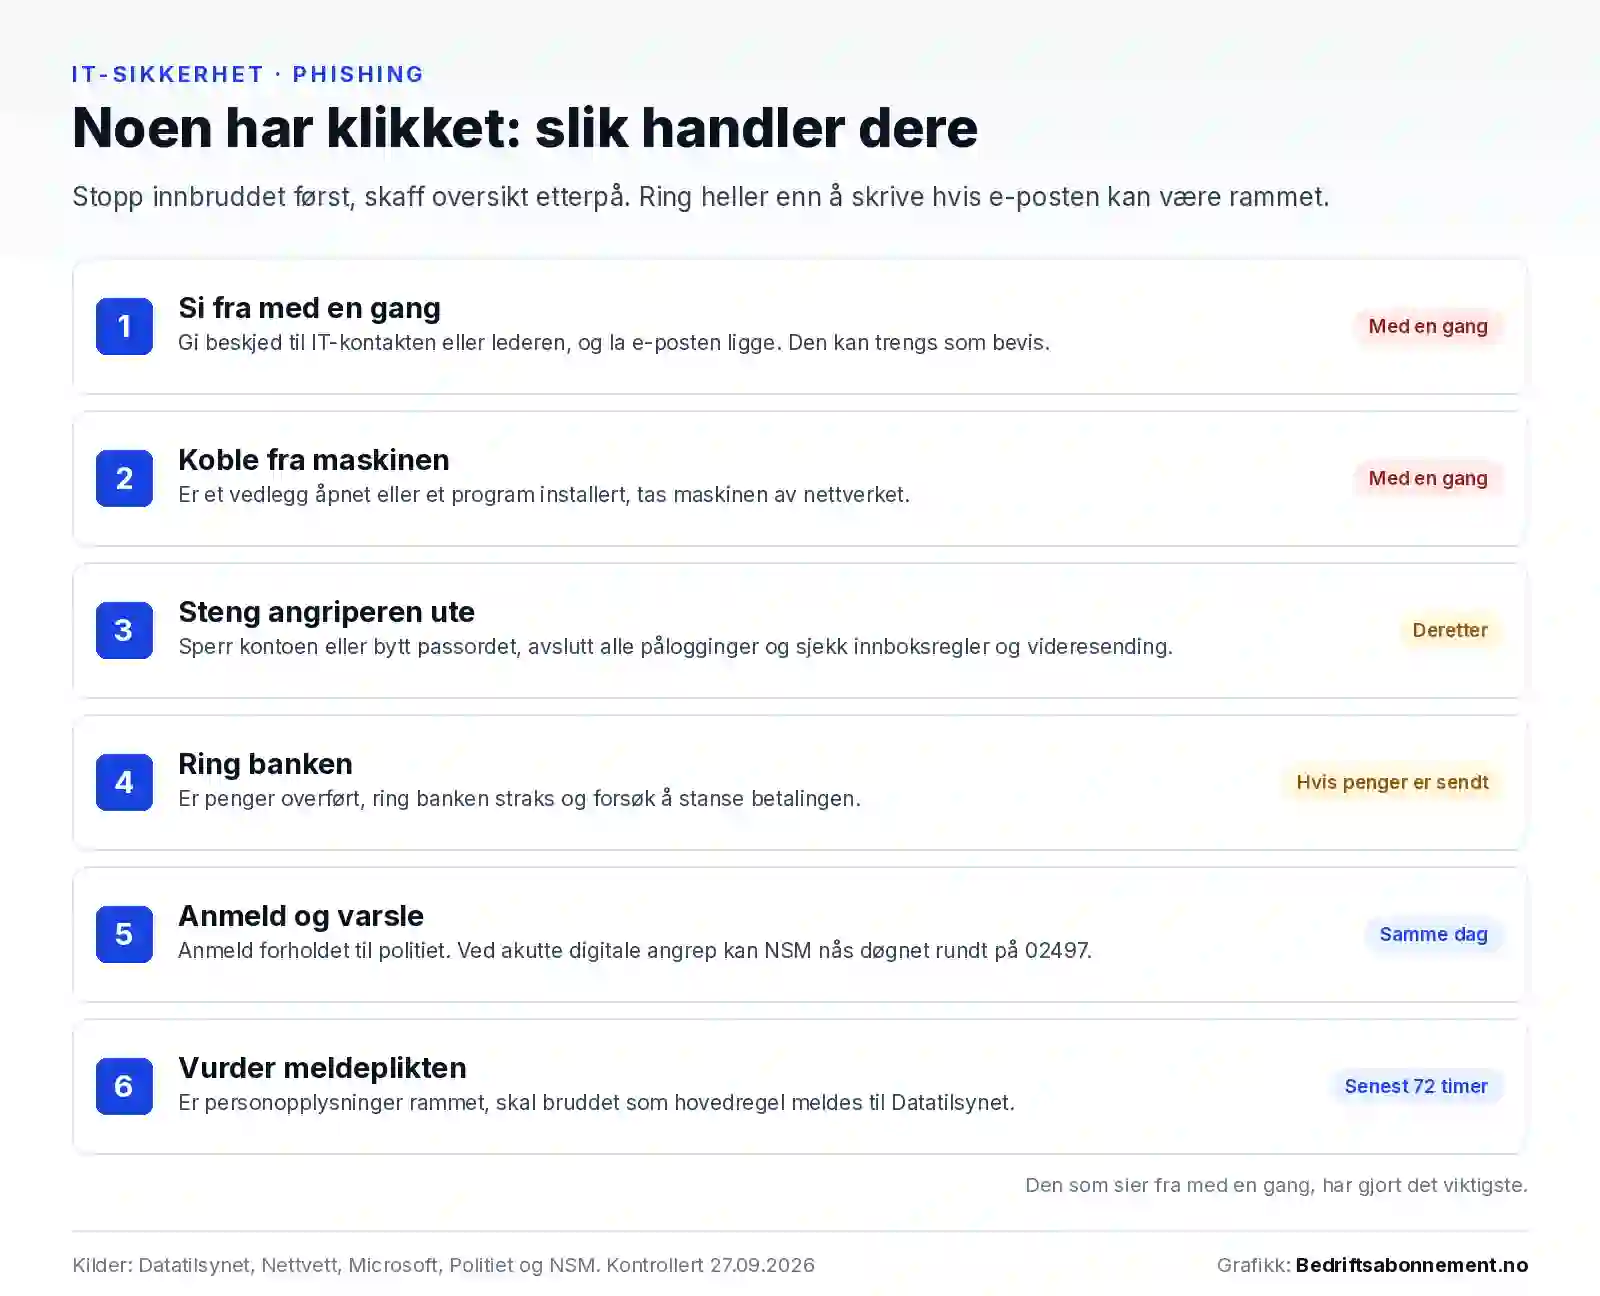
Den som sier fra med en gang, har gjort det viktigste. Datatilsynet er tydelig på rekkefølgen: stopp innbruddet først, skaff oversikt etterpå. NSRs nødplakat for digitale angrep minner om at krisekommunikasjonen ikke bør gå gjennom systemer som kan være angrepet. Ring heller.
De første minuttene
Den ansatte gir beskjed til IT-kontakten eller lederen og lar e-posten ligge, fordi den kan trengs som bevis. Er et vedlegg åpnet eller et program installert, kobles maskinen fra nettverket. Nettvett forklarer at det hindrer angriperen i å nå maskinen og skadevaren i å spre seg eller sende data videre.
Steng angriperen ute innen en time
Microsofts veiledning for kompromitterte e-postkontoer anbefaler å sperre kontoen til undersøkelsen er ferdig, eller i det minste bytte passordet. Det nye passordet skal ikke sendes på e-post. Deretter avsluttes alle aktive pålogginger med funksjonen for å tilbakekalle økter («Revoke sessions») i Microsoft Entra. Tilgangstoken varer som standard i én time, så enkelte tjenester kan være åpne for angriperen en stund etterpå. Så sjekker administratoren nye tofaktormetoder, apptilganger, administratorroller, innboksregler, videresending til eksterne adresser og om kontoen har sendt phishing videre.
Datatilsynet anbefaler også å undersøke om andre kontoer med samme passord er kompromittert, og å gå gjennom loggene. Har skadevare kryptert filer, er det en testet backup av Microsoft 365 og servere som avgjør hvor raskt dere er i drift igjen.
Hvis penger er overført
Ring banken umiddelbart. Politiet råder den som nettopp har overført penger til svindlere, til å ringe banken med en gang og forsøke å stanse overføringen. Varsle også leverandøren eller personen svindleren utga seg for å være, slik at de kan advare andre.
Anmeld og varsle samme dag
Anmeld forholdet til politiet. Bare 12 prosent av virksomhetene med en hendelse i Mørketallsundersøkelsen anmeldte den. Av dem som gjorde det, gjennomførte 42 prosent minst ett strukturelt tiltak i etterkant, mot 24 prosent av dem som lot være. Nettvett har en mal for anmeldelse av direktørsvindel som viser hva politiet trenger, blant annet komplette kopier av e-postene med e-posthoder og kontoopplysningene svindlerne oppga.
Ved akutte digitale hendelser og datainnbrudd kan NSMs døgnbemannede situasjons- og operasjonssenter kontaktes på 02497. Virksomheter omfattet av digitalsikkerhetsloven har egen plikt til å varsle innen 24 timer ved hendelser som virker betydelig inn på tjenestene deres.
Vurder melding til Datatilsynet innen 72 timer
Personvernforordningen artikkel 33 krever at et brudd på personopplysningssikkerheten meldes til Datatilsynet uten ugrunnet opphold og om mulig senest 72 timer etter at virksomheten ble kjent med det. Datatilsynet skriver at de fleste vellykkede phishingangrep utløser meldeplikt. Har angriperen vært inne i en e-postkonto, må alle det finnes opplysninger om i e-postene og kontaktlisten sannsynligvis regnes som berørt, ofte minst noen hundre personer per konto. Unntak krever at virksomheten er tilnærmet helt sikker på at bruddet ikke medfører risiko for personene.
Meldingen sendes via Altinn og kan leveres trinnvis, så lenge den første kommer innen fristen. Ved ren direktørsvindel uten innbrudd er risikoen for personer som regel lav, men det må vurderes hver gang. Bruddet skal uansett dokumenteres internt, og ved høy risiko skal de berørte informeres.
Finn årsaken etterpå
I Mørketallsundersøkelsen visste 23 prosent ikke hva som forårsaket hendelsen, og uten den kunnskapen er det ifølge NSR vanskelig å treffe med tiltakene. Finn ut hvordan angriperen kom inn og hvilke kontroller som sviktet, og avklar med IT-leverandøren hvem som gjør hva neste gang.
Neste steg
Tre tiltak kan gjøres på kort tid. Kontroller at tofaktor er slått på for alle kontoer i Microsoft 365, også administratorkontoene. Skriv ned betalingsrutinen med tilbakeringing og to godkjennere. Lag en kort liste over hvem de ansatte skal ringe når noe har skjedd: IT-kontakten, banken, NSM på 02497 og politiet. Deretter er det naturlig å se på passnøkler, DMARC og faste phishing-øvelser.
Kilder
Kontrollert 27. september 2026.
- Næringslivets Sikkerhetsråd: Mørketallsundersøkelsen 2026 (PDF): 13 prosent utsatt for sosial manipulering/phishing, forskjeller etter størrelse, typer bedrageri, oppdagelse, ukjent årsak, anmeldelsesrate og oppfølging, analysene fra Defendable, mnemonic, Telenor og finanssektoren.
- NSM: Risiko 2026: phishing bak mange hendelser i 2025, avanserte former der flerfaktor ikke gir tilstrekkelig beskyttelse, KI i kampanjene, 24-timers varsling etter digitalsikkerhetsloven.
- NSM: Grunnprinsipper for IKT-sikkerhet 2.8, Beskytt e-post og nettleser: SPF, DKIM og DMARC, sårbarheter som utnyttes via vedlegg og lenker.
- NSM: Grunnprinsipper for IKT-sikkerhet 2.6, Ha kontroll på identiteter og tilganger: ingen administratorrettigheter til sluttbrukere, egne kontoer for utvidede rettigheter.
- NSM: Varsle NSM: døgnbemannet situasjons- og operasjonssenter på 02497 ved akutte digitale hendelser og datainnbrudd.
- Kripos: Cyberkriminalitet 2026 (PDF): hvorfor datainnbrudd lykkes, manglende flerfaktor, voice-phishing oppfattes som mer troverdig.
- Politiet: Politiets trusselvurdering 2026 (PDF): tilgangsmeglere og phishing, løsepengevirus mot små og mellomstore bedrifter i 2025.
- Politiet: Anmelde bedrageri og ID-tyveri: anmeld raskt, ring banken umiddelbart for å forsøke å stanse overføringen.
- NSR: Nødplakat for digitale angrep (PDF, 6. utgave): ikke bruk systemer som kan være angrepet.
- Datatilsynet: Phishing, hvordan beskytte virksomheten: to faser, tekniske og organisatoriske tiltak, opplæring, phishing-tester, kontaktpunkt, håndtering av angrep.
- Datatilsynet: Håndtering av personvernet ved digitale angrep: meldeplikt ved phishing, berørte ved innbrudd i e-postkonto, direktørsvindel, sårbarhet i høytider og ferier.
- Datatilsynet: Hvilke brudd skal meldes og Hvordan melde brudd: unntak fra meldeplikten, dokumentasjonsplikt, Altinn, trinnvis melding innen 72 timer.
- Personvernforordningen (EU) 2016/679, EUR-Lex: artikkel 33 om melding innen 72 timer og artikkel 34 om varsling av de berørte.
- Nettvett: Hva er phishing?, Falske e-poster og SMiShing: definisjoner, varseltegn, luredomener, svaradresse, https, fire-øyne-prinsippet.
- Nettvett: Mal for anmeldelse av CEO-svindel og Virus: hva politiet trenger, frakobling av infisert maskin.
- Finans Norge: Status og tiltak mot svindel for 2026: CEO- og fakturasvindel i bedriftsmarkedet, kontonummerbytte uten teknisk innbrudd.
- Microsoft Learn: Responding to a compromised email account: sperre konto, bytte passord, tilbakekalle økter, tofaktormetoder, apper, roller, videresending og sendte elementer.
- Microsoft Learn: Revoke user access in Microsoft Entra ID: «Revoke sessions» og tilgangstoken med levetid på én time.
- Microsoft Learn: Number matching in Microsoft Authenticator: tallmatching for alle push-varsler.
- Microsoft Learn: Passkeys (FIDO2): passnøkler virker bare for nettstedet de ble laget for.
- Microsoft Learn: Teams security best practices og Report messages to Microsoft: phishing i Teams, eksterne kontakter, rapportering fra Outlook og Teams.
- mnemonic: EvilTokens, from device codes to token theft: hvordan device code-phishing fungerer.
- NCSC (Storbritannia): Phishing attacks, defending your organisation: ingen opplæring lærer brukerne å avsløre alle forsøk, ikke straff ansatte som klikker.
Forbehold: Artikkelen gir generell informasjon og er ikke juridisk rådgivning. Tallene gjelder på kontrolltidspunktet og kan endre seg når nye rapporter kommer. Om et konkret brudd skal meldes til Datatilsynet, må vurderes i hvert enkelt tilfelle. Hvilke funksjoner som finnes i Microsoft 365, avhenger av lisens og oppsett.