Et VLAN, kort for virtuelt lokalnett, deler ett fysisk nettverk i flere atskilte nett. Ansatte, gjester, telefoner og kameraer kan dermed bruke de samme svitsjene og kablene uten å se hverandre. Standarden heter IEEE 802.1Q og merker trafikken med et VLAN-nummer mellom 1 og 4 094. Skal to VLAN snakke sammen, må trafikken gå gjennom en ruter eller brannmur, og det er der bedriften bestemmer hva som er lov. Nasjonal sikkerhetsmyndighet anbefaler å dele nettverket i soner etter risiko og bare slippe gjennom godkjent trafikk mellom dem, og VLAN er verktøyet som gjør det mulig i et vanlig kontornett.
Av redaksjonen i Bedriftsabonnement.no. Fakta er kontrollert 26. september 2026 mot IEEE 802.1-arbeidsgruppens definisjoner for 802.1Q, Nasjonal sikkerhetsmyndighets grunnprinsipper for IKT-sikkerhet (versjon 2.1), konfigurasjonsveiledninger fra Cisco og Cisco Meraki, sikkerhetsdokumentasjonen til Netgate og standarden for Multicast DNS (RFC 6762). Artikkelen forklarer hvordan VLAN virker, hvordan et kontor typisk deles opp, og hva som ofte går galt. Den anbefaler ingen bestemte produkter. Hvorfor bedriften bør dele opp nettet, og hvordan det trådløse nettet planlegges, står i guiden om nettverk og Wi-Fi for bedrifter.
Kort fortalt
- Et VLAN er et eget, logisk nett på de samme svitsjene. Standarden IEEE 802.1Q gir plass til VLAN-nummer fra 1 til 4 094.
- Enheter i ulike VLAN når ikke hverandre uten via en ruter eller brannmur. Det er der reglene for trafikken settes.
- En tilgangsport tilhører ett VLAN og sender trafikken umerket. En trunkport bærer flere VLAN og merker trafikken med nummeret.
- Et typisk kontor har egne VLAN for ansatte, gjester, skrivere og utstyr, telefoni, kameraer og administrasjon.
- Hvert trådløse nettverksnavn kobles til sitt VLAN, og svitsjporten til aksesspunktet må slippe gjennom alle disse VLAN-ene.
- Dokumenter alle VLAN og brannmurregler med begrunnelse, og sjekk jevnlig at oppsettet stemmer, slik NSM anbefaler.
Hva er et VLAN?
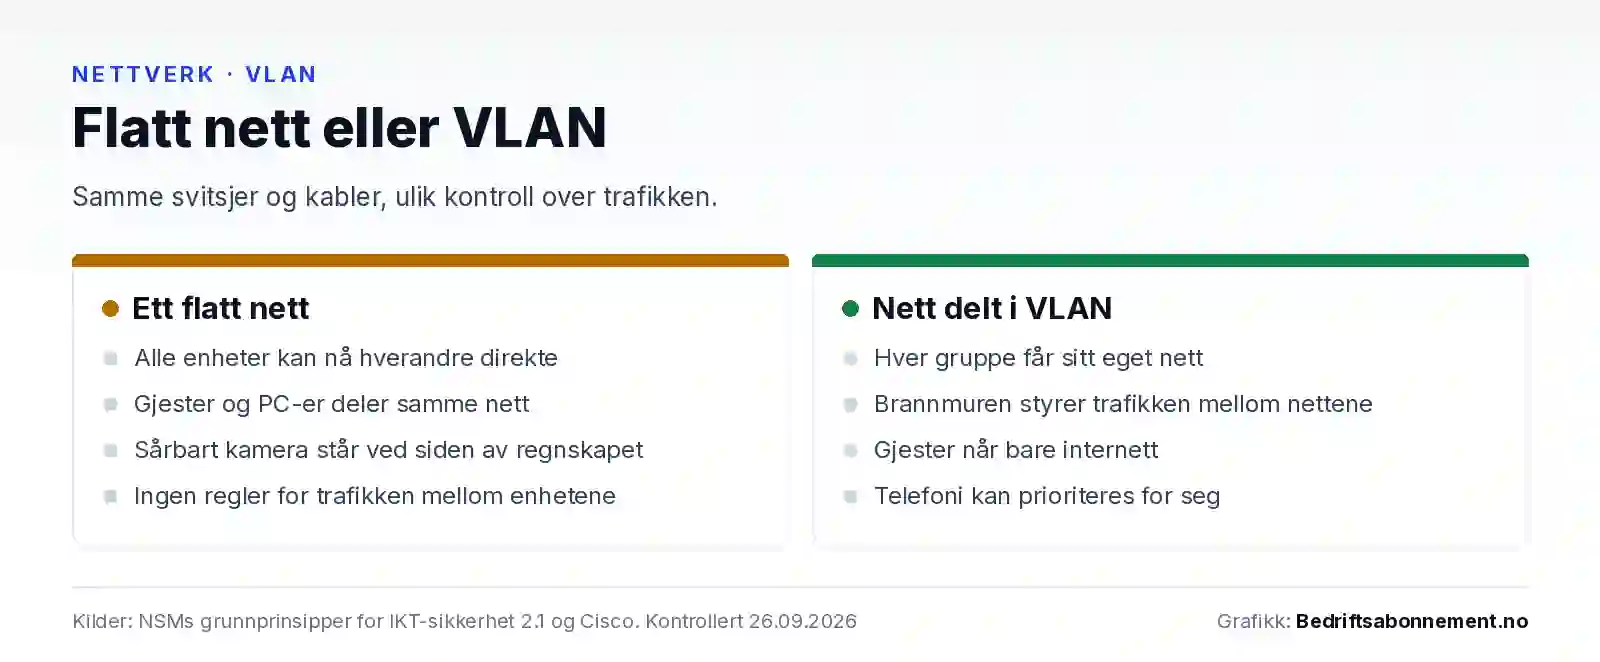
I et vanlig lokalnett (LAN) er alle enheter som er koblet til de samme svitsjene, i ett og samme nett. PC-er, skrivere, kameraer og gjestenes mobiler kan i prinsippet nå hverandre direkte, uten at noe kontrollerer trafikken mellom dem. Det er enkelt å sette opp, men det betyr også at en infisert gjestetelefon eller et kamera med en sårbarhet står på samme nett som regnskapssystemet.
Et VLAN løser dette uten nye kabler. Cisco beskriver et VLAN som et nett som er delt opp logisk etter funksjon, team eller bruksområde, uavhengig av hvor brukerne fysisk sitter. Hvert VLAN oppfører seg som et eget nett, og trafikk til en enhet i et annet VLAN må sendes via en ruter. I praksis får hvert VLAN også sitt eget adresseområde, slik at en IP-adresse forteller hvilket nett enheten hører til.
For bedriften gir det tre gevinster. Den første er sikkerhet. Blir én enhet angrepet, begrenser oppdelingen hvor langt angriperen kommer. Den andre er orden. Når telefoner, kameraer og skrivere har hvert sitt nett, er det lettere å se hva som skjer, og lettere å feilsøke. Den tredje er prioritering. Taletrafikk i eget VLAN kan behandles foran annen trafikk, slik at samtalene ikke hakker når noen laster opp store filer.
Nummer og merking i IEEE 802.1Q
VLAN er standardisert i IEEE 802.1Q, som i dag gjelder i utgaven fra 2022. Standarden beskriver en liten merkelapp som legges inn i datapakkene. Merkelappen inneholder VLAN-nummeret, kalt VLAN-ID, som er et felt på 12 bit. Det gir 4 096 mulige verdier, og IEEE 802.1-arbeidsgruppen definerer gyldige VLAN-ID-er som 1 til 4 094. Merkelappen har også et prioritetsfelt på 3 bit med verdier fra 0 til 7, som svitsjene kan bruke til å gi for eksempel telefoni forrang.
For en bedrift med 5 til 200 ansatte er antallet aldri begrensningen. Utfordringen er å holde orden. Enkelte produsenter reserverer dessuten noen nummer. Cisco oppgir for eksempel at VLAN 1 er standard-VLAN-et som opprettes når svitsjen starter, og at VLAN 1002 til 1005 er reservert for de eldre nettverkstypene Token Ring og FDDI. Velg derfor nummer fra en fast plan, gjerne i tiere som 10, 20 og 30, og hold dere unna de reserverte.
Merket og umerket trafikk
En vanlig PC eller skriver vet ikke hvilket VLAN den står i. Den sender umerket trafikk, på engelsk untagged, og det er svitsjporten som bestemmer hvilket VLAN trafikken havner i. Merket trafikk, tagged, bærer VLAN-nummeret i selve pakken. Det brukes der én kabel skal frakte flere nett samtidig, for eksempel mellom to svitsjer, fra svitsjen til brannmuren eller fra svitsjen til et aksesspunkt.
Tilgangsporter og trunkporter
Svitsjportene settes opp på to hovedmåter. En tilgangsport (access port) tilhører ett VLAN og sender trafikken umerket. Det er den vanlige porten til en PC, en skriver eller et kamera. En trunkport bærer trafikk for flere VLAN, med merking, og brukes mellom nettverksutstyr. Cisco Meraki forklarer skillet slik i sin dokumentasjon, og prinsippet er det samme hos alle produsenter som følger 802.1Q.
På en trunkport kan ett VLAN likevel gå umerket. Det kalles native VLAN, og her må oppsettet være likt i begge ender. Cisco Meraki advarer om at ulikt native VLAN i hver ende av en trunk kan føre trafikk over i feil VLAN, et fenomen som kalles VLAN-hopping, og gjøre at enheter får adresse fra feil nett. Netgate, som utvikler brannmurprogramvaren pfSense, beskriver hvordan pakker med dobbel merking kan misbrukes til det samme. Netgate anbefaler å sikre trunkporter fysisk og ikke la ubrukte porter stå klare som trunk.
Telefoner med ett VLAN for tale og ett for PC-en
IP-telefoner er et spesialtilfelle. Flere modeller har to nettverksporter, én mot svitsjen og én for PC-en, slik at pulten klarer seg med én kabel. Cisco beskriver hvordan svitsjporten da bærer to VLAN. Taletrafikken fra telefonen merkes med tale-VLAN-et og en prioritet, mens trafikken fra PC-en går uendret gjennom telefonen og havner i det vanlige VLAN-et for ansatte. Svitsjen kan fortelle telefonen hvilket VLAN den skal bruke via protokollen LLDP-MED, eller via Ciscos egen protokoll CDP. Dermed får samtalene forrang i nettet uten at noen må stille inn telefonene én og én. Hva IP-telefoni ellers krever, står i gjennomgangen av IP-telefoni for bedrifter.
Brannmuren styrer trafikken mellom VLAN
Et VLAN stopper trafikk, men verdien kommer først når bedriften bestemmer hva som skal slippe gjennom. Cisco skriver at trafikk mellom VLAN må rutes. I et kontornett er det som regel naturlig å la brannmuren gjøre det, fordi den kan filtrere trafikken og logge hva som skjer. Noen svitsjer kan også rute mellom VLAN. Da må reglene settes der, og det blir fort uoversiktlig når noen regler står i svitsjen og andre i brannmuren.
NSM er tydelig på hvordan reglene bør se ut. Tiltak 2.5.1 i grunnprinsippene sier at bedriften skal filtrere ønsket, godkjentlistet trafikk mellom sonene og mot internett, basert på kriterier som IP-adresse, sone, protokoll, applikasjon og bruker. Reglene og endringene i dem bør dokumenteres og begrunnes, og det bør jevnlig sjekkes at det faktiske oppsettet stemmer med det som er bestemt. Utgangspunktet er altså at alt er stengt mellom nettene, og at hver åpning har en grunn.
Ta et vanlig kontor som eksempel. De ansatte må kunne skrive ut, så nettet deres får åpning mot skrivernes utskriftsporter, mens skriverne ikke får starte forbindelser tilbake. Kameraene får bare snakke med opptakeren. Gjestene får bare internett. Administrasjonsnettet når alt nettverksutstyr, men ingen andre nett når administrasjonsnettet. Cisco skriver i sine råd for småbedrifter at ruting mellom VLAN som hovedregel ikke anbefales, og at det må settes opp så sikkert som mulig når det trengs.
NSM anbefaler i tillegg å sperre all direkte trafikk mellom klienter (tiltak 2.5.3). PC-er i samme VLAN snakker sammen uten å gå via brannmuren, så dette krever egne innstillinger, for eksempel at enhetene i det trådløse nettet isoleres fra hverandre.
Et typisk VLAN-oppsett for et kontor
NSM anbefaler å dele nettet i soner etter risiko og nevner blant annet egne soner for systemadministrasjon, klienter bedriften drifter, trådløse nett, gjester og tjenester som er tilgjengelige utenfra (tiltak 2.2.3). Oversatt til et vanlig kontor gir det gjerne seks VLAN. Tabellen viser et eksempel. Numrene er valgt fritt og kan byttes, men de bør følge en fast plan.
| Nett | VLAN (eksempel) | Hvem og hva | Hva nettet får nå | Verdt å vite |
|---|---|---|---|---|
| Ansatte | 10 | PC-er og mobiler bedriften forvalter | Internett, interne tjenester og utskrift | Personlig pålogging på det trådløse nettet |
| Gjester | 20 | Besøkende og private enheter | Bare internett | Gjestene isoleres fra hverandre og fra alle interne nett |
| Skrivere og utstyr | 30 | Skrivere, skjermer og møteromsutstyr | Svarer bare på det ansatte trenger, som utskrift | NSM nevner skrivere med svak sikkerhet som utstyr som bør isoleres |
| Telefoni | 40 | IP-telefoner og telefonutstyr | Telefonitjenesten hos operatøren | Taletrafikken kan prioriteres, og telefonen kan få VLAN fra svitsjen via LLDP-MED |
| Kameraer | 50 | IP-kameraer og opptaker | Opptakeren og oppdateringer fra produsenten | Behandles som IoT-enheter, uten fri tilgang til andre nett |
| Administrasjon | 99 | Styringen av brannmur, svitsjer og aksesspunkter | Nås bare fra driftsmaskiner | Ikke tilgjengelig fra internett, slik NSM anbefaler i tiltak 2.3.6 |
Skrivere og kameraer har fått egne nett av en grunn. NSM nevner skrivere med svak sikkerhetskonfigurasjon og manglende oppdateringer som eksempel på utstyr som bør isoleres (tiltak 2.5.4). For kameraer og andre tilkoblede enheter anbefaler NSM å bare kjøpe utstyr som kan sikkerhetsoppdateres, der alle standardpassord kan endres, og som kan tvinges til å bruke nett bedriften kontrollerer (tiltak 2.3.10). Administrasjonsnettet følger tiltak 2.3.6, som sier at driftsoppgaver skal gjøres over betrodde kanaler fra egne, dedikerte maskiner, og at administrative grensesnitt ikke bør være tilgjengelige fra internett.
Et lite kontor trenger ikke alle seks fra første dag. Men gjester, ansatte og utstyr bør alltid være skilt, og det er enklere å sette av plass til telefoni og kameraer i nummerplanen med en gang enn å bygge om senere. Et nyttig grep er å la VLAN-nummeret gå igjen i adresseområdet, for eksempel slik at VLAN 30 får adresser som begynner med 10.0.30. Da ser alle som feilsøker, straks hvilket nett en adresse hører til.
Vil dere ha en VLAN-plan for kontoret?
En IT-partner kan kartlegge utstyret og lage nummerplan og brannmurregler før noe endres i nettet. Det er uforpliktende å be om et forslag.
Få hjelp med VLAN-planenHvert trådløse nettverksnavn får sitt VLAN
I det trådløse nettet er det nettverksnavnet, SSID-en, som knytter brukeren til riktig VLAN. Hvert nettverksnavn kobles til et VLAN-nummer i oppsettet, og aksesspunktet merker trafikken fra brukerne med det nummeret før den sendes videre inn i det kablede nettet. Cisco Meraki beskriver at svitsjporten aksesspunktet står i, da må være en 802.1Q-trunk som slipper gjennom alle VLAN-ene som brukes på nettverksnavnene.
Hos Cisco Meraki går aksesspunktets egen administrasjonstrafikk umerket i trunkens native VLAN. Produsenten advarer mot å gi et nettverksnavn samme VLAN-nummer som native VLAN på trunken, fordi aksesspunktets egen trafikk da kan bli forkastet av svitsjen. Feilen er lett å gjøre når nye nettverksnavn legges til, og den gjør at et nytt nett ser riktig ut i oppsettet, men ikke virker.
Et vanlig oppsett er ett nettverksnavn for ansatte, koblet til ansatt-VLAN-et og med personlig pålogging, og ett for gjester, koblet til gjeste-VLAN-et. Noen trenger i tillegg et eget navn for trådløst utstyr som skjermer og skrivere. I Cisco Merakis referanseoppsett for et lite kontor er gjestenettet dessuten satt opp slik at gjestene bare kan snakke med ruteren, ikke med hverandre, og en brannmurregel stenger all trafikk fra gjestenettet til de interne nettene. Hold likevel antallet nettverksnavn nede, fordi hvert nytt navn er noe som må vedlikeholdes og dokumenteres.
Slik innfører dere VLAN uten å stoppe driften
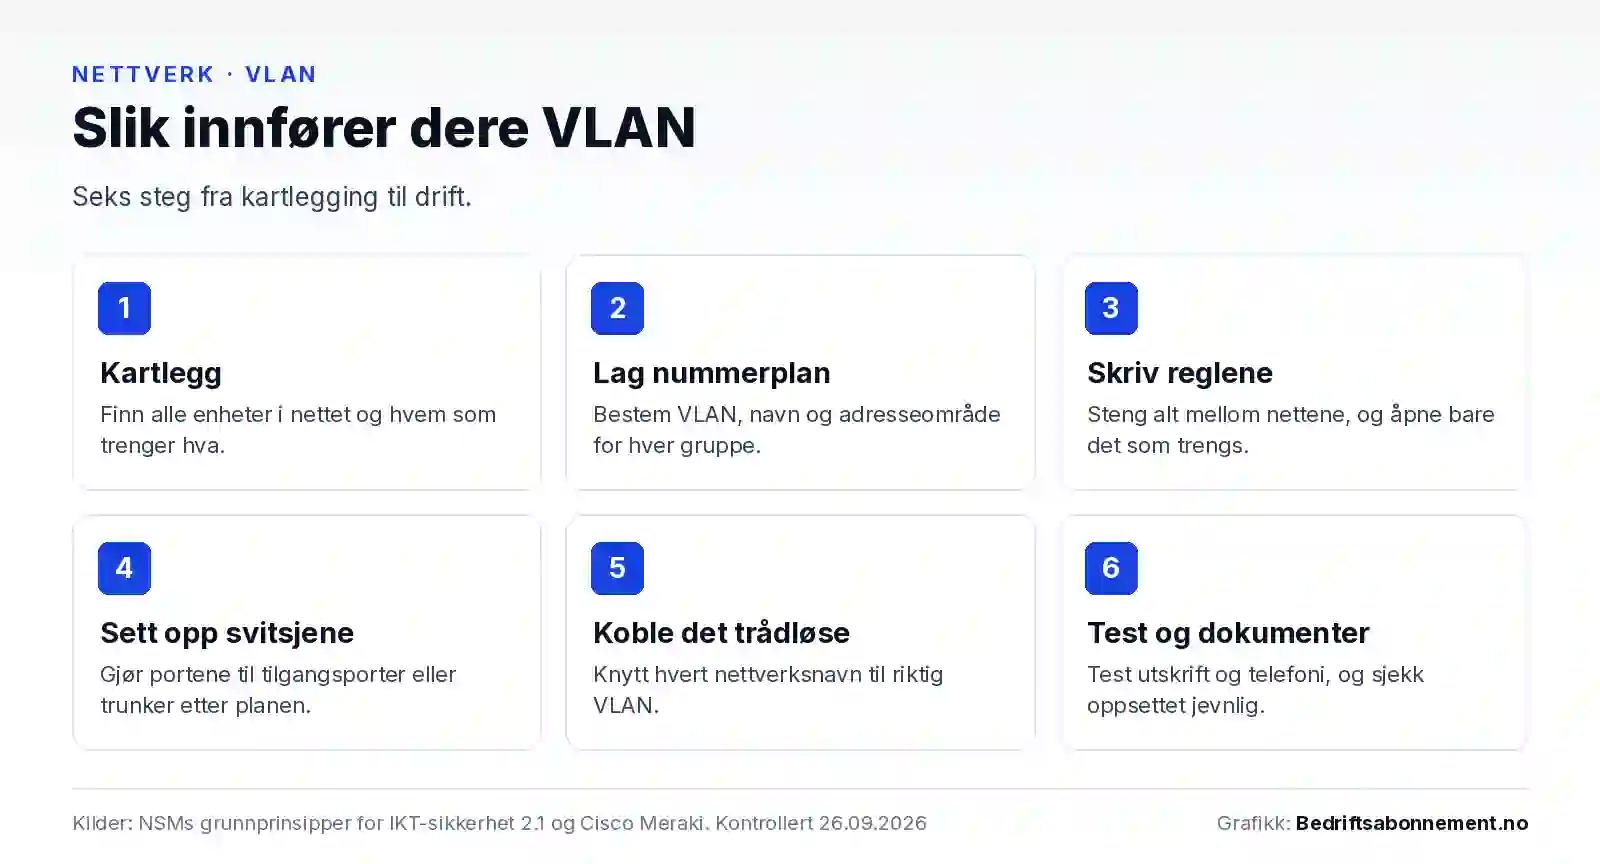
De fleste bedrifter innfører VLAN i et nett som allerede er i bruk. Det krever planlegging, fordi alt som flyttes, får ny adresse og nye regler. Start med å kartlegge alle enheter som er koblet til nettet, og hvem som trenger å nå hva. Lag deretter nummerplanen og brannmurreglene på papiret før noe endres.
Flytt så én gruppe om gangen, gjerne utenom arbeidstid. Gjestene er et godt sted å begynne, fordi de bare trenger internett. Deretter følger kameraer og skrivere, og til slutt ansatte og telefoni. Test etter hvert steg at utskrift, skanning, telefoni og tilgang til felles filer virker.
Skrivere og skjermer som dukker opp automatisk i lista på PC-en, kan by på en overraskelse. Automatisk oppdagelse bygger ofte på Multicast DNS, og standarden for den (RFC 6762) er laget for å virke bare innenfor det lokale nettet enheten står i. Når skriveren flyttes til et eget VLAN, forsvinner den derfor fra lista, selv om den fortsatt kan nås. Løsningen er å legge inn skriveren med fast adresse, eller å bruke en funksjon i brannmuren eller svitsjen som videresender slike kunngjøringer mellom bestemte nett, der utstyret har det.
Vanlige feil
Alt ligger i VLAN 1
VLAN 1 er standard-VLAN-et i utstyr fra blant andre Cisco, og Cisco skriver at deres rutere for småbedrifter leveres med VLAN 1 på alle porter. Tas utstyret i bruk uten oppsett, havner derfor alt i samme nett. Cisco påpeker at angripere vet at VLAN 1 er standard og kan bruke det til VLAN-hopping, og anbefaler at ubrukte porter legges i et annet VLAN. Kildene er ikke helt enige om hva VLAN 1 skal brukes til. Cisco anbefaler at det bare brukes til administrasjon, mens Netgate mener det er bedre å la VLAN 1 være ubrukt, siden det finnes over 4 000 andre nummer å velge mellom. Begge er enige om at vanlige brukere og utstyr ikke hører hjemme der. I tabellen over har vi derfor gitt administrasjonen et eget nummer.
Åpne regler mellom nettene
Et nett kan være delt i VLAN, mens brannmuren tillater all trafikk mellom dem. Da er oppdelingen bare kosmetisk. En enkelt regel som slipper alt fra ett nett til et annet, lagt inn «for at skriveren skulle virke», opphever hele gevinsten. Følg NSMs prinsipp om godkjentlisting. Steng alt, og åpne bare de portene og retningene som trengs, med en skriftlig begrunnelse.
Ulikt native VLAN i hver ende
Står en trunk med ulikt native VLAN i hver ende, kan trafikk havne i feil nett og enheter få adresser fra feil adresseområde. Symptomet kan være at noen få enheter får uventede adresser eller mister forbindelsen etter en endring. Sjekk at begge ender er satt opp likt, og dokumenter hvilket native VLAN hver trunk bruker.
Ubrukte porter og trunker som står åpne
En ledig nettverkskontakt i et møterom som står i ansatt-VLAN-et, gir alle som plugger inn en PC direkte tilgang til det interne nettet. NSM anbefaler tilgangskontroll på så mange nettverksporter som mulig, der bare enheter bedriften forvalter slipper inn, mens andre henvises til et gjestenett (tiltak 2.4.1). Slå dessuten av ubrukte porter eller legg dem i et VLAN uten tilgang, og la aldri en ubrukt port stå som trunk.
Kameraer og skrivere på ansattnettet
Utstyr som sjelden oppdateres, kan bli stående på ansattnettet fordi ingen har tatt stilling til det. Det er nettopp dette utstyret NSM anbefaler å isolere. Et kamera med kjent sårbarhet på samme nett som PC-ene gir en angriper en inngang som er vanskelig å oppdage. Hvordan nettverket henger sammen med resten av sikkerhetsarbeidet, står på siden om IT-sikkerhet for bedrifter.
VLAN er eneste skille for det mest kritiske
VLAN er et godt skille, men ikke en absolutt vegg. Netgate skriver at VLAN ikke er usikre i seg selv, men at feil oppsett kan gjøre nettet sårbart, og at nett med svært ulikt tillitsnivå bør stå på separate fysiske svitsjer. NSM anbefaler tilsvarende å skille de mest kritiske delnettene fysisk (tiltak 2.2.4). For de fleste kontorer gjelder det få systemer, for eksempel styringssystemer for bygg eller produksjon.
Dokumenter oppsettet
Et VLAN-oppsett som bare finnes i hodet til den som satte det opp, er en risiko. Når den personen slutter eller leverandøren byttes, tar det lang tid å forstå hvorfor ting er som de er, og det blir fristende å åpne alt for å få noe til å virke. NSM anbefaler at reglene for trafikken mellom sonene dokumenteres og begrunnes, og at det faktiske oppsettet kontrolleres jevnlig (tiltak 2.5.1). NSM anbefaler også å kartlegge hvor kablene går, og om uvedkommende kan få fysisk tilgang til dem (tiltak 2.4.3).
God dokumentasjon trenger ikke være omfattende, men den bør dekke disse punktene:
- En liste over alle VLAN med nummer, navn, formål, adresseområde og hvem som eier nettet.
- Hvilket VLAN hver svitsjport står i, og hvilke porter som er trunker, med native VLAN.
- Hvilket nettverksnavn i det trådløse nettet som hører til hvilket VLAN.
- Alle brannmurregler mellom nettene, med begrunnelse, dato og hvem som godkjente dem.
- En endringslogg og en fast avtale om når oppsettet skal gjennomgås.
Bedriften bør selv eie dokumentasjonen og administratortilgangene, med dokumentert tilgang for leverandøren. Da kan leverandøren byttes uten at nettet må bygges opp på nytt. Dokumentasjon og jevnlig kontroll kan inngå i nettverk og Wi-Fi som tjeneste, som vi leverer gjennom etablerte IT-partnere.
Det bedrifter ofte lurer på
Hva er forskjellen på et VLAN og et subnett?
Et VLAN skiller trafikken i svitsjene, mens et subnett er et område med IP-adresser. I praksis hører de sammen, fordi hvert VLAN som regel får sitt eget subnett. VLAN-et bestemmer hvilke porter som hører sammen, og subnettet gjør det mulig for brannmuren å rute og filtrere mellom nettene.
Trenger en liten bedrift VLAN?
Har bedriften gjester, trådløse skrivere, kameraer eller IP-telefoner, er svaret som regel ja. Selv med fem ansatte er det verdt å skille gjester og utstyr fra PC-ene. Det krever administrerbare svitsjer og en brannmur som kan håndtere flere nett.
Kan vi bruke VLAN med uadministrerte svitsjer?
Ikke til å dele opp nettet. VLAN settes opp per port i svitsjen, og en uadministrert svitsj har ingen innstillinger. Den kan bare utvide ett VLAN, for eksempel som en ekstra svitsj på et møterom koblet til en tilgangsport.
Gjør VLAN nettet tregere?
Trafikk innenfor samme VLAN går like raskt som før. Trafikk mellom VLAN må gjennom brannmuren eller en rutende svitsj, og den må ha kapasitet til den interne trafikken, ikke bare til internettlinjen. Sjekk det før store filområder eller kameraopptakere legges i et annet VLAN enn brukerne.
Hvor mange VLAN bør vi ha?
Like mange som dere har grupper med ulike behov og ulik risiko, og ikke flere enn dere klarer å dokumentere. For et vanlig kontor er tre til seks et fornuftig utgangspunkt. Flere VLAN gir finere skille, men også flere regler å holde orden på.
Er VLAN nok til å beskytte kritiske systemer?
Ikke alltid. VLAN kombinert med strenge brannmurregler er et godt skille for de fleste kontornett. For de mest kritiske delene anbefaler NSM fysisk atskillelse, altså egne svitsjer og kabler.
Hjelp til å dele opp nettverket
Vi setter dere i kontakt med IT-partnere som kan kartlegge nettet, lage en VLAN-plan med brannmurregler og sette den i drift som en del av nettverk og Wi-Fi som tjeneste. Det er uforpliktende å be om et forslag.
Få tilbud på nettverk og Wi-FiLes også: Nettverk og Wi-Fi for bedrifter · Brannmur for bedrifter · PoE-svitsj · IT-sikkerhet for bedrifter
Kilder
- IEEE Standards Association: IEEE 802.1Q-2022, Bridges and Bridged Networks. Gjeldende standard for VLAN, publisert 22. desember 2022. Kontrollert 26.09.2026.
- IEEE 802.1 Working Group: ieee802-dot1q-types. VLAN-ID er et felt på 12 bit med gyldige verdier 1–4094, og prioritetsfeltet er på 3 bit med verdier 0–7. Kontrollert 26.09.2026.
- Nasjonal sikkerhetsmyndighet: Grunnprinsipper for IKT-sikkerhet, versjon 2.1. Oversikt og versjon. Kontrollert 26.09.2026.
- Nasjonal sikkerhetsmyndighet: 2.2 Etabler en sikker IKT-arkitektur. Tiltak 2.2.3 om soner etter risiko og 2.2.4 om fysisk atskillelse av de mest kritiske delnettene. Kontrollert 26.09.2026.
- Nasjonal sikkerhetsmyndighet: 2.5 Kontroller dataflyt. Tiltak 2.5.1 om godkjentlistet trafikk, dokumentasjon og kontroll, 2.5.3 om trafikk mellom klienter og 2.5.4 om isolering av sårbart utstyr. Kontrollert 26.09.2026.
- Nasjonal sikkerhetsmyndighet: 2.3 Ivareta en sikker konfigurasjon. Tiltak 2.3.6 om driftsoppgaver og administrative grensesnitt og 2.3.10 om IoT-enheter. Kontrollert 26.09.2026.
- Nasjonal sikkerhetsmyndighet: 2.4 Beskytt virksomhetens nettverk. Tiltak 2.4.1 om tilgangskontroll på nettverksporter og 2.4.3 om fysisk tilgang til svitsjer og kabler. Kontrollert 26.09.2026.
- Cisco: VLAN Configuration Guide, Configuring VLANs (Catalyst 9300). Definisjon av VLAN, VLAN 1 til 4094, VLAN 1 som standard, reserverte VLAN 1002–1005 og ruting mellom VLAN. Kontrollert 26.09.2026.
- Cisco: Configuring Voice VLANs (Catalyst 9300). Tale-VLAN, telefon med egen port for PC og prioritering av tale. Kontrollert 26.09.2026.
- Cisco: VLAN Best Practices and Security Tips for Cisco Business Routers. VLAN 1 som standard på alle porter, råd om VLAN 1, ubrukte porter, VLAN-hopping og ruting mellom VLAN. Kontrollert 26.09.2026.
- Cisco Meraki: Fundamentals of 802.1Q VLAN Tagging. Tilgangsport, trunkport, native VLAN og følger av ulikt native VLAN. Kontrollert 26.09.2026.
- Cisco Meraki: VLAN Tagging on MR Access Points. Kobling mellom nettverksnavn og VLAN, trunkport mot aksesspunktet og advarsel om native VLAN. Kontrollert 26.09.2026.
- Cisco Meraki: Verifying Voice and Data VLAN tags with LLDP phones. Svitsjen forteller telefonen hvilket VLAN den skal bruke via LLDP-MED. Kontrollert 26.09.2026.
- Cisco Meraki: Meraki Reference Architecture – Small Office Business. Gjestenett som isoleres fra hverandre og fra interne nett. Kontrollert 26.09.2026.
- Netgate: VLANs and Security (pfSense-dokumentasjon). Råd om VLAN 1, VLAN-hopping, trunkporter og fysisk atskillelse av nett med ulikt tillitsnivå. Kontrollert 26.09.2026.
- RFC Editor: RFC 6762, Multicast DNS. Navn under .local gjelder bare på det lokale nettet de stammer fra. Kontrollert 26.09.2026.