En brannmur i IT-sammenheng, på engelsk firewall, er utstyr eller programvare som styrer hvilken nettverkstrafikk som får passere mellom internett og bedriftens nett, og mellom ulike deler av nettet. Det er ikke brannskillet i bygget det er snakk om, men dørvakten i datanettet. De fleste rutere kan filtrere trafikk, men en bedrift med ansatte, gjester og fjerntilgang bør ha en brannmur som holder rede på hver forbindelse, gjerne en såkalt neste generasjons brannmur. Nasjonal sikkerhetsmyndighet (NSM) anbefalte i 2024 at VPN-løsninger basert på SSL/TLS skulle være faset ut innen utgangen av 2025, et godt eksempel på at brannmuren må følges opp, ikke bare settes opp.
Av redaksjonen i Bedriftsabonnement.no. Fakta i artikkelen er kontrollert 26. september 2026 mot NSMs grunnprinsipper for IKT-sikkerhet (versjon 2.1), NSMs rapport Risiko 2026, anbefalingen fra NSMs nasjonale cybersikkerhetssenter (NCSC) om SSLVPN, Datatilsynets veiledning om overvåking av ansattes bruk av elektronisk utstyr, Microsoft Learn, det amerikanske standardiseringsinstituttet NIST (SP 800-41) og det kanadiske cybersikkerhetssenteret. Artikkelen handler om brannmuren i bedriftens IT-nett. Den handler ikke om bygningsbrannmur eller brannvern, og den sammenligner ikke produkter eller priser.
Kort fortalt
- En ruter sender trafikk mellom nett. En brannmur bestemmer hvilken trafikk som får passere, og de fleste maskinvarebrannmurer fungerer også som ruter.
- En tilstandsbasert brannmur holder rede på hver forbindelse. En neste generasjons brannmur kjenner i tillegg igjen applikasjoner og kan stoppe kjente angrep.
- Inntrengingsvern, nettfilter og skadevarebeskyttelse må oppdateres løpende, og hos flere produsenter selges de som egne abonnementer.
- NSMs cybersikkerhetssenter anbefaler IPsec med IKEv2 i stedet for SSLVPN for fjerntilgang.
- Brannmurlogger kan vise de ansattes nettbruk, og Datatilsynet setter klare grenser for hva de kan brukes til.
- Med Microsoft 365 ligger mye av dataene utenfor kontoret, og brannmuren i PC-en blir like viktig som den på kontoret.
Hva en brannmur gjør i bedriftens nett
Det kanadiske cybersikkerhetssenteret (Canadian Centre for Cyber Security) beskriver brannmuren som en sikkerhetsmekanisme som overvåker og styrer inn- og utgående trafikk etter regler virksomheten selv har bestemt. NIST anbefaler at brannmuren blokkerer all trafikk inn og ut som ikke uttrykkelig er tillatt, altså det motsatte av å åpne alt og stenge det som viser seg å være farlig.
Brannmuren står vanligvis der bedriftens nett møter internett, men kan også stå mellom soner inne i nettet, for eksempel mellom gjestenettet og arbeidsnettet. I tillegg har PC-er og servere sin egen brannmur i operativsystemet, og NSM anbefaler å aktivere den på alle klienter og servere. De to utfyller hverandre. Nettverksbrannmuren beskytter nettet, mens brannmuren i PC-en følger maskinen dit den går.
Ruter og brannmur er ikke det samme
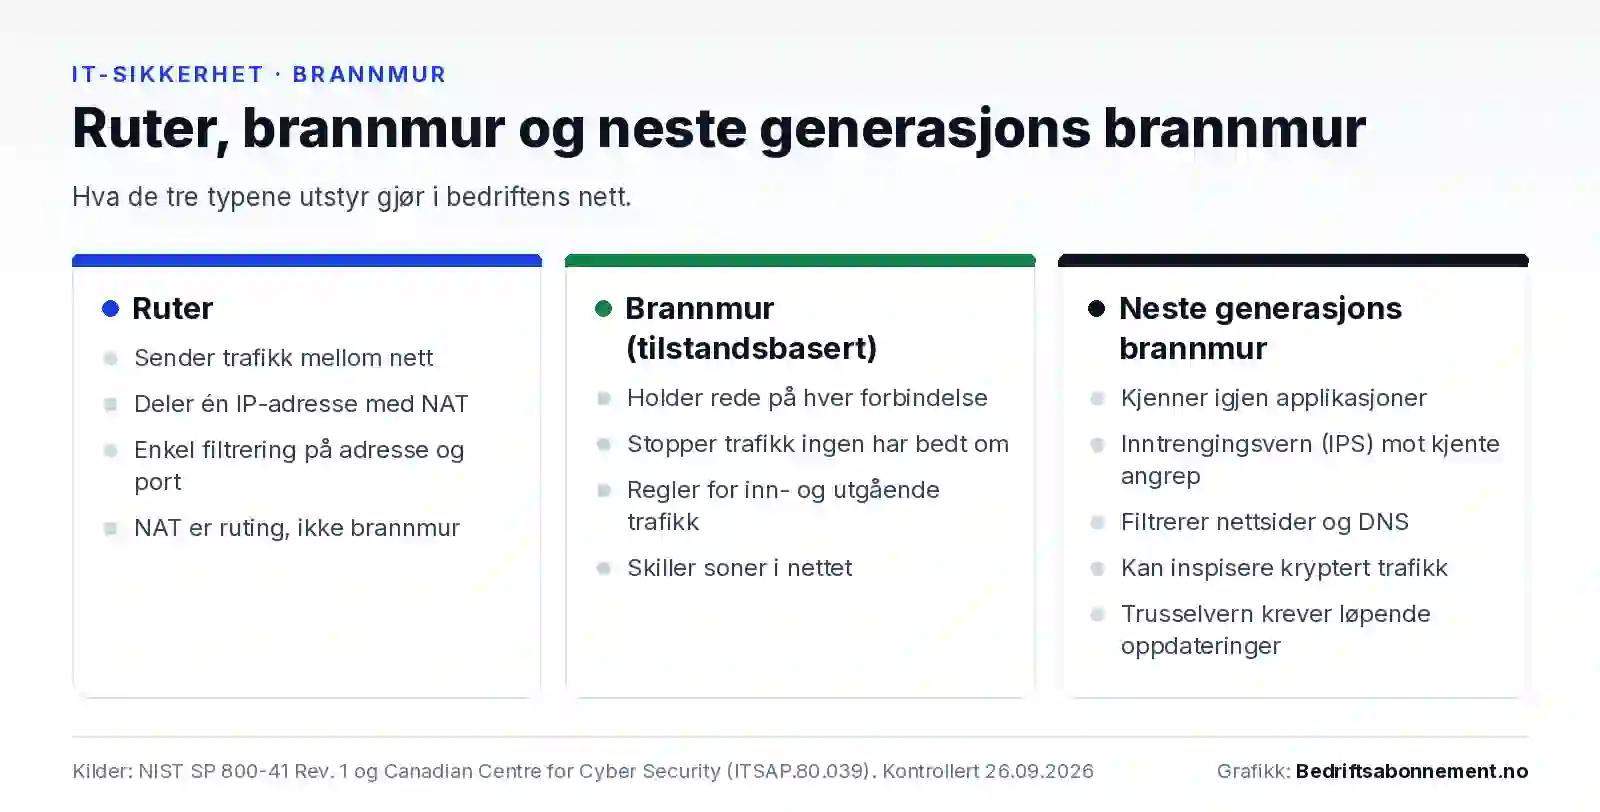
En ruter sender trafikk mellom nett, typisk mellom bedriftens lokale nett og internett. Den lar også mange maskiner dele én offentlig IP-adresse ved hjelp av adresseoversetting, på engelsk network address translation (NAT). Mange oppfatter NAT som en sikkerhetsfunksjon fordi maskinene bak ruteren ikke kan nås direkte utenfra, men NIST er tydelig på at NAT er ruting og ikke en brannmur.
Ifølge NIST er pakkefiltrering innebygd i de fleste enheter som kan rute trafikk. Et slikt filter vurderer adresse, port og protokoll, men holder ikke rede på sammenhengen mellom pakkene og ser ikke på innholdet. Samtidig har de aller fleste maskinvarebrannmurer også ruterfunksjon. Når en bedrift ser etter en «ruter for bedrift», er det derfor ofte en brannmur med ruterfunksjon den egentlig trenger.
Når er ruteren fra operatøren nok?
For et lite kontor med alt i skyen og ingen tjenester som skal nås utenfra, kan ruteren fra internettleverandøren sammen med brannmuren i PC-ene være et akseptabelt utgangspunkt, forutsatt at ruteren får sikkerhetsoppdateringer og at standardpassordet er byttet. Trenger bedriften gjestenett adskilt fra arbeidsnettet, fjerntilgang, egne soner for skrivere og annet utstyr, eller logger, bør den ha en egen brannmur.
Tilstandsbasert brannmur og neste generasjons brannmur
En tilstandsbasert brannmur (stateful inspection) holder en tabell over alle aktive forbindelser. NIST beskriver det som pakkefiltrering som også følger med på tilstanden til hver forbindelse og blokkerer pakker som avviker fra det forventede. Svaret fra en nettside slipper inn fordi en PC på innsiden ba om det, mens den samme trafikken uten en forespørsel stoppes.
En neste generasjons brannmur, ofte forkortet NGFW, ser i tillegg på innholdet i trafikken. Det kanadiske cybersikkerhetssenteret lister opp funksjoner slike brannmurer kan ha, blant annet inntrengingsvern, applikasjonsfiltrering, blokkering basert på land, antivirus, filtrering av nettadresser, VPN, inspeksjon av kryptert trafikk og vern mot datalekkasje. Hvilke funksjoner som faktisk er med, varierer mellom produkter og lisenser.
| Type | Hva den vurderer | Typisk plassering |
|---|---|---|
| Pakkefilter | Adresse, port og protokoll, én pakke om gangen | Rutere med tilgangslister |
| Tilstandsbasert brannmur | Det samme, og om pakken hører til en kjent forbindelse | Grunnfunksjon i moderne brannmurer |
| Neste generasjons brannmur | I tillegg innhold, applikasjon, kjente angrep og nettadresser | Mellom internett og bedriftsnettet, og mellom soner |
| Brannmur i PC og server | Trafikk til og fra den ene maskinen | Alle klienter og servere |
Applikasjonskontroll og inntrengingsvern
Skytjenester, fildeling og vanlige nettsider kan bruke de samme portene, så en brannmur som bare ser på porter, klarer ikke alltid å skille dem. Med applikasjonskontroll kjenner brannmuren igjen hvilken tjeneste trafikken hører til, og kan tillate, begrense eller blokkere den. NSM nevner nettopp applikasjoner og brukere, i tillegg til adresser og protokoller, som grunnlag for å styre trafikken mellom soner.
Et inntrengingsvern, på engelsk intrusion prevention system (IPS), er ifølge NIST et system som kan oppdage inntrengingsforsøk og forsøke å stoppe dem, helst før de når målet. I en brannmur sammenlignes trafikken med kjente angrepsmønstre, såkalte signaturer, for eksempel forsøk på å utnytte en kjent sårbarhet i en server. Vernet er aldri bedre enn mønstrene det kjenner, og må derfor oppdateres løpende.
Filtrering av nettsider og DNS
Med filtrering blokkerer brannmuren enkeltadresser eller hele kategorier, for eksempel sider med skadevare og nettfisking. Nettfisking, også kalt phishing, er falske e-poster og nettsider som skal lure mottakeren til å oppgi passord eller installere skadelig programvare. Det kanadiske cybersikkerhetssenteret peker på DNS-filtrering, der oppslag mot kjente ondsinnede domener stoppes, som et tiltak mot slike sider.
TLS-inspeksjon er nyttig, men krevende
Når trafikken er kryptert med TLS, protokollen bak hengelåsen i nettleseren, ser brannmuren hvor trafikken skal, men ikke hva den inneholder. TLS-inspeksjon betyr at brannmuren åpner trafikken, undersøker innholdet og krypterer den igjen. Microsoft beskriver i dokumentasjonen til sin skybaserte løsning at dette krever at virksomhetens egne sertifikater er installert som klarerte på alle klientene, og at mange mobilapper som er låst til bestemte sertifikater, da mister funksjoner eller ikke får koblet til.
Tre forhold bør vurderes før funksjonen slås på. Dekryptering er en ekstra oppgave for brannmuren, og NIST påpeker at en enhet med mange oppgaver må ha nok prosessorkraft og minne til alle. Microsoft anbefaler at trafikken til de nødvendige Microsoft 365-adressene unntas fra TLS-dekryptering, dyp pakkeinspeksjon og innholdsfiltrering. Og med TLS-inspeksjon kan brannmuren i prinsippet se innholdet i det de ansatte gjør på nett, også private ærender som nettbank og helsetjenester. Det bør derfor være klare regler for hva som dekrypteres, hva som unntas, og hvem som får se loggene.
UTM, abonnement og ytelse
UTM står for unified threat management, på norsk samlet trusselhåndtering, og brukes om brannmurer som samler flere sikkerhetsfunksjoner i én enhet. NIST peker på fordelen og ulempen. Det er enklere å vedlikeholde regler på ett sted, men enheten må ha alle funksjonene bedriften trenger, og nok kapasitet til å kjøre dem samtidig. Begrepene UTM og neste generasjons brannmur overlapper i praksis. Spør derfor etter kapasiteten med sikkerhetsfunksjonene slått på, ikke bare den rene brannmurkapasiteten.
Abonnement på trusseloppdateringer
Funksjonene som skal kjenne igjen nye trusler, er avhengige av oppdateringer fra produsenten, og hos flere produsenter selges de som tidsbegrensede lisenser eller abonnementer. Cisco skiller i sin dokumentasjon mellom en grunnlisens og tidsbegrensede lisenser for inntrengingsvern, skadevarebeskyttelse og filtrering av nettadresser. Deaktiveres lisensen for inntrengingsvern, bruker brannmuren ikke lenger inntrengingsreglene og slutter å hente oppdateringer til trusselinformasjonen. Palo Alto Networks leverer trusselvern, filtrering av nettadresser og DNS-sikkerhet som abonnementer. Eksemplene forklarer modellen og er ingen anbefaling.
En brannmur kan altså slippe trafikk gjennom som før, selv om den ikke lenger kjenner de nyeste truslene. Sjekk hvilke abonnementer som inngår, hvor lenge de løper, og hvem som har ansvaret for å fornye dem.
VPN og sikker fjerntilgang
VPN, virtuelt privat nettverk, lager en kryptert tunnel fra en PC utenfor kontoret inn til bedriftens nett. Ifølge NIST er VPN-funksjonen ofte en del av selve brannmuren, og den må derfor være tilgjengelig fra internett. NSMs nasjonale cybersikkerhetssenter (NCSC) har over lengre tid varslet om kritiske sårbarheter i VPN-løsninger.
I mai 2024 anbefalte NCSC å erstatte VPN-løsninger som bruker SSL/TLS, ofte kalt SSLVPN, WebVPN eller klientløs VPN, med IPsec med IKEv2. Fristen var utgangen av 2025 for virksomheter flest og utgangen av 2024 for virksomheter underlagt sikkerhetsloven eller definert som samfunnskritiske. NCSC understreker at også IPsec kan ha sårbarheter, men at valget gir mindre angrepsflate. Innebygde løsninger som Always On VPN i Windows eller løsninger basert på WireGuard er ikke utelukket, så lenge brukere og maskiner forvaltes og aktivitet logges sentralt. NCSC anbefaler også autentisering med sertifikat.
For en bedrift betyr det tre ting. Sjekk om brannmuren fortsatt har SSLVPN slått på, også som en gammel innstilling ingen bruker. Krev tofaktorautentisering for fjerntilgang, altså at påloggingen krever noe mer enn passordet, for eksempel en kode på mobilen. NSM anbefaler dette for kontoer med tilgang til kritiske data og systemer. Og reduser unødvendig eksponering mot internett, slik NSM anbefaler i Risiko 2026. Microsoft fraråder dessuten å sende sanntidstrafikk som Teams-samtaler gjennom VPN, fordi det gir ekstra forsinkelse.
Har dere fortsatt SSLVPN på brannmuren?
En IT-partner kan gå gjennom brannmuren, fjerntilgangen og reglene og si hva som bør endres. Fortell kort hvilket utstyr dere har i dag.
Få en gjennomgang av brannmurenSegmentering: brannmuren mellom sonene
Segmentering betyr å dele nettet i soner, slik at et angrep eller en feil i én del ikke uten videre sprer seg til resten. NSM anbefaler å dele opp nettet etter risiko og nevner som eksempler egne soner for systemadministrasjon, bedriftens egne klienter, trådløse nett, gjester og tjenester som skal nås fra internett. Brannmuren styrer trafikken mellom sonene. For mindre bedrifter er to av NSMs råd særlig relevante. Utstyr som er vanskelig å sikre, som skrivere og eldre systemer, bør isoleres, og direkte trafikk mellom klienter bør sperres, slik at en infisert PC ikke kan angripe maskinen til kollegaen. Hvordan gjestenett og oppdeling fungerer i praksis på kontoret, står i guiden om nettverk og Wi-Fi for bedrifter.
Hjemmeruter eller bedriftsutstyr?
En ruter fra elektronikkbutikken kan filtrere trafikk, og noen kan også tilby VPN. NIST påpeker at slike små brannmurenheter i praksis er små bedriftsbrannmurer, og at sentral styring er like viktig for dem som for virksomhetens egne. Forskjellen handler derfor mindre om hvorvidt det finnes en brannmur, og mer om drift. Fire spørsmål skiller utstyret:
- Hvor lenge får det sikkerhetsoppdateringer? NSM anbefaler i Risiko 2026 å skifte ut nettverksutstyr som ikke lenger mottar sikkerhetsoppgraderinger.
- Kan det styres sentralt? NSM anbefaler at drift og sikkerhetskonfigurasjon skjer sentralt, og at sonene ikke styres på hver enkelt svitsj (også kalt switch).
- Støtter det pålogging per bruker? NSM anbefaler WPA2 eller WPA3 i «enterprise-modus» for trådløse nett. Ifølge Microsoft bruker personlige profiler en felles nøkkel, mens enterprise-profiler autentiserer hver bruker eller maskin, gjerne med sertifikat.
- Gir det logger dere kan bruke? Uten tilstrekkelig sikkerhetsovervåking er virksomheten blind for detaljene i en hendelse, skriver NSM.
Vil dere slippe å kjøpe og drifte utstyret selv, kan brannmur, svitsjer og aksesspunkter leies med drift inkludert, se nettverk og Wi-Fi som tjeneste.
Administrasjon, logging og fastvareoppdateringer
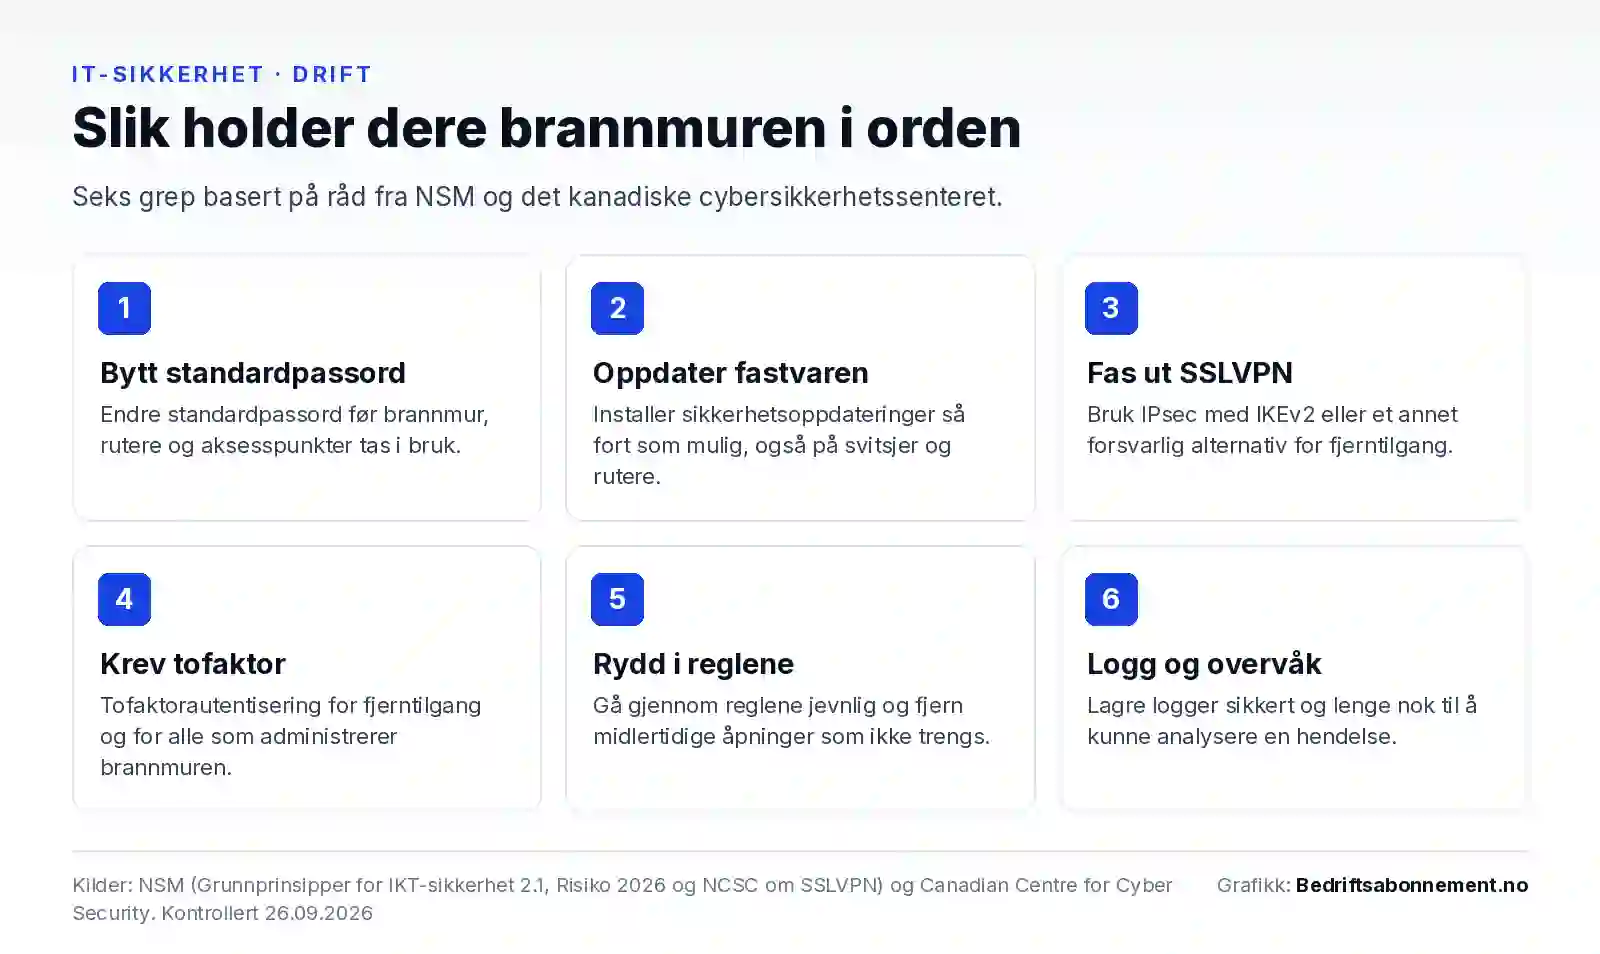
En brannmur er ikke ferdig når den er satt opp. I Risiko 2026 beskriver NSM et mønster der trusselaktører utnytter kjente sårbarheter i nettverksutstyr, får innpass og skjuler seg over tid, og skriver at det er observert aktivitet mot norske nettverksenheter fra infrastruktur knyttet til en slik aktør. NSM anbefaler en fast rutine for å lukke kjente sårbarheter som aktivt utnyttes, utskifting av utstyr uten sikkerhetsoppdateringer, og logger som lagres sikkert og lenge nok til at et hendelsesforløp kan analyseres.
Fastvare og tilgang
Fastvare, på engelsk firmware, er programvaren i selve brannmuren, ruteren eller svitsjen. NSMs grunnprinsipper sier at sikkerhetsoppdateringer skal installeres så fort som mulig, også på svitsjer og rutere, og at standardpassord skal endres før utstyret tas i bruk. Det kanadiske cybersikkerhetssenteret anbefaler å begrense hvor mange som kan endre brannmuren, gi hver administrator egen konto med tofaktorautentisering der det er mulig, og gå gjennom reglene jevnlig, slik at midlertidige åpninger fjernes.
Logging og personvern
Brannmurlogger sier også noe om de ansatte. Datatilsynet bruker dem som eksempel, fordi de viser hvilke IP-adresser en arbeidstaker har vært inne på, og innsyn i loggen kan utgjøre overvåking. E-postforskriften § 2 andre ledd forbyr arbeidsgiveren å overvåke de ansattes bruk av elektronisk utstyr, med to unntak: å administrere virksomhetens datanettverk og å avdekke eller oppklare sikkerhetsbrudd i nettverket. Opplysningene kan ikke brukes til andre formål, for eksempel til å måle tid på sosiale medier.
Datatilsynet peker også på dataminimering. Logging av IP-adresser kan være tilstrekkelig for sikkerhetsformål, mens hele nettadresser gir langt mer detaljert innsikt i hva den enkelte har lest. Systematisk overvåking av ansattes internettaktivitet krever en vurdering av personvernkonsekvenser (DPIA), og Datatilsynet råder arbeidsgivere til å undersøke om tiltaket må drøftes med de tillitsvalgte. NSM anbefaler at ansatte informeres om hva som samles inn, og hva det brukes til.
Når brannmuren i skyen er en del av bildet
Når e-post, filer og Teams ligger i Microsoft 365, og de ansatte jobber hjemme og på reise, går mye av trafikken utenom brannmuren på kontoret. Microsoft skriver at sikkerhet ved nettverksgrensen ikke lenger er tilstrekkelig alene når tjenester og data fordeles mellom egne lokaler og skyen, og anbefaler å legge mer vekt på sikkerheten på den enkelte enheten. Tre lag må henge sammen:
- Brannmuren i PC-en. Microsoft Defender for Business, laget for bedrifter med opptil 300 brukere og inkludert i Microsoft 365 Business Premium, styrer Windows-brannmuren sentralt. Standardoppsettet blokkerer alle innkommende forbindelser på bedriftsnett, private nett og offentlige nett.
- Identitet og tilgang. Tofaktorautentisering og regler for hvilke enheter som får logge på, beskytter dataene i skyen uansett nett. NSM anbefaler å regulere tilgang ut fra både bruker og enhet.
- Nettfilter i skyen. Microsoft Entra Internet Access er Microsofts skybaserte nettfilter, som filtrerer nettsider etter kategori og domene uavhengig av hvor brukeren er. Det kan supplere filteret på kontoret, men erstatter ikke brannmuren i lokalene.
Brannmuren på kontoret trengs fortsatt for skrivere, møteromsutstyr, gjestenett og alt annet som står fast i lokalene. For Microsoft 365-trafikken anbefaler Microsoft likevel direkte vei ut på internett der brukeren er, uten omvei via hovedkontoret. Oppsett og sikring av Microsoft 365 er et eget tema, se Microsoft 365 og Teams for bedrifter.
Det bedrifter ofte lurer på
Er brannmuren i Windows nok?
Den er et viktig lag, og NSM anbefaler brannmur på alle klienter og servere. Men den beskytter bare den ene maskinen. Skrivere, møteromsutstyr, gjester og nettverksutstyret selv trenger en brannmur i nettet.
Hva er forskjellen på brannmur og antivirus?
Brannmuren styrer hvilken trafikk som får passere. Antivirus, eller endepunktbeskyttelse, ser etter skadelig programvare på selve maskinen. Det kanadiske cybersikkerhetssenteret understreker at en brannmur alene ikke er nok, men bør være ett av flere lag.
Kan vi se hvilke nettsider de ansatte besøker?
Bare for å administrere nettverket eller avdekke og oppklare sikkerhetsbrudd, slik e-postforskriften sier. Opplysningene kan ikke brukes til andre formål, og systematisk overvåking av internettaktivitet krever en vurdering av personvernkonsekvenser.
Bør vi slutte å bruke SSLVPN?
Ja, ifølge NSMs cybersikkerhetssenter, som anbefalte full utfasing innen utgangen av 2025 og overgang til IPsec med IKEv2. Fram til overgangen er gjort, anbefaler NCSC sentral logging, at bare trafikk fra nødvendige land slippes inn, og blokkering av anonymiseringstjenester.
Hva er en ruter for bedrift?
Ofte brukes ordet om en brannmur med ruterfunksjon, og NIST skriver at de aller fleste maskinvarebrannmurer kan rute trafikk. Det viktige er at enheten får sikkerhetsoppdateringer, kan styres sentralt og kan dele nettet i soner.
Hjelp med brannmur og nettverk
Neste generasjons brannmur, svitsjer og aksesspunkter kan leveres som en driftet tjeneste med oppdateringer og overvåking. Vi ser på dagens oppsett sammen med en etablert IT-partner og gir et uforpliktende forslag.
Få tilbud på brannmur og nettverkLes også: Nettverk og Wi-Fi for bedrifter · IT-sikkerhet for bedrifter · Cybersikkerhet for små bedrifter · PoE-svitsj · Wi-Fi 7 på kontoret · Bedriftsinternett
Kilder
- NSM: Grunnprinsipper for IKT-sikkerhet, versjon 2.1. Rammeverket artikkelen bygger på. Kontrollert 26.09.2026.
- NSM: Etabler en sikker IKT-infrastruktur (prinsipp 2.2). Sentral drift og konfigurasjon, oppdeling av nettverket i soner (2.2.3) og tilgang basert på bruker og enhet (2.2.6). Kontrollert 26.09.2026.
- NSM: Ivareta en sikker konfigurasjon (prinsipp 2.3). Sikkerhetsoppdateringer så fort som mulig, også for svitsjer og rutere (2.3.1), og endring av standardpassord (2.3.7). Kontrollert 26.09.2026.
- NSM: Beskytt virksomhetens nettverk (prinsipp 2.4). WPA2/WPA3 i enterprise-modus (2.4.2) og brannmur på alle klienter og servere (2.4.4). Kontrollert 26.09.2026.
- NSM: Kontroller dataflyt (prinsipp 2.5). Filtrering mellom soner, sperring av trafikk mellom klienter og isolering av sårbart utstyr. Kontrollert 26.09.2026.
- NSM: Ha kontroll på identiteter og tilganger (prinsipp 2.6). Flerfaktorautentisering for kontoer med tilgang til kritiske data og systemer. Kontrollert 26.09.2026.
- NSM: Etabler sikkerhetsovervåkning (prinsipp 3.2). Hvorfor logger trengs, og at ansatte skal informeres om hva som samles inn. Kontrollert 26.09.2026.
- NSM: Risiko 2026. Kjente sårbarheter i nettverksutstyr blir utnyttet, med anbefalinger om eksponering, utskifting, sårbarhetsrutiner og logging (s. 32). Kontrollert 26.09.2026.
- NSM NCSC: NCSC anbefaler å erstatte SSLVPN/WebVPN med sikrere alternativer. Publisert 15.05.2024, oppdatert 03.09.2024. IPsec med IKEv2, frister og tiltak i overgangsperioden. Kontrollert 26.09.2026.
- Datatilsynet: Overvåking av ansattes bruk av elektronisk utstyr. E-postforskriften § 2 andre ledd, unntakene, brannmurlogger, dataminimering og sjekkliste med DPIA og drøfting med tillitsvalgte. Sist endret 14.08.2024. Kontrollert 26.09.2026.
- NIST: SP 800-41 Rev. 1, Guidelines on Firewalls and Firewall Policy. Pakkefiltrering, tilstandsbasert inspeksjon, NAT som ruting, UTM og små brannmurenheter for hjemmekontor. Kontrollert 26.09.2026.
- NIST CSRC: Glossary, intrusion prevention system. Definisjon av inntrengingsvern. Kontrollert 26.09.2026.
- Canadian Centre for Cyber Security: Firewall security considerations (ITSAP.80.039). Hva en brannmur er, funksjoner i neste generasjons brannmurer og råd om drift. Kontrollert 26.09.2026.
- Microsoft Learn: Microsoft 365 network connectivity principles. Unntak fra TLS-dekryptering, lokal utgang til internett og sikkerhet på enheten framfor nettverksgrensen. Kontrollert 26.09.2026.
- Microsoft Learn: Implement Quality of Service (QoS) in Microsoft Teams. Anbefaling om ikke å sende sanntidstrafikk gjennom VPN. Kontrollert 26.09.2026.
- Microsoft Learn: Microsoft Defender for Business. For bedrifter med opptil 300 brukere, inngår i Microsoft 365 Business Premium. Kontrollert 26.09.2026.
- Microsoft Learn: Firewall in Microsoft Defender for Business. Standardoppsett for Windows-brannmuren og administrasjon. Kontrollert 26.09.2026.
- Microsoft Learn: What is Microsoft Entra Internet Access? Skybasert nettfilter med filtrering etter kategori og domene. Kontrollert 26.09.2026.
- Microsoft Learn: Transport Layer Security inspection. Hvordan TLS-inspeksjon virker, krav til klarerte sertifikater og problemer med apper som er låst til sertifikater. Kontrollert 26.09.2026.
- Microsoft Learn: Wi-Fi settings for Windows devices in Intune. Forskjellen på personlige og enterprise-profiler for trådløst nett. Kontrollert 26.09.2026.
- Cisco: Secure Firewall Device Manager Configuration Guide 10.x, Licensing the System. Grunnlisens og tidsbegrensede lisenser, og hva som skjer når de utløper eller deaktiveres. Kontrollert 26.09.2026.
- Palo Alto Networks: Subscriptions You Can Use With the Firewall. Trusselvern, filtrering av nettadresser og DNS-sikkerhet som abonnementer. Kontrollert 26.09.2026.