SD-WAN er en måte å koble sammen kontorer på der nettverket kjenner igjen hvilke applikasjoner trafikken tilhører, og velger linje for hver av dem etter regler bedriften bestemmer. Bransjestandarden MEF 70.2 fra oktober 2023 beskriver SD-WAN som en tjeneste som legger seg over én eller flere underliggende linjer, for eksempel fiber og mobilnett, og velger vei dynamisk for hver applikasjon. For en bedrift med flere kontorer betyr det at Teams, Microsoft 365 og fagsystemene kan få hver sin behandling, at trafikken kan flyttes til en annen linje ved feil når oppsettet og reservelinjen støtter det, og at alle lokasjonene styres fra ett sted. Gevinsten er størst når dere har mange lokasjoner og applikasjoner som ikke tåler brudd. Har dere to kontorer med lite felles trafikk, holder det ofte med en vanlig site-to-site-VPN.
Av redaksjonen i Bedriftsabonnement.no. Fakta i artikkelen er kontrollert 26. september 2026 mot standardene MEF 70, MEF 70.2 og MEF 117 fra bransjeorganisasjonen Mplify (tidligere MEF), IETF-spesifikasjonene for MPLS (RFC 3031) og IPsec (RFC 4301), Microsoft Learn om nettverksprinsipper for Microsoft 365 og Teams, NSMs grunnprinsipper for IKT-sikkerhet og Nkoms side om mobildekning. Artikkelen forklarer hva SD-WAN er, hvordan det skiller seg fra MPLS og tradisjonell VPN, og når det lønner seg. Den er ingen produkttest og anbefaler ingen bestemte produsenter. Hvordan nettet og Wi-Fi-en bør bygges innenfor hvert kontor, står i guiden om nettverk og Wi-Fi på kontoret.
Kort fortalt
- SD-WAN er et styrt lag over linjene dere allerede har, som fiber, 5G eller MPLS. Det velger vei for hver applikasjon etter regler dere setter.
- Tradisjonell site-to-site-VPN er en fast, kryptert tunnel mellom to brannmurer. Den er enkel å starte med, men blir tung å forvalte når kontorene blir mange.
- MPLS er et privat nett levert av en operatør. Internett-trafikken går ofte via hovedkontoret, noe Microsoft fraråder for Microsoft 365.
- Microsoft anbefaler at trafikk til Microsoft 365 går rett ut på internett fra hvert kontor, med lokalt navneoppslag (DNS). SD-WAN gjør det enklere å styre.
- SASE samler nettverk og sikkerhetsfunksjoner i én tjeneste. SD-WAN er nettverksdelen av den.
- SD-WAN gir mest ved mange lokasjoner, to linjer per kontor og kritiske applikasjoner. Med to kontorer og alt i skyen er det ofte mer enn dere trenger.
Hva er SD-WAN?
SD-WAN står for software-defined wide area network, altså et programvarestyrt fjernnett. Fjernnettet (WAN) er den delen av nettverket som binder kontorene sammen og kobler dem til internett og skytjenester. Begrepet skrives også sdwan eller SD WAN, men betyr det samme.
Den mest brukte definisjonen kommer fra MEF, som i juni 2025 skiftet navn til Mplify. Organisasjonen publiserte den første standarden for SD-WAN-tjenester, MEF 70, i juli 2019. Den gjeldende versjonen, MEF 70.2, kom i oktober 2023 og erstatter de tidligere utgavene.
I praksis består en SD-WAN-løsning av tre deler. På hvert kontor står en SD-WAN-enhet, som standarden kaller en SD-WAN Edge. Den kan være en fysisk boks eller en virtuell maskin. Under enheten ligger linjene, som standarden kaller underliggende forbindelser. MEF nevner blant annet DSL, kabel-TV-nett, LTE (4G), fiber, Wi-Fi og Ethernet som mulige tilganger, og både offentlig internett og private nett som MPLS kan brukes. Over dette ligger reglene, som bestemmer hva som skal skje med hver type trafikk, og en portal der bedriften eller leverandøren ser hvordan nettet har det.
Det sentrale ordet er applikasjonsflyt. SD-WAN-enheten sorterer trafikken i flyter, for eksempel Teams-samtaler, sikkerhetskopiering eller trafikk til et fagsystem, og hver flyt får sin egen regel. Ifølge MEF 70.2 kan reglene angi ytelsesmål for hver flyt, gi dem en avtalt minste båndbredde og et tak, og blokkere trafikk som ikke skal slippe gjennom. Standarden sier også at en SD-WAN-tjeneste kan kryptere trafikken mellom enhetene.
Forskjellen på SD-WAN, MPLS og site-to-site-VPN
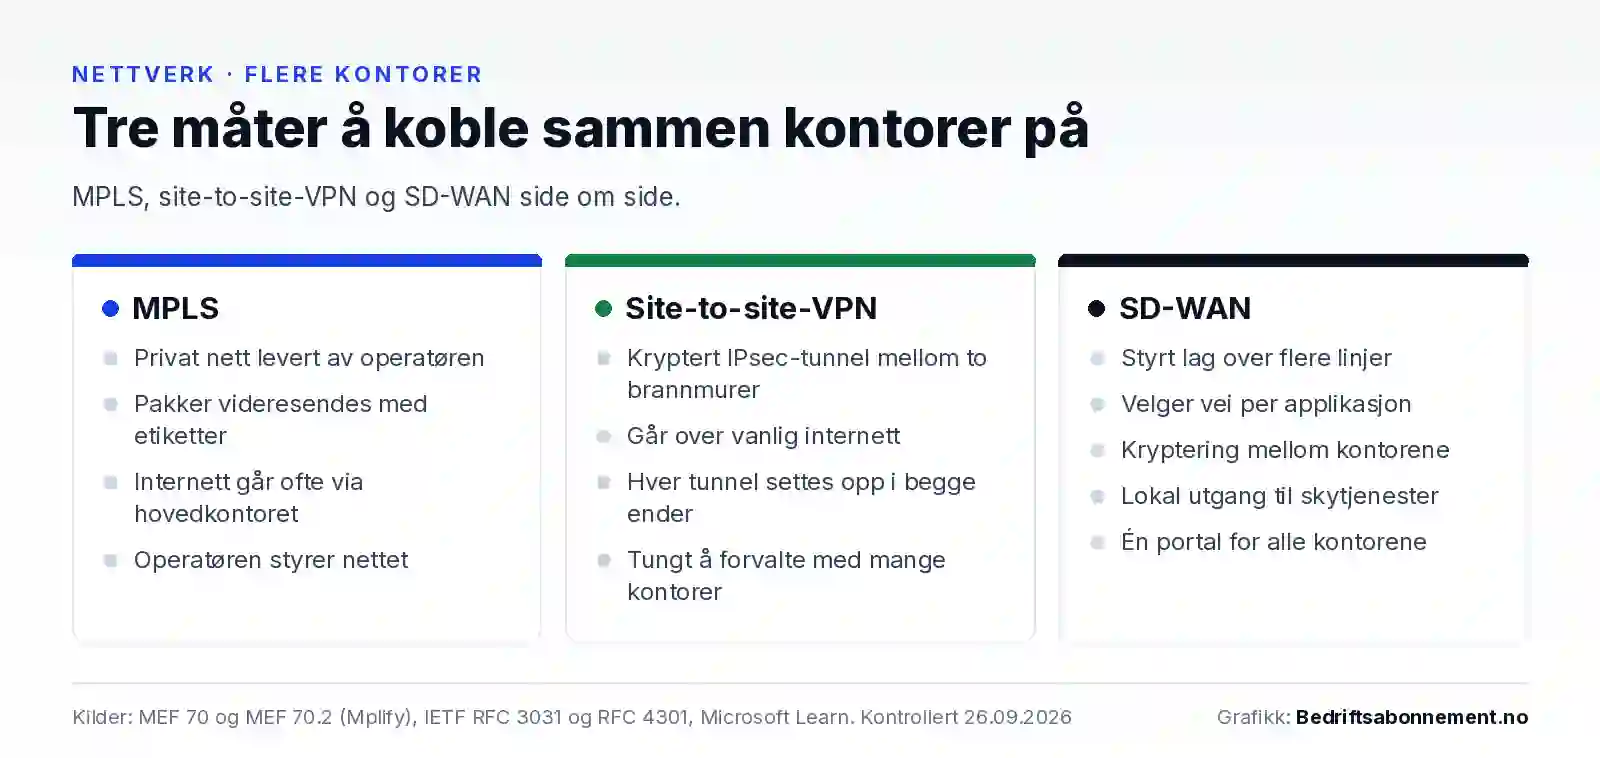
Når bedrifter skal koble sammen kontorer, står valget som regel mellom tre modeller. De kan også kombineres. SD-WAN kan for eksempel legges oppå et eksisterende MPLS-nett i en overgangsperiode.
MPLS er et privat nett hos operatøren
MPLS står for Multiprotocol Label Switching og er beskrevet i IETF-spesifikasjonen RFC 3031 fra januar 2001. I stedet for at hver ruter analyserer hele adressefeltet i hver pakke, får pakkene en etikett som ruterne slår opp i en tabell og bytter ut underveis. For bedriften betyr det at operatøren leverer et privat nett der alle kontorene er koblet til. MEF regner et slikt IP-VPN over MPLS som en privat forbindelse, i motsetning til forbindelser som går over det åpne internettet.
Svakheten i dag handler om skytjenestene. Microsoft skriver at bedriftsnett ofte er bygget slik at trafikken sendes tilbake til hovedkontoret for kontroll før den slipper ut på internett. Når de ansatte jobber i Microsoft 365, betyr det at trafikken fra et avdelingskontor først reiser til hovedkontoret og derfra videre til Microsoft.
Site-to-site-VPN er en kryptert tunnel over internett
En site-to-site-VPN kobler to kontorer sammen over vanlig internett. Tunnelen bygges typisk med IPsec, som er beskrevet i RFC 4301 fra desember 2005. Brannmurene på hvert kontor fungerer som sikkerhetsporter og setter opp en tunnel der trafikken krypteres, slik at den kan gå trygt over et nett bedriften ikke kontrollerer. NSM anbefaler i sine grunnprinsipper å kryptere når konfidensiell informasjon overføres eller når tilliten til kanalen er lav, og nevner IPsec som ett av alternativene.
Ulempen er forvaltningen. Hver tunnel settes opp i begge ender, og IPsec velger hvilken trafikk som skal inn i tunnelen ut fra adresser og porter, ikke ut fra hvordan linjen presterer akkurat nå. Skal alle kontorene kunne snakke direkte med hverandre, trenger et nett med n kontorer n × (n − 1) / 2 tunneler. To kontorer gir én tunnel, fem kontorer gir ti, og ti kontorer gir 45.
SD-WAN styrer flere linjer samtidig
SD-WAN kan bruke krypterte tunneler mellom kontorene, men legger til tre ting. Løsningen kjenner igjen applikasjonene, den kan bruke flere linjer samtidig og velge mellom dem underveis, og alt styres fra ett sted. MEF 70 beskriver i tillegg lokal internettutgang (local internet breakout), der utvalgt trafikk sendes rett ut på internett fra kontoret i stedet for gjennom en tunnel til et annet kontor.
| Egenskap | MPLS | Site-to-site-VPN | SD-WAN |
|---|---|---|---|
| Hva det er | Privat nett levert av operatøren | Kryptert IPsec-tunnel mellom to brannmurer | Styrt lag over én eller flere linjer |
| Linjer | Operatørens eget nett | Vanlig internett | Fiber, mobilnett, MPLS og andre, gjerne samtidig |
| Valg av vei | Bestemmes i operatørens nett | Ut fra adresser og porter | Dynamisk per applikasjon, etter regler |
| Trafikk til Microsoft 365 | Går ofte via hovedkontoret | Avhenger av oppsettet på hver brannmur | Kan sendes rett ut lokalt |
| Styring | Hos operatøren | Tunnel for tunnel | Sentralt, med portal for alle kontorene |
Flere linjer og dynamisk valg av vei
Det som skiller SD-WAN mest fra en vanlig brannmur med reservelinje, er at linjevalget skjer per applikasjon og kan endre seg underveis. MEF 70.2 slår fast at veien over de underliggende forbindelsene velges dynamisk for hver applikasjonsflyt, slik at den oppfyller regelen flyten har fått. Den opprinnelige MEF 70 beskriver hvordan leverandøren overvåker ytelsen og justerer hvordan pakkene sendes, basert på reglene og målinger fra nettet i sanntid.
Et typisk kontor kan ha fiber som hovedlinje og en mobil linje over 5G ved siden av. Med en vanlig brannmur står mobillinjen gjerne ubrukt til fiberen faller ut. Med SD-WAN kan begge brukes aktivt. Reglene kan for eksempel si at Teams-samtaler alltid skal gå på linjen som har lavest forsinkelse og minst pakketap, at sikkerhetskopiering bare skal gå på fiberen, og at gjestenettet aldri skal bruke mobillinjen. MEF 70 har også en egen regel som bestemmer om en flyt bare får bruke private forbindelser eller om den også kan gå over det åpne internettet.
Hvilke verdier som er gode nok, avhenger av applikasjonen. Microsofts krav til forsinkelse, jitter og pakketap for Teams står i nettverksguiden vi viste til innledningsvis, og det er de samme tallene en SD-WAN-regel for Teams bør styre etter.
Mobillinjen er bare så god som dekningen der ruteren står. Nkom viser til operatørenes egne dekningskart for å undersøke mobildekning på en adresse, og har man et abonnement hos en tilbyder uten eget nett, må man sjekke kartet til nettet tilbyderen bruker. Et kart sier likevel lite om forholdene i en kjeller eller et teknisk rom, så mål på selve plasseringen før dere bygger reserveløsningen rundt den. Råd om linjer og reserveløsninger finner dere i guiden om reserveløsning for bedriftsinternett.
Sentral styring gir ett sted for alle kontorene
I et nett med VPN-tunneler er hvert kontor ofte satt opp for seg, gjerne av ulike folk til ulike tider. SD-WAN snur dette. Reglene lages sentralt og gjelder for alle enhetene, og MEF 70.2 beskriver at tjenesten vanligvis har en portal eller et programmeringsgrensesnitt (API) som viser nettets helse, ytelse og applikasjonsbruk. Portalen kan også la bedriften selv definere applikasjoner og endre regler, hvis avtalen åpner for det.
For daglig leder er den viktigste effekten oversikt. Når et kontor melder at Teams hakker, kan den som drifter nettet se hvilken linje samtalen gikk over, og hvordan linjene har prestert. Et nytt kontor kan få de samme reglene som de andre i stedet for et nytt oppsett fra bunnen.
Sentral styring flytter også risikoen. Portalen blir et punkt der én pålogging kan endre nettet på alle kontorene samtidig. NSM anbefaler flerfaktorautentisering som et minimum for brukere med driftsoppgaver og for kontoer med tilgang til kritiske systemer. NSM påpeker også at et virksomhetsnett ofte strekker seg over flere geografiske lokasjoner, og at nettet bør beskyttes mot både interne og eksterne trusler. Avklar derfor hvem som har administratortilgang til SD-WAN-portalen, og at bedriften selv eier tilgangen.
Lokal utgang til Microsoft 365
Microsofts nettverksprinsipper for Microsoft 365, sist oppdatert 26. august 2026, er tydelige på ett punkt. Lokalt navneoppslag og lokal utgang til internett er avgjørende for å redusere forsinkelsen, og sørger for at brukerne kobles til nærmeste inngang til Microsoft 365. Microsoft 365 er bygget med innganger, såkalte front doors, på hundrevis av steder rundt i verden, og den beste brukeropplevelsen får man som regel når trafikken sendes til den nærmeste.
Microsoft advarer også mot det selskapet kaller hårnåler (network hairpins), der trafikken først sendes til et mellomliggende punkt, som en sentral brannmur eller en skybasert sikkerhetstjeneste, før den går videre. Det gir ekstra forsinkelse og kan føre til at brukeren kobles til en inngang langt unna. Hårnåler kan også skyldes navneoppslag mot en DNS-tjener langt unna, og Microsoft anbefaler derfor lokale DNS-tjenere på avdelingskontorene.
I Microsofts liste over tiltak, sortert etter hvor stor effekt de har, står lokal DNS og lokal internettutgang øverst. Å gå fra et tradisjonelt fjernnett til SD-WAN står også på listen, med begrunnelsen at det forenkler forvaltningen og gir bedre ytelse. SD-WAN er med andre ord ikke et krav for å få god Microsoft 365-ytelse, men det gjør det enklere å sende denne trafikken rett ut fra hvert kontor mens annen trafikk går i tunnel.
Microsoft har et testverktøy på connectivity.m365.cloud.microsoft. Det måler blant annet hvor nettverkstrafikken går ut på internett, og varsler hvis utgangen ligger mer enn 800 kilometer fra brukeren. Kjør testen fra hvert kontor. Viser den at et avdelingskontor går ut på internett et helt annet sted enn der de ansatte sitter, er det et tegn på at trafikken sendes via hovedkontoret eller en annen omvei. Hvordan Microsoft 365 bør settes opp for flere kontorer, beskriver vi på siden om Microsoft 365 og Teams.
Går avdelingskontorene ut på internett langt unna?
En IT-partner kan måle linjene og trafikken på hvert kontor og foreslå om SD-WAN, VPN eller enklere grep gir mest. Det er uforpliktende å be om en vurdering.
Få en vurdering av nettetSASE kort forklart
SASE står for Secure Access Service Edge. Begrepet stammer fra analyseselskapet Gartner. Mplify (da MEF) publiserte i oktober 2022 standarden MEF 117, som bygger videre på Gartners begrep og definerer SASE som en tjeneste. Ifølge standarden kombinerer SASE sikkerhetsfunksjoner og nettverksforbindelse, og gir sikker tilgang mellom brukere, enheter og applikasjoner uavhengig av hvor de befinner seg, enten det er i skyen, på kontoret eller på internett.
MEF 117 lister opp det en SASE-tjeneste består av. Den håndterer identitet og tilgang, bruker en regelstyrt nettverksteknologi, der SD-WAN nevnes som eksempel, og har sikkerhetsfunksjoner som filtrering av nettadresser og DNS og oppdagelse av skadevare. Trafikken overvåkes løpende. Standarden legger vekt på at tillit ikke gis én gang for alle, men vurderes fortløpende ut fra sammenheng og aktivitet.
Sikkerhetsdelen alene kalles ofte SSE (Security Service Edge). Microsoft beskriver Microsoft Entra Internet Access og Microsoft Entra Private Access, samlet under navnet Global Secure Access, som selskapets SSE-løsning, og oppgir at brukerne trenger Microsoft Entra ID P1 eller P2 som grunnlag. Full Internet Access og Private Access krever i tillegg egne produktlisenser eller Entra Suite. Microsoft-trafikkprofilen er inkludert i P1/P2. Private Access gir tilgang til interne ressurser uten tradisjonell VPN.
For en bedrift med 5–200 ansatte er SASE mest aktuelt når mange jobber utenfor kontoret, og når bedriften vil ha de samme sikkerhetsreglene hjemme, på reise og på kontoret. Vær oppmerksom på Microsofts råd om hårnåler. Sendes all trafikk gjennom en skybasert sikkerhetstjeneste, bør dere kontrollere hvor tjenestens punkter ligger og hva omveien betyr for Microsoft 365. Sikkerhetsdelen hører naturlig sammen med resten av IT-sikkerheten.
Når lønner SD-WAN seg, og når er det overkill?
SD-WAN er ikke et mål i seg selv. Spørsmålet er om nettet mellom kontorene er et problem i dag, eller kommer til å bli det.
Tegn på at SD-WAN lønner seg
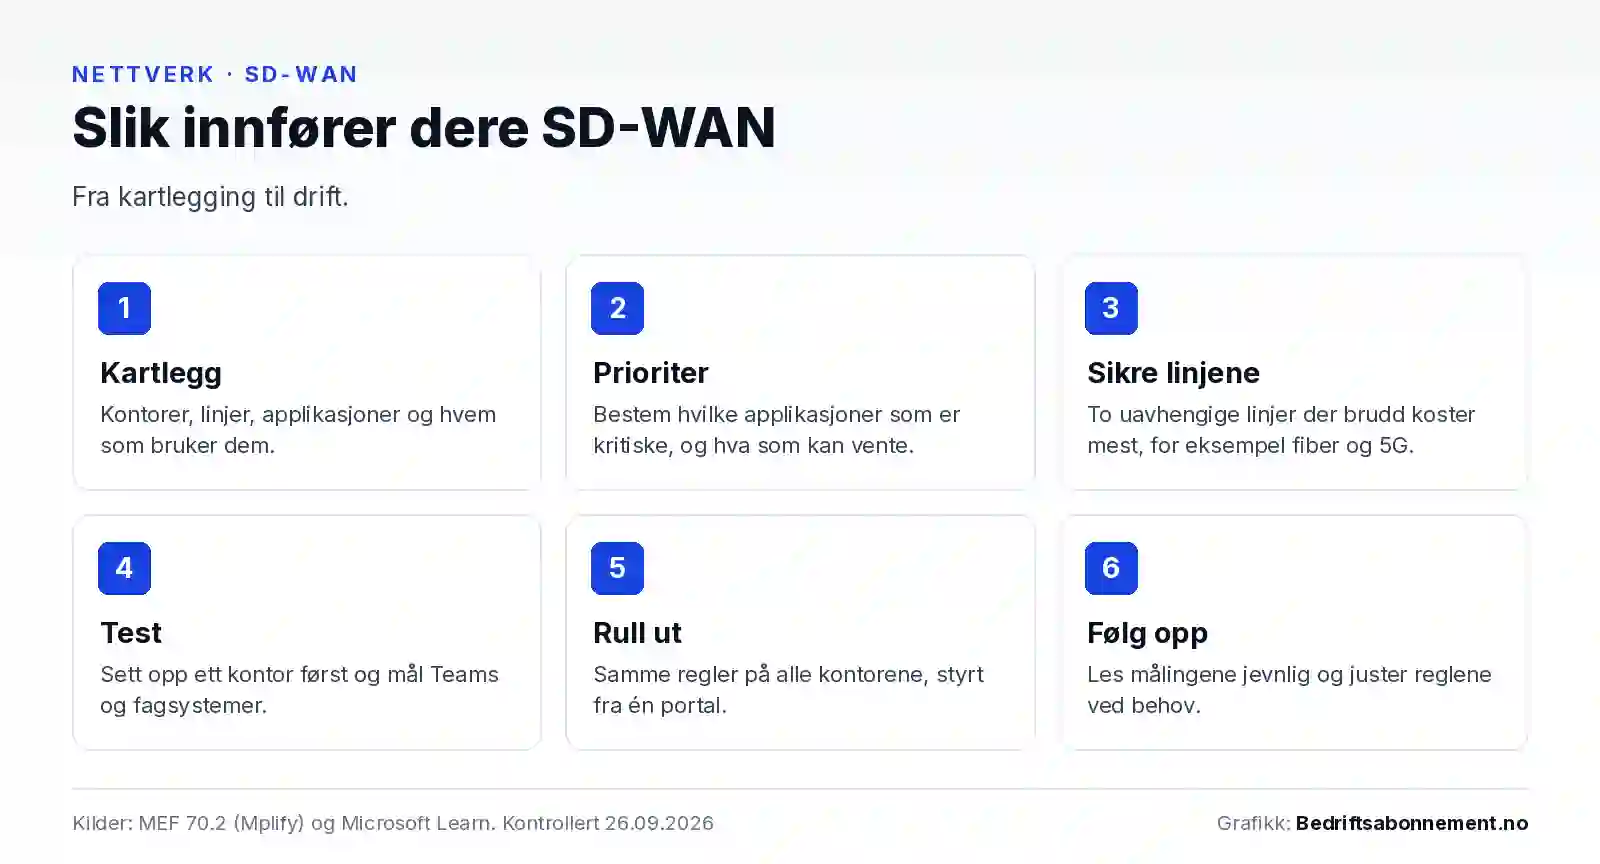
Det første tegnet er antall lokasjoner. Jo flere kontorer, butikker eller verksteder dere har, desto mer tid går med til å holde tunneler og brannmurer i takt, og desto større er gevinsten av felles regler. Det andre er kritiske applikasjoner. Er kasse, bestilling, journal eller telefoni avhengig av at nettet mellom kontorene virker, er det verdt å kunne styre hvilken linje de bruker. Det tredje er to linjer per kontor. Har dere allerede betalt for en reservelinje, gir SD-WAN mulighet til å bruke den aktivt. Til slutt er det verdt å vurdere SD-WAN når en MPLS-avtale nærmer seg fornyelse, eller når testen fra Microsoft viser at avdelingskontorene går ut på internett langt unna.
Når det er mer enn dere trenger
Har dere ett eller to kontorer, ligger e-post, dokumenter og fagsystemer i skyen, og er det lite trafikk mellom kontorene, er SD-WAN ofte overkill. Da er det viktigere at hvert kontor har en stabil internettlinje, en godt oppsatt brannmur og kanskje en mobil reservelinje, og at Microsoft 365 er riktig konfigurert. De få tjenestene som fortsatt står lokalt, kan nås med en site-to-site-VPN eller med tilgang via skyen. Pengene som spares, gir ofte mer effekt brukt på Wi-Fi og kablet nett innenfor kontorene.
Hva SD-WAN krever
En SD-WAN-løsning trenger en enhet på hvert kontor, enten som egen boks, som virtuell maskin eller som en funksjon i brannmuren, og de linjene enhetene skal bruke. Skal reservelinjen hjelpe når en graver kutter fiberen, bør den gå en annen vei inn i bygget, og en mobil linje er ofte det enkleste alternativet. Løsningen trenger også lisenser eller abonnement fra produsenten eller leverandøren. Be om prisen per kontor, per år, og hva som skjer med utstyret når avtalen løper ut.
Det viktigste arbeidet er likevel ikke teknisk. Noen må bestemme hvilke applikasjoner som er kritiske, hvilke som kan vente, og hva som skal skje når en linje blir dårlig. Uten en slik prioritering blir SD-WAN en dyr ruter. Lag også en plan for adresser og nettsegmenter som gjelder alle kontorene, og dokumenter reglene.
Til slutt kommer avtalen. Den opprinnelige MEF 70 fra 2019 definerte oppetid som eneste ytelsesmål. MEF 70.2 beskriver flere målinger og avtalepunkter, men gir ikke bedriften en bestemt ytelsesgaranti. Avtal hvilke mål for tilgjengelighet, forsinkelse, pakketap og feilretting leverandøren skal måle og rapportere. Spør leverandøren hvilke tall portalen viser, hvem som får varsel når en linje faller ut, hvem som eier administratortilgangen, og hvordan dere kommer ut av avtalen.
Slik henger telefonien med
Sanntidstrafikk som telefoni og videomøter merker et dårlig nett først, og er ofte det beste argumentet for SD-WAN. Microsoft anbefaler at Teams-trafikk går utenom VPN, såkalt delt tunnel (split tunneling). Begrunnelsen er at VPN-løsninger vanligvis ikke er laget for sanntidsmedier, at noen ikke støtter UDP, som Teams krever, at de legger et ekstra lag kryptering på trafikk som allerede er kryptert, og at trafikken kan få en omvei via VPN-enheten. Med SD-WAN kan Teams-trafikken sendes rett ut lokalt og samtidig prioriteres over den linjen som har best kvalitet i øyeblikket.
Vanlige mobilsamtaler går i mobilnettet, så lenge telefonen ikke bruker Wi-Fi Tale. Da betyr SD-WAN mindre for selve samtalene, men fortsatt mye for Teams-møter og andre skytjenester. Bruker de ansatte Wi-Fi Tale eller en telefonapp over kontornettet, er samtalene også avhengige av dette nettet. Hvordan nummer, køer, tastevalg og åpningstider bør settes opp når dere har flere lokasjoner, har vi skrevet om i guiden om telefoni for flere lokasjoner.
Det bedrifter ofte lurer på
Er SD-WAN det samme som VPN?
Nei. SD-WAN kan bruke krypterte tunneler mellom kontorene, men kjenner igjen applikasjonene, kan bruke flere linjer samtidig og styres fra ett sted. En site-to-site-VPN er en fast tunnel mellom to brannmurer som settes opp og forvaltes hver for seg.
Kan vi bruke 5G som eneste linje på et kontor?
Det kan fungere på små kontorer, men resultatet avhenger av dekningen der ruteren står og av hvor mange som deler kapasiteten i området. Sjekk operatørenes dekningskart og mål på stedet. For kontorer som ikke tåler brudd, bør 5G helst være én av to linjer.
Må vi si opp MPLS-nettet for å ta i bruk SD-WAN?
Nei. MEF-standarden åpner for at SD-WAN bruker både private forbindelser som MPLS og vanlig internett. Dere kan legge SD-WAN oppå det eksisterende nettet og vurdere MPLS-avtalen når den skal fornyes.
Blir det mindre sikkert når hvert kontor går rett på internett?
Ikke nødvendigvis, men sikkerheten må ligge på hvert kontor eller i skyen i stedet for bare på hovedkontoret. Microsoft peker på at lokal utgang bør kombineres med sikkerhet på enhetene og i skytjenestene. Brannmurfunksjoner i SD-WAN-enheten eller en SSE-tjeneste kan gi like regler overalt.
Vurderer dere SD-WAN for flere kontorer?
Vi setter dere i kontakt med IT-partnere som kan kartlegge kontorer, linjer og applikasjoner og foreslå om SD-WAN, VPN eller en enklere løsning passer best. Det er uforpliktende å be om et forslag.
Få tilbud på nettverk for flere kontorerLes også: Nettverk og Wi-Fi for bedrifter · Bredbånd for flere lokasjoner · Brannmur for bedrifter · VLAN · IT-sikkerhet
Kilder
- Mplify (MEF): MEF 70.2 SD-WAN Service Attributes and Service Framework. Definisjon av SD-WAN-tjeneste, dynamisk valg av vei per applikasjonsflyt, ytelsesmål i regler, kryptering, portal og API. Oktober 2023. Kontrollert 26.09.2026.
- Mplify (MEF): MEF 70 SD-WAN Service Attributes and Services. Første standard fra juli 2019, underliggende forbindelser (DSL, LTE, fiber m.fl.), lokal internettutgang, privat/offentlig forbindelse og oppetid som eneste ytelsesmål. Kontrollert 26.09.2026.
- Mplify: MEF 70.2 SD-WAN Service Attributes and Service Framework (omtale). Publiseringsdato og at 70.2 erstatter 70.1. Kontrollert 26.09.2026.
- Mplify: Mplify Emerges as New Brand for MEF. Navneskiftet fra MEF til Mplify, 24. juni 2025. Kontrollert 26.09.2026.
- Mplify (MEF): MEF 117 SASE Service Attributes and Service Framework. Definisjon og egenskaper ved en SASE-tjeneste, oktober 2022. Kontrollert 26.09.2026.
- IETF: RFC 3031 Multiprotocol Label Switching Architecture. Hvordan MPLS videresender pakker med etiketter, januar 2001. Kontrollert 26.09.2026.
- IETF: RFC 4301 Security Architecture for the Internet Protocol. IPsec, sikkerhetsporter og tunnelmodus, desember 2005. Kontrollert 26.09.2026.
- Microsoft Learn: Microsoft 365 network connectivity principles. Lokal utgang, lokal DNS, hårnåler og SD-WAN som tiltak. Sist oppdatert 26.08.2026. Kontrollert 26.09.2026.
- Microsoft Learn: Microsoft 365 network connectivity test tool. Testverktøyet og varsel ved utgang mer enn 800 km unna. Kontrollert 26.09.2026.
- Microsoft Learn: Prepare your organization’s network for Microsoft Teams. Delt tunnel og hvorfor Teams-trafikk bør gå utenom VPN. Kontrollert 26.09.2026.
- Microsoft Learn: What is Global Secure Access? Microsofts SSE-løsning og lisenskrav (Entra ID P1 eller P2). Kontrollert 26.09.2026.
- NSM: Grunnprinsipper for IKT-sikkerhet, versjon 2.1. Prinsipp 2.4 (beskytt nettverket), tiltak 2.6.7 (flerfaktorautentisering) og 2.7.4 (kryptering, blant annet IPsec). Kontrollert 26.09.2026.
- Nkom: Mobildekning. Råd om å sjekke dekning i operatørenes dekningskart. Kontrollert 26.09.2026.