NIS2 er EUs nye regelverk for cybersikkerhet, og det er ikke norsk lov per september 2026. Det Norge har, er digitalsikkerhetsloven, som trådte i kraft 1. oktober 2025 og bygger på det eldre NIS-direktivet. Den gjelder et avgrenset sett virksomheter innen blant annet energi, transport, helse, vann, bank og digital infrastruktur. De fleste små og mellomstore bedrifter er ikke direkte omfattet av noen av dem. Likevel merker mange kravene allerede, fordi kunder som er omfattet, må stille sikkerhetskrav til leverandørene sine.
Av redaksjonen i Bedriftsabonnement.no. Artikkelen bygger på selve direktivet (EU) 2022/2555 på EUR-Lex, EFTA-sekretariatets oversikt over EØS-status, Nasjonal sikkerhetsmyndighets (NSM) omtale av digitalsikkerhetsloven, Justis- og beredskapsdepartementets EØS-notat og Finanstilsynets informasjon om DORA. Alt er kontrollert 26. september 2026. Artikkelen er ikke juridisk rådgivning.
Kort fortalt
- NIS2 ble vedtatt i EU 14. desember 2022 og skulle være innført i EU-landene innen 17. oktober 2024.
- Direktivet er merket som EØS-relevant, men er ikke tatt inn i EØS-avtalen. Det er derfor ikke norsk lov i dag.
- Digitalsikkerhetsloven gjelder fra 1. oktober 2025. Den innfører det første NIS-direktivet og treffer tilbydere av samfunnsviktige og digitale tjenester.
- NSM skriver at NIS2 etter hvert skal innføres i norsk rett sammen med CER-direktivet om kritiske enheter. Vi har ikke funnet et lovforslag på høring.
- Små bedrifter blir ofte stilt krav til som leverandører. Tiltakene i NIS2 er i praksis de samme som NSM anbefaler alle virksomheter.
Hva er NIS2?
NIS står for «network and information systems». Det første direktivet kom i 2016 og skulle sørge for at virksomheter som leverer tjenester samfunnet er avhengig av, tar informasjonssikkerhet på alvor. Erfaringene i EU var at landene tolket reglene ulikt, at mange sektorer falt utenfor og at kravene var for vage. NIS2, med det formelle navnet direktiv (EU) 2022/2555, erstatter det første direktivet i EU.
Direktivet trådte i kraft i EU 16. januar 2023, og medlemslandene skulle ha nasjonale regler på plass innen 17. oktober 2024, med virkning fra dagen etter. Mange land ble forsinket, og innføringen har gått i ulikt tempo i Europa.
Fire endringer skiller NIS2 fra forgjengeren:
- Flere sektorer og flere virksomheter. Direktivet omfatter 18 sektorer, mot sju i det første. Blant de nye er avfall, post og bud, næringsmidler, kjemikalier, produksjon av blant annet elektronikk og maskiner, og leverandører av administrerte IT-tjenester.
- En fast størrelsesgrense. Som hovedregel er mellomstore og store virksomheter i sektorene omfattet, uten at myndighetene først må peke dem ut.
- Konkrete minstekrav. Artikkel 21 lister opp ti områder virksomhetene må ha tiltak for, fra risikoanalyse til tofaktorinnlogging.
- Ledelsesansvar og store bøter. Ledelsen skal godkjenne tiltakene og kan holdes ansvarlig, og overtredelser kan gi bøter på millioner av euro.
Hvem omfattes av NIS2?
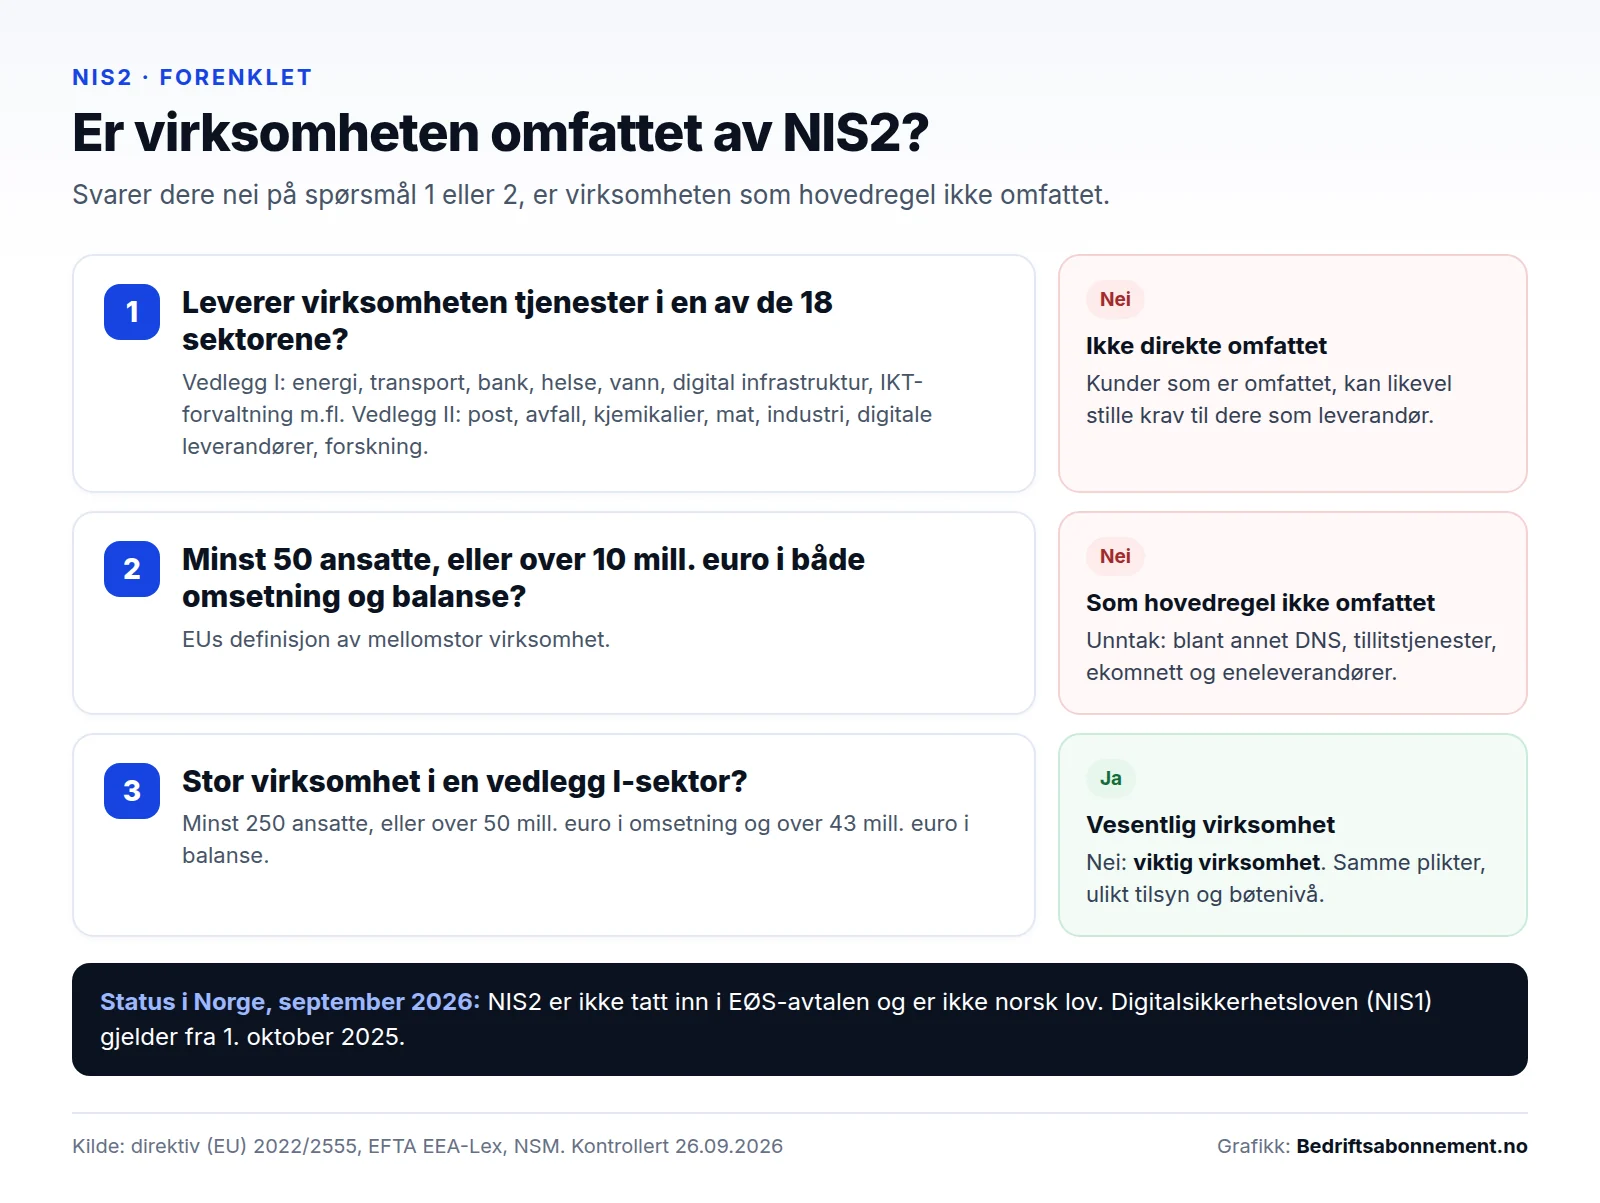
Om en virksomhet er omfattet, avgjøres av tre forhold: hvilken sektor den leverer tjenester i, hvor stor den er, og i noen tilfeller hva slags tjeneste det er. Flytskjemaet under viser rekkefølgen.
Sektorene
Direktivet deler sektorene i to vedlegg. Vedlegg I gjelder sektorer med høy kritikalitet, vedlegg II andre kritiske sektorer. Skillet får betydning for hvor strengt tilsynet er og hvor høye bøtene kan bli.
| Vedlegg I – høy kritikalitet | Vedlegg II – andre kritiske sektorer |
|---|---|
| Energi (strøm, fjernvarme, olje, gass, hydrogen) | Post- og budtjenester |
| Transport (luft, jernbane, sjø, vei) | Avfallshåndtering |
| Bank | Produksjon og distribusjon av kjemikalier |
| Finansmarkedsinfrastruktur | Produksjon og distribusjon av næringsmidler |
| Helse | Industriproduksjon, blant annet medisinsk utstyr, elektronikk, maskiner og kjøretøy |
| Drikkevann og avløpsvann | Digitale leverandører: markedsplasser, søkemotorer og sosiale nettverk |
| Digital infrastruktur, blant annet datasentre, skytjenester og DNS | Forskning |
| Forvaltning av IKT-tjenester (administrerte tjenester og sikkerhetstjenester, B2B) | |
| Offentlig forvaltning | |
| Romvirksomhet |
Størrelsesgrensen
Hovedregelen er at mellomstore og store virksomheter i sektorene er omfattet. Mellomstor betyr i EUs definisjon minst 50 ansatte, eller mer enn 10 millioner euro i både årsomsetning og balanse. Stor betyr minst 250 ansatte, eller over 50 millioner euro i omsetning og over 43 millioner euro i balanse.
Noen er omfattet uansett størrelse. Det gjelder blant annet tilbydere av offentlige elektroniske kommunikasjonsnett, tillitstjenester, DNS-tjenester og toppdomeneregistre, og virksomheter som er eneste leverandør av en samfunnskritisk tjeneste i landet.
Vesentlige og viktige virksomheter
Store virksomheter i vedlegg I-sektorene blir «vesentlige». Mellomstore virksomheter i vedlegg I og alle omfattede virksomheter i vedlegg II blir «viktige». Begge grupper har de samme pliktene. Forskjellen ligger i tilsynet: vesentlige virksomheter kan få tilsyn uten konkret mistanke, mens viktige virksomheter som hovedregel følges opp i etterkant, for eksempel etter en hendelse.
De ti kravene i artikkel 21
Kjernen i NIS2 er artikkel 21. Virksomhetene skal ha forholdsmessige tekniske og organisatoriske tiltak for å håndtere risiko, og direktivet lister opp hva tiltakene minst skal dekke. Her er de ti punktene med det de betyr i praksis for en typisk kontorbedrift:
- Risikoanalyse og sikkerhetspolicy. Skriftlig oversikt over hva som kan gå galt, hvor alvorlig det er og hvem som eier risikoen.
- Hendelseshåndtering. En plan for hva dere gjør når noe skjer, hvem som ringes og hvem som varsler myndighetene.
- Kontinuitet og krisehåndtering. Sikkerhetskopier og en gjenopprettingsplan som er testet, ikke bare satt opp.
- Sikkerhet i leverandørkjeden. Oversikt over hvilke leverandører som har tilgang til systemer og data, og hvilke krav som stilles til dem.
- Sikkerhet ved anskaffelse, utvikling og drift. Blant annet rutiner for å fange opp og tette sårbarheter.
- Evaluering. Jevnlig kontroll av at tiltakene faktisk virker.
- Grunnleggende cyberhygiene og opplæring. Oppdateringer, sikre innstillinger og ansatte som kjenner igjen svindelforsøk.
- Kryptografi. Retningslinjer for kryptering av data som lagres og sendes.
- Personellsikkerhet, tilgangsstyring og oversikt over utstyr. Riktige tilganger, rask fjerning når folk slutter, og kontroll på PC-er og mobiler.
- Flerfaktorautentisering og sikker kommunikasjon. Tofaktorinnlogging og sikre løsninger for tale, video og tekst, også i nødsituasjoner.
Ingen av punktene er nye for den som har jobbet med informasjonssikkerhet. Det nye er at de blir lovkrav, og at myndighetene kan be om dokumentasjon. For de fleste virksomheter ligger mye av det tekniske grunnlaget allerede i verktøyene de betaler for. Hvordan tofaktor, e-postfiltrering og overvåking settes opp i praksis, har vi beskrevet på siden om IT-sikkerhet for bedrifter.
Varsling: 24 timer, 72 timer og én måned
Artikkel 23 innfører en fast rytme for varsling av alvorlige hendelser til nasjonal CSIRT eller tilsynsmyndighet:
| Frist | Hva som skal sendes |
|---|---|
| Innen 24 timer | Et tidlig varsel om at noe har skjedd, og om det kan skyldes en ondsinnet handling eller kan få virkning i andre land. |
| Innen 72 timer | En oppdatert melding med første vurdering av alvorlighet og konsekvenser, og tekniske spor hvis de finnes. |
| Innen én måned | En sluttrapport med beskrivelse, sannsynlig årsak og tiltak. Pågår hendelsen fortsatt, sendes en framdriftsrapport. |
Fristene er korte fordi myndighetene skal kunne advare andre før angrepet sprer seg. For bedriften betyr det at noen må ha mandat til å varsle raskt, også i helger. Det må avklares før hendelsen, ikke mens den pågår.
Ledelsen får et personlig ansvar
Artikkel 20 legger ansvaret der beslutningene tas. Ledelsen skal godkjenne tiltakene, følge med på at de gjennomføres og kan holdes ansvarlig for brudd. Ledere skal også selv gjennomgå opplæring, slik at de forstår risikoen de godkjenner. Dette er trolig den endringen som har fått mest oppmerksomhet i styrerommene, fordi sikkerhet ikke lenger kan delegeres bort til IT-avdelingen eller leverandøren.
Tallene som viser hvorfor
Bøtene
Artikkel 34 setter taket for administrative bøter. For vesentlige virksomheter er maksimum 10 millioner euro eller 2 prosent av samlet global årsomsetning, det som er høyest. For viktige virksomheter er taket 7 millioner euro eller 1,4 prosent. Beløpene er maksimumsgrenser. Hva som faktisk ilegges, avhenger av alvorlighet, varighet og om virksomheten samarbeider med tilsynet.
Status i Norge: digitalsikkerhetsloven gjelder, NIS2 venter
Norge er bundet av EU-regler på dette området gjennom EØS-avtalen, men et direktiv må først tas inn i avtalen før det blir en forpliktelse. EFTA-sekretariatets oversikt viser at NIS2 er merket som EØS-relevant og er under behandling, med et utkast til beslutning i EØS-komiteen til vurdering. Det finnes ingen innlemmelsesdato.
Justis- og beredskapsdepartementet skrev i et EØS-notat 8. september 2025 at det pågår et arbeid med å forberede nasjonal gjennomføring, og at Norge har tatt konstitusjonelt forbehold, som betyr at Stortinget må samtykke. NSM skriver på sin side at NIS2 etter hvert skal innføres i norsk rett sammen med CER-direktivet om motstandsdyktighet i kritiske enheter. Vi har ikke funnet et lovforslag på høring per 26. september 2026.
Dette gjelder allerede: digitalsikkerhetsloven
Digitalsikkerhetsloven (lov om digital sikkerhet, LOV-2023-12-20-108) trådte i kraft 1. oktober 2025, sammen med digitalsikkerhetsforskriften. Loven innfører det første NIS-direktivet og gjelder to grupper:
- Tilbydere av samfunnsviktige tjenester innen energi, transport, helse, vannforsyning, bank, finansmarkedsinfrastruktur og digital infrastruktur.
- Tilbydere av digitale tjenester: nettbaserte markedsplasser, søkemotorer og skytjenester.
Virksomhetene skal registrere tjenestene hos NSM og sektormyndigheten, ha et styringssystem for sikkerhet og gjennomføre forsvarlige sikkerhetstiltak. Ifølge NSM plikter virksomheter som leverer samfunnsviktige tjenester å varsle alvorlige hendelser innen 24 timer. NSM er nasjonalt kontaktpunkt, tar imot varsler og er tilsynsmyndighet der ingen sektormyndighet er utpekt. Brudd kan gi overtredelsesgebyr.
Vil dere vite hvor dere står?
Beskriv kort hvordan IT-en er satt opp i dag, så går en rådgiver gjennom tilganger, backup, oppdateringer og overvåking sammen med dere, og gir et tilbud på det som mangler.
Få tilbud på IT-sikkerhetUforpliktende. Vi leverer gjennom etablerte norske IT-partnere.
Hvorfor kravene treffer små bedrifter likevel
En regnskapsfører med åtte ansatte eller en elektroinstallatør med tjue faller utenfor både NIS2 og digitalsikkerhetsloven. Men mange av dem har kunder som er omfattet: et kraftselskap, en kommune, et sykehus, en transportør. Artikkel 21 pålegger disse kundene å sikre leverandørkjeden sin. Det betyr at kravene sendes videre i anbud, avtaler og egenerklæringer.
Typiske spørsmål en underleverandør får, er om alle brukere har tofaktorinnlogging, om data sikkerhetskopieres og testes, hvem som har administratortilgang, hvor raskt sikkerhetsoppdateringer installeres, og om det finnes en plan for å varsle kunden ved en hendelse. Den som kan svare ja med dokumentasjon, stiller sterkere i konkurransen.
Angrepene skiller heller ikke på størrelse. I NSMs trusselvurdering Risiko 2026 pekes det på phishing og sosial manipulering som inngang i mange hendelser, og på at løsepengevirus fortsatt er blant de mest utbredte truslene. Svindlere går gjerne via en liten leverandør for å nå en større kunde. Hvordan slike angrep ofte starter på telefon og SMS, har vi beskrevet i artikkelen om telefonsvindel mot bedrifter.
Slik kommer dere i gang: sju steg
NSM anbefaler sine grunnprinsipper for IKT-sikkerhet (versjon 2.1) som rammeverk for alle virksomheter, og presiserer at små virksomheter må prioritere. Rekkefølgen under dekker det meste av artikkel 21 uten store investeringer:
- Lag en oversikt. List opp brukere, PC-er, mobiler, skytjenester og leverandører med tilgang. Det dere ikke vet at dere har, kan dere ikke beskytte.
- Slå på tofaktor for alle. Start med e-post og Microsoft 365, deretter økonomisystem, bank og fjerntilgang. Vurder passnøkler eller app-basert godkjenning framfor SMS.
- Automatiser oppdateringer. PC-er, mobiler, nettverksutstyr og programvare. Utstyr som ikke lenger får oppdateringer, bør byttes.
- Sikre data med backup som testes. Microsoft 365 har papirkurv og oppbevaring i begrensede perioder, men det er ikke en sikkerhetskopi. Les mer om backup for bedrifter.
- Rydd i tilgangene. Ingen vanlige brukere skal være administratorer, og kontoer skal stenges samme dag som noen slutter.
- Skriv en enkel hendelsesplan. Hvem gjør hva, hvem ringes, hvor ligger telefonnumrene når e-posten er nede.
- Still krav til leverandørene. Databehandleravtale, tofaktor på leverandørens tilganger, og hva som skjer med data når avtalen avsluttes.
Mye av dette kan styres sentralt i Microsoft 365, særlig i Business Premium-planen, som har innebygd enhetsstyring og betinget tilgang. Se oversikten over Microsoft 365 for bedrifter og enhetsstyring med MDM. Bedrifter uten egen IT-avdeling løser det gjerne gjennom en fast IT-driftsavtale, der leverandøren også dokumenterer tiltakene.
Andre regler som kan treffe dere
DORA i finanssektoren
Forordningen om digital operasjonell motstandsdyktighet i finanssektoren, DORA, har gjeldt i EU siden 17. januar 2025 og i Norge fra 1. juli 2025. Fra 1. september 2026 er den norske DORA-forskriften utvidet til blant annet finansieringsforetak, inkassoforetak og eiendomsmeglere, ifølge Finanstilsynet. For IT-leverandører til disse betyr det strengere krav i kontraktene.
Cyberrobusthetsforordningen
Cyber Resilience Act stiller sikkerhetskrav til produkter med digitale elementer, som programvare og tilkoblet utstyr. I EU gjelder rapporteringsplikten for aktivt utnyttede sårbarheter fra 11. september 2026, og resten av kravene fra 11. desember 2027. Dette treffer først og fremst produsenter og importører, men gjør det enklere for kjøpere å stille krav.
Personvernforordningen
GDPR gjelder alle som behandler personopplysninger. Artikkel 32 krever egnet sikkerhet, og brudd på personopplysningssikkerheten skal meldes til Datatilsynet innen 72 timer. Datatilsynet mottok 3 016 avviksmeldinger i 2025.
Ofte stilte spørsmål
Er NIS2 norsk lov? Nei, ikke per september 2026. Direktivet er under behandling for innlemmelse i EØS-avtalen, og regjeringen har varslet at det skal innføres sammen med CER-direktivet. Det som gjelder i Norge, er digitalsikkerhetsloven fra 1. oktober 2025.
Gjelder digitalsikkerhetsloven for min bedrift? Bare hvis dere leverer samfunnsviktige tjenester innen energi, transport, helse, vannforsyning, bank, finansmarkedsinfrastruktur eller digital infrastruktur, eller er tilbyder av nettbasert markedsplass, søkemotor eller skytjeneste. De fleste små bedrifter er ikke omfattet.
Blir vi omfattet av NIS2 hvis vi har under 50 ansatte? Som hovedregel ikke, så lenge omsetning og balanse heller ikke begge passerer 10 millioner euro. Unntakene gjelder blant annet DNS-tjenester, tillitstjenester, ekomnett og virksomheter som er eneste leverandør av en samfunnskritisk tjeneste.
Hva er forskjellen på vesentlige og viktige virksomheter? Pliktene er de samme. Forskjellen er tilsynsformen og bøtenivået: vesentlige virksomheter kan få tilsyn uten konkret mistanke og bøter på inntil 10 millioner euro eller 2 prosent av omsetningen, viktige virksomheter inntil 7 millioner euro eller 1,4 prosent.
Hva bør en liten leverandør gjøre nå? Innfør tofaktor for alle, automatiske oppdateringer, testet backup og riktig tilgangsstyring, og skriv ned hvordan dere håndterer en hendelse. Det dekker det meste av det kunder etterspør i leverandøravtaler.
Hvem varsler vi hvis vi blir angrepet? Anmeld forholdet til politiet. Virksomheter under digitalsikkerhetsloven har varslingsplikt til NSM og sektormyndigheten, og brudd på personopplysningssikkerheten skal meldes til Datatilsynet innen 72 timer.
Få sikkerheten gjennomgått
Vi hjelper bedrifter med tofaktor, backup, oppdateringer og overvåking gjennom etablerte IT-partnere, og dokumenterer tiltakene slik at dere kan svare kundene.
Få tilbud på IT-sikkerhetKilder
Kontrollert 26. september 2026.
- Direktiv (EU) 2022/2555 (NIS2), EUR-Lex: vedtak, ikrafttredelse, sektorer (vedlegg I og II), artikkel 20, 21, 23 og 34.
- EFTA, EEA-Lex: Directive (EU) 2022/2555: EØS-status «under scrutiny», utkast til EØS-komitébeslutning under vurdering.
- NSM: Ny digitalsikkerhetslov i Norge: ikrafttredelse 1. oktober 2025, sektorer, 24-timers varsling, NSMs rolle og plan for NIS2 sammen med CER.
- Regjeringen, EØS-notat 8. september 2025: arbeid med nasjonal gjennomføring av NIS2 pågår, konstitusjonelt forbehold.
- NSM: Grunnprinsipper for IKT-sikkerhet, versjon 2.1.
- NSM: Risiko 2026.
- Næringslivets Sikkerhetsråd: Mørketallsundersøkelsen 2026 (PDF).
- SSB, tabell 14946: IKT-sikkerhetstiltak i foretak 2026.
- Finanstilsynet: DORA og Regler i DORA erstatter IKT-forskriften.
- EU-kommisjonen: Cyber Resilience Act – sammendrag.
- Datatilsynet, årsrapport 2025: 3 016 avviksmeldinger.
Forbehold: Artikkelen er en forenklet gjennomgang og ikke juridisk rådgivning. Hvilke regler som gjelder for en bestemt virksomhet, avhenger av tjenestene den leverer. Norsk gjennomføring av NIS2 kan avvike fra direktivteksten.