Løsepengevirus, på engelsk ransomware, er skadevare som kriminelle bruker til å låse en bedrifts filer og systemer, som regel ved å kryptere dem, for så å kreve penger for å låse dem opp igjen. I mange angrep stjeler angriperne også data før de krypterer, og truer med å publisere dem hvis bedriften ikke betaler. Det kalles dobbel utpressing.
Nasjonal sikkerhetsmyndighet (NSM) regner løsepengeangrep som en av de mest utbredte angrepsmetodene mot norske virksomheter, og Kripos registrerte rundt 17 ulike varianter brukt mot norske små og mellomstore bedrifter i 2025. Guiden forklarer hvordan angrepene foregår, hvilke tiltak som stopper de fleste av dem, og hva dere gjør de første timene hvis det likevel skjer.
Av redaksjonen i Bedriftsabonnement.no. Artikkelen bygger på råd, sjekklister og rapporter fra NSM, Kripos’ rapport Cyberkriminalitet 2026, Mørketallsundersøkelsen 2026 fra Næringslivets Sikkerhetsråd, veiledning fra Datatilsynet og Nettvett, statistikk fra SSB og Hydros omtale av angrepet i 2019. Alt er kontrollert 27. september 2026.
Kort fortalt
- Løsepengevirus krypterer bedriftens data og brukes til utpressing. Ofte stjeles data først, slik at angriperen også kan true med å publisere dem.
- Innbruddet skjer som regel med stjålne eller gjettede passord eller gjennom sårbarheter i programvare som ikke er oppdatert. Ifølge Kripos lykkes innbrudd i norske virksomheter i hovedsak fordi sikkerhetstiltakene er svake eller mangler.
- Tofaktor på alle kontoer, automatiske oppdateringer, færre administratorrettigheter og en sikkerhetskopi angriperen ikke kan nå, stopper eller begrenser de fleste angrep.
- Ved et angrep skal berørte maskiner kobles fra nettet uten å slås av. NSM og politiet bør varsles, og Datatilsynet skal ha melding innen 72 timer hvis personopplysninger kan være rammet.
- NSM, politiet og Nettvett fraråder å betale løsepenger. Betaling gir ingen garanti for at dataene kommer tilbake eller at stjålne data ikke selges videre.
Hva løsepengevirus er, og hvorfor ordet villeder
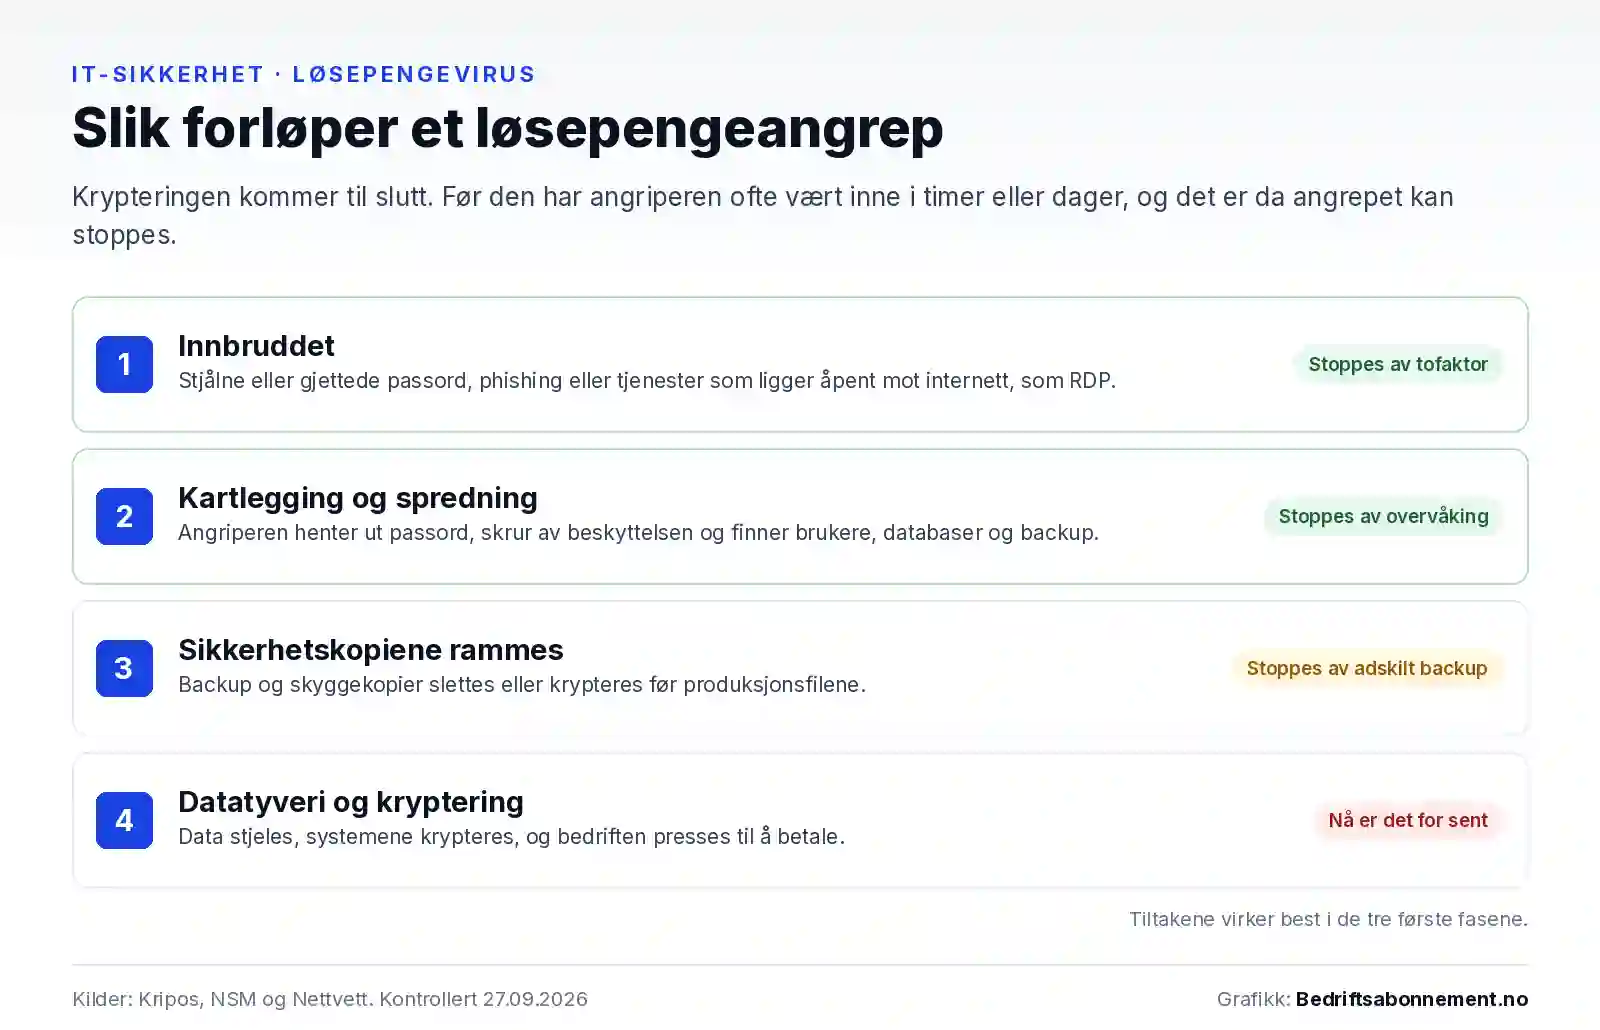
NSM påpeker at løsepengevirus sjelden er virusbasert, til tross for navnet. Bak angrep mot bedrifter står som regel personer som skaffer seg tilgang, kartlegger nettverket og først til slutt aktiverer løsepengeviruset, ofte på alle maskinene samtidig, slik Nettvett beskriver det. Et løsepengeangrep er med andre ord et innbrudd med utpressing til slutt.
Kripos beskriver et kriminelt marked med arbeidsdeling. Løsepengeviruset leies ut eller selges som en tjeneste, og tilgangsmeklere selger innganger til virksomheter videre til dem som står for utpressingen. Tilgangsmeklere som kaster ut vide nett, sorterer store mengder stjålne innlogginger etter enkle kriterier. En liten bedrift trenger derfor ikke være valgt ut på forhånd for å bli rammet.
Datatilsynet beskriver alvorlighetsgraden som alt fra «irriterende», når ingen data er kopiert ut og driften raskt er i gang igjen, til «katastrofal», når sensitive opplysninger er på avveie eller virksomhetskritiske data er tapt for godt.
Slik forløper et typisk angrep
Innbruddet
Ifølge Kripos er innlogging med gyldige brukerkontoer og utnyttelse av sårbarheter de vanligste måtene å komme inn på. Passordene stjeles gjennom phishing eller med informasjonsstjelende skadevare, eller de gjettes når de er svake og kontoen mangler tofaktor.
Phishingen kan være vanskelig å avsløre. I Mørketallsundersøkelsen 2026 beskriver sikkerhetsselskapet Defendable en stor økning i phishing fra ekte e-postkontoer hos norske bedrifter mottakeren allerede kjenner, med lenke til en kapret SharePoint-side som stjeler innloggingen. En e-post om ny faktura fra en fast leverandør er altså ikke trygg bare fordi avsenderen er kjent.
Den andre hovedveien går gjennom tjenester som ligger åpent på internett. NSM skriver at e-postservere og fjerntilgang via RDP ofte er svakt beskyttet, og at angripere gjerne overtar slike servere før virksomheten rekker å oppdatere dem.
Kartlegging og spredning
Etter et løsepengeangrep mot en norsk kommune i 2021 beskrev NSM hvordan aktøren bak pleier å gå fram. Angriperen beveger seg mellom maskiner, henter ut passord, skrur av Microsoft Defender og kartlegger brukere, databaser og backup. Det kan gå fra timer til dager før løsepengeviruset startes. Denne fasen er bedriftens beste sjanse, for angriperen er inne, men ingenting er kryptert ennå.
Sikkerhetskopiene tas først
NSM har sett at angripere sletter sikkerhetskopier og skyggekopier før de krypterer, og at løsepengevirus i større grad krypterer selve sikkerhetskopiene før produksjonsfilene. En NAS i kottet, på samme nettverk og med samme administratorkonto, er derfor like utsatt som filene den skal beskytte. Nettvett advarer også om at løsepengevirus kan spre seg til tilkoblede disker og til delte tjenester som OneDrive og Dropbox.
Datatyveri og utpressing
Kripos beskriver framgangsmåten som stabil over flere år. Angriperne stjeler data, krypterer systemene eller gjør begge deler, og bruker det som pressmiddel. NSM trekker i Risiko 2026 fram en norsk tjenesteleverandør som i 2025 ble rammet av et løsepengeangrep der store mengder data fra et system brukt av mange kunder ble hentet ut.
Hvorfor små bedrifter rammes
De rundt 17 variantene Kripos registrerte i 2025, ble brukt mot norske små og mellomstore bedrifter, og Kripos kjenner ikke til at store virksomheter ble rammet i samme periode. Kripos har heller ingen opplysninger om at norske virksomheter velges ut fordi de er norske. Blant kriteriene angripere kan bruke, nevnes antall ansatte, bransje og hvor sannsynlig det er at saken blir anmeldt.
Mørketallsundersøkelsen 2026 viser til Verizons bruddrapport for 2025, der løsepengevirus var med i 88 prosent av de dokumenterte bruddene hos små og mellomstore virksomheter, mot 39 prosent hos store. Halvparten av virksomhetene med 5–19 ansatte i undersøkelsen har ingen sikkerhetsansvarlig. SSBs tall for 2026 viser at 55 prosent av foretakene med 10–19 sysselsatte bruker flerfaktorinnlogging, og at 58 prosent tar sikkerhetskopi til et separat sted. Blant foretak med minst 100 sysselsatte er andelene 91 og 92 prosent.
Bare 1,2 prosent av de 2 500 virksomhetene i Mørketallsundersøkelsen oppga at de var rammet av digital utpressing de siste tolv månedene. Rapporten påpeker samtidig at virksomheter uten sikkerhetsovervåking oppdager færre hendelser.
Tiltakene som stopper de fleste angrep
NSM skriver at ingen enkelttiltak stopper digital utpressing, men peker ut en kort liste med tiltak virksomheter bør starte med. Tabellen setter dem i rekkefølge for en typisk bedrift med Microsoft 365, og legger til overvåking og opplæring.
| Prioritet | Tiltak | Hva det stopper | Slik sjekker dere |
|---|---|---|---|
| 1 | Tofaktor på alle kontoer, også administratorkontoer, VPN og fjerntilgang. Gamle innloggingsmetoder slås av. | Innlogging med stjålne eller gjettede passord | Finnes det kontoer uten tofaktor? |
| 2 | Automatiske sikkerhetsoppdateringer. Utstyr uten oppdateringer byttes ut. | Utnyttelse av kjente sårbarheter | Står det PC-er, rutere eller NAS-er uten oppdateringer? |
| 3 | Backup etter 3-2-1-prinsippet med tre kopier på to medier, der minst én er frakoblet eller ikke kan endres | At dere må velge mellom å betale og å miste data | Når ble gjenoppretting sist testet? |
| 4 | Minst mulig administratorrettigheter | At angriperen får full kontroll over maskinen | Har vanlige brukere administratorrettigheter? |
| 5 | Ingen RDP eller andre tjenester direkte mot internett. Fjerntilgang via VPN med tofaktor. | Passordgjetting mot åpne tjenester | Vet dere hva som er synlig fra internett? |
| 6 | E-postfiltrering og blokkering av makroer i dokumenter utenfra | Phishing og skadelige vedlegg | Blokkeres Office-makroer fra internett? |
| 7 | Endepunktbeskyttelse (EDR) som noen følger med på | Angriperen som er inne, før krypteringen starter | Hvem ser et varsel en lørdag kveld? |
| 8 | Jevnlig opplæring og phishing-tester | At ansatte gir fra seg innloggingen | Når fikk de ansatte sist opplæring? |
Backup som tåler et angrep
NSMs sjekkliste anbefaler tre kopier av dataene på to ulike medier, der én er frakoblet. Grunnprinsippene for IKT-sikkerhet legger til at sikkerhetskopiene bør holdes adskilt fra produksjonsmiljøet, at bare de som skal gjenopprette data, bør ha tilgang, og at det jevnlig bør tas kopier som ikke kan nås fra nettverket. Ferdige kopier bør skrivebeskyttes, for eksempel i en WORM-løsning der data kan skrives én gang, men ikke endres.
NSM anbefaler å teste gjenopprettingen, helst en gang i året, slik at første forsøk ikke skjer under en ekte hendelse. OneDrive kan rulles tilbake til et tidspunkt de siste 30 dagene, men NSM påpeker at også kopier i skyen kan svikte eller kapres, og anbefaler å vurdere mer enn én løsning. Hvordan det settes opp, står i guiden om backup av Microsoft 365 og servere.
Oppdateringer og fjerntilgang
NSM anbefaler i Risiko 2026 å skifte ut utstyr som ikke lenger får sikkerhetsoppdateringer. For mange små bedrifter gjelder det PC-er som fortsatt kjører Windows 10, men også den gamle ruteren og NAS-en ingen har logget inn på siden de ble satt opp. NSM anbefaler også at tjenester ikke ligger direkte på internett, men nås via VPN uten enkle passord. Mer om det står i artikkelen om VPN for bedrifter.
Når angriperen likevel kommer inn
NSM skriver at antivirus alene ikke er nok. Endepunktbeskyttelse med deteksjon og respons (EDR) følger med på hver maskin og kan stanse mistenkelig aktivitet. Microsoft Defender for Business er laget for bedrifter med opptil 300 brukere og følger med Microsoft 365 Business Premium. Verktøyet må likevel følges opp. Et varsel ingen ser før mandag, stopper ikke et angrep som startet fredag kveld.
Vet dere om backupen tåler et løsepengeangrep?
Vi hjelper bedrifter med tofaktor, backup, oppdateringer og overvåking gjennom etablerte IT-partnere. En gjennomgang viser hva som mangler, og i hvilken rekkefølge det bør fikses.
Få en sikkerhetsgjennomgangBeredskap før noe skjer
NSM skriver at det er for sent å lage prosedyrer når hendelsen har inntruffet, og at virksomheter som rammes av selvspredende skadevare, ofte bare har en time eller to på seg før en beslutning må tas. Handlinger som å kutte internettforbindelsen bør derfor være godkjent på forhånd, av virksomheten og ikke bare av IT.
Kontaktlisten
Listen må fungere også når e-post og Teams er nede, og den bør minst inneholde disse kontaktene.
- IT-partneren, med et nummer som svarer utenom arbeidstid.
- En leverandør av hendelseshåndtering. NSM publiserer en liste over godkjente leverandører, og Næringslivets Sikkerhetsråd oppfordrer bedrifter til å inngå avtale før et angrep.
- NSMs døgnbemannede beredskapstelefon 02497 og Næringslivets Sikkerhetsråds beredskap for privat næringsliv, 481 68 612.
- Politiet, lokalt eller via Politiets nasjonale cyberkrimsenter (NC3) på 23 20 80 00.
- Den som kan melde avvik til Datatilsynet i Altinn. Det krever fullmakt til tjenesten «Melding om brudd på personopplysningssikkerheten» og elektronisk ID, for eksempel BankID.
- Forsikringsselskapet, hvis bedriften har forsikring som dekker dataangrep.
NSM anbefaler å ha kontaktinformasjonen på papir og å avtale kommunikasjonskanaler som ikke går gjennom bedriftens egne systemer. Næringslivets Sikkerhetsråd har laget en nødplakat for digitale angrep sammen med NC3, NSM og Datatilsynet, og NSM anbefaler å henge den opp synlig.
Øv én gang, før det gjelder
En skrivebordsøvelse på en time med IT-partneren avdekker mye. NSM foreslår å gå gjennom hva som skjer hvis angrepet oppdages utenom arbeidstid, hvis nøkkelpersoner er på ferie i utlandet, og om sikkerhetskopiene virker hvis alle servere må slettes. NSM anbefaler også å ta stilling til løsepenger på forhånd, ikke midt i krisen.
De første timene etter et angrep
Typiske tegn er at filer ikke lar seg åpne, at de har fått en ukjent filendelse, eller at en løsepengebeskjed dukker opp på skjermen. Rekkefølgen under bygger på NSMs sjekkliste for håndtering av digitale angrep, oppdatert 24. september 2026, og rådene fra Nettvett og Datatilsynet.
- Isoler berørte maskiner. Trekk ut nettverkskabelen og slå av wifi og Bluetooth, men la maskinene stå på. Koble fra eksterne disker og minnepinner.
- Varsle ledelsen og IT-partneren, og kontakt en leverandør av hendelseshåndtering hvis dere mangler kompetansen selv.
- Ta vare på spor. Ikke slett filer eller installer maskiner på nytt. Ta bilde av løsepengebeskjeden og noter klokkeslett.
- Varsle NSM på 02497 og anmeld forholdet til politiet.
- Kartlegg om personopplysninger kan være rammet, og meld til Datatilsynet innen 72 timer.
- Kontakt forsikringsselskapet.
- Vent med gjenopprettingen til dere vet hvordan angriperen kom inn.
Isoler, men ikke slå av
Den naturlige reaksjonen er å slå av alt. NSM anbefaler at maskiner som er rammet, kobles fra nettet, men får stå på. En maskin som står på, kan ha spor i minnet som forsvinner når den slås av, og NSM anbefaler at eksperter sikrer bevis og spor. Om hele nettet eller sentrale servere skal kobles fra, er en avveining som bør være gjort på forhånd sammen med IT-partneren.
Varsling og meldeplikt
NSM anbefaler alle som rammes av datainnbrudd, å anmelde det. I Mørketallsundersøkelsen skriver NC3 at politiet kan gi råd i situasjoner med utpressing og løsepengekrav. Likevel anmeldte bare 57 av de 452 virksomhetene i undersøkelsen som hadde hatt en hendelse.
Datatilsynet skriver at mistanke om brudd på personopplysningssikkerheten skal meldes innen 72 timer. Er det uklart om personopplysninger er på avveie, skal et utpressingsangrep meldes mens saken avklares, og meldingen kan suppleres senere. Kan bruddet gi høy risiko for dem det gjelder, skal de informeres uten ugrunnet opphold. For et regnskapsbyrå med kundenes lønnsdata i systemene er dette sjelden teoretisk.
Gjenoppretting uten å slippe angriperen inn igjen
NSM fraråder å gjenopprette fra den nyeste sikkerhetskopien uten videre, fordi angriperen kan ha vært inne lenge. Bruk kopier dere er trygge på og skann dem, installer infiserte maskiner på nytt, bytt passord på kompromitterte kontoer og installer oppdateringer. Nettvett viser også til No More Ransom, som samler dekrypteringsverktøy for en del typer løsepengevirus.
Hydro ble rammet av et omfattende dataangrep 19. mars 2019, der PC-er og servere ble kryptert. Ifølge Hydro ble alle maskiner gjennomgått og renset, og de krypterte ble bygget opp igjen fra sikkerhetskopier. Hydro har anslått den samlede kostnaden til rundt 800 millioner kroner.
Å betale løsepenger
NSM anbefaler at man ikke betaler. Det finnes ingen garanti for at angriperen holder avtalen, dataene kan bli solgt videre, betaling øker risikoen for nye angrep, maskinene er fortsatt infisert, og pengene finansierer kriminalitet. Datatilsynet viser til at politiet advarer mot å betale, og Nettvett skriver at man aldri skal betale. Verizon skriver i bruddrapporten for 2026 at løsepengevirus inngår i 48 prosent av bruddene, men at utbetalingene krymper og at mange virksomheter velger å ikke betale.
NSM anbefaler likevel å ha tenkt gjennom en forhandlingsstrategi, ikke nødvendigvis for å betale, men for å kjøpe tid. Den jobben hører hjemme hos profesjonelle hendelseshåndterere og politiet, ikke hos daglig leder alene.
Hva et angrep kan koste
Datatilsynet anslår at håndtering, opprydding og gjenoppretting etter et utpressingsangrep kan koste fra noen titalls millioner kroner for en typisk mellomstor virksomhet til flere hundre millioner for store, globale selskaper. For små bedrifter finnes få norske tall for løsepengeangrep alene. Mørketallsundersøkelsen har tall for alle typer digitale hendelser samlet. Blant de 85 virksomhetene som oppga et konkret tap, var medianen 25 000 kroner, gjennomsnittet rundt 165 000 kroner og det største tapet 5 millioner. Næringslivets Sikkerhetsråd mener tallene trolig er et minimum, fordi tapt arbeidstid, omdømmetap og kunder som forsvinner, sjelden blir regnet med.
Regn gjerne på hva én uke uten e-post, regnskapssystem og fakturering vil koste, og sammenlign med tiltakene i tabellen. Priser og avtaleformer for løpende drift står i guiden om IT-support for bedrifter.
Anbefalt neste steg
Start med tre ting denne uken. Kontroller at alle kontoer i Microsoft 365 har tofaktor, også administratorkontoene. Finn ut om det finnes en sikkerhetskopi som ikke kan nås fra nettverket, og når den sist ble testet. Skriv ut nødplakaten og kontaktlisten. Deretter lønner det seg å la en fagperson gå gjennom resten av tabellen. Hva en slik gjennomgang omfatter, står på siden om IT-sikkerhet for bedrifter.
Kilder
Kontrollert 27. september 2026.
- NSM: Håndtering av digitale angrep, sjekkliste (oppdatert 24.09.2026). Isoler uten å slå av, varslingskontakter (02497, NC3, NSR), anmeldelse, bruk av eksperter til å sikre spor, 3-2-1-backup, nødplakaten.
- NSM: Sikkerhetstiltak mot digital utpressing og andre angrep. At løsepengevirus sjelden er virusbasert, NSMs starttiltak, RDP og e-postservere som mål, angrep på sikkerhetskopier, WORM, skybackup, kontaktinformasjon på papir, antivirus ikke nok, gjenoppretting, forhandlingsstrategi og anbefalingen om ikke å betale.
- NSMs grunnprinsipper for IKT-sikkerhet, prinsipp 2.9: Etabler evne til gjenoppretting av data. Adskilt backup, begrenset tilgang, offline-kopier, gjenopprettingstest.
- NSMs grunnprinsipper for IKT-sikkerhet, prinsipp 4.1: Forbered virksomheten på håndtering av hendelser. En til to timer til beslutning, forhåndsgodkjente handlinger, temaer for øvelser.
- NSM: Varsel om løsepengevirus (januar 2021). Spredning, uthenting av passord, deaktivering av Defender, sletting av backup og skyggekopier, timer til dager før kryptering, ny filendelse og løsepengebeskjed.
- NSM: Økning i løsepengevirus. Test av gjenoppretting helst en gang i året, frakoblet backup.
- NSM: Risiko 2026 (PDF). Løsepengeangrep blant de mest utbredte angrepsmetodene, dobbel utpressing, angrepet mot en norsk tjenesteleverandør, phishing som omgår tofaktor, utskifting av utstyr uten oppdateringer.
- NSM: Kvalitetsordning for leverandører som håndterer IKT-hendelser. Liste over godkjente leverandører av hendelseshåndtering.
- Kripos: Cyberkriminalitet 2026 (PDF). Rundt 17 varianter mot norske SMB-er i 2025, innbruddsmetoder, svake sikkerhetstiltak, tilgangsmeklere, løsepengevirus som tjeneste, kriterier for valg av mål.
- Næringslivets Sikkerhetsråd: Mørketallsundersøkelsen 2026 (PDF). Andel rammet av digital utpressing, anmeldelser, sikkerhetsansvarlig i små virksomheter, Verizon-tall for 2025, tapstall, kommentarer fra Defendable og NC3.
- Næringslivets Sikkerhetsråd: Nødplakat for digitale angrep. Utviklet med NC3, NSM og Datatilsynet, oppfordring om avtale med hendelseshåndterer før et angrep.
- Datatilsynet: Håndtering av personvernet ved digitale angrep, utpressingsangrep. Alvorlighetsgrad, kostnadsanslag, politiets advarsel mot å betale, meldeplikt ved uklarhet og 72-timersfristen.
- Datatilsynet: Hvordan melde brudd på personopplysningssikkerheten. Melding i Altinn, fullmakt og eID, trinnvis melding innen 72 timer.
- Datatilsynet: Informasjon til de berørte. Informasjon uten ugrunnet opphold ved høy risiko.
- Nettvett: Løsepengevirus. Spredning til tilkoblede disker og OneDrive/Dropbox, betal aldri, koble fra nett og eksterne medier, No More Ransom.
- No More Ransom. Samling av dekrypteringsverktøy for enkelte typer løsepengevirus, råd om ikke å betale.
- SSB: Tabell 14946, IKT-sikkerhetstiltak etter sysselsatte, 2026. Andel med flerfaktorautentisering og sikkerhetskopi til separat sted etter foretaksstørrelse.
- Hydro: Cyber-attack on Hydro. Angrepet 19. mars 2019, krypterte PC-er og servere, gjenoppbygging fra sikkerhetskopier, anslått kostnad rundt 800 millioner kroner.
- Microsoft Support: Restore your OneDrive. Tilbakerulling av OneDrive innenfor de siste 30 dagene.
- Microsoft Learn: Microsoft Defender for Business. EDR for bedrifter med opptil 300 brukere, inkludert i Microsoft 365 Business Premium.
- Verizon: Data Breach Investigations Report 2026. Løsepengevirus i 48 prosent av bruddene, krympende utbetalinger, mange betaler ikke.
Forbehold: Artikkelen gir generell informasjon og er verken juridisk rådgivning eller en erstatning for profesjonell hendelseshåndtering. Telefonnumre, rutiner og fristhåndtering kan endres, så sjekk NSMs og Datatilsynets nettsider ved en hendelse. Hva en forsikring dekker, avhenger av vilkårene i den enkelte avtalen. Kostnadstallene fra Mørketallsundersøkelsen gjelder alle typer digitale hendelser, ikke bare løsepengevirus.