En passordbehandler er et kryptert hvelv som lager, lagrer og fyller inn passord, slik at hver tjeneste får et langt og unikt passord uten at noen må huske det. Bedriftsversjonene gjør mer. Innlogginger deles med riktig gruppe i stedet for i regneark og e-post, administratoren ser hvem som har tilgang til hva, og administratoren kan trekke tilbake tilgang når noen slutter, avhengig av løsning og oppsett. Nasjonal sikkerhetsmyndighet (NSM) og Nettvett anbefaler unike passord og passordhåndteringsprogram. Datatilsynet gir også råd om dette, men rådet om passordhåndteringsprogram er formulert for enkeltpersoner.
Passordbehandleren løser likevel bare en del av jobben. NSM anbefaler virksomheter å gå over til passnøkler for Microsoft 365 og andre skytjenester, fordi angripere i økende grad kommer seg forbi tradisjonell tofaktor. Hvelvet tar seg av alle de andre innloggingene, fra domeneleverandøren og nettbutikken til leverandørportaler og bedriftens kontoer i sosiale medier.
Av redaksjonen i Bedriftsabonnement.no. Artikkelen bygger på NSMs passordråd, anbefaling om phishingresistent autentisering og grunnprinsipper for IKT-sikkerhet, veiledning fra Datatilsynet og Nettvett, Mørketallsundersøkelsen 2026 fra Næringslivets Sikkerhetsråd, en studie fra ETH Zürich og dokumentasjon fra Microsoft, Bitwarden og 1Password. Kildedelen ble kontrollert 27. september 2026. Presiseringene om autofyll, administratortilgang, Microsoft Entra ID og kontogjenoppretting ble kontrollert 22. oktober 2026.
Kort fortalt
- Gjenbrukte og svake passord og kontoer som ikke er fjernet, går igjen når sikkerhetshendelser i norske virksomheter analyseres.
- En passordbehandler for team erstatter regneark og e-post med et kryptert hvelv, deling per gruppe og en logg over endringer.
- Autofyll kan hjelpe dere å oppdage feil nettsted og gir dermed en ekstra sperre mot falske innloggingssider.
- Selve hvelvet må ha tofaktor, og Microsoft 365 bør over på passnøkler, slik NSM anbefaler.
- Ved valg teller ende-til-ende-kryptering, uavhengige revisjoner, gjenoppretting, logg, innlogging med Microsoft Entra ID og databehandleravtale.
- Når noen slutter, bør bedriften sperre kontoen og tilbakekalle gruppetilgang samme dag. Delte eller eksponerte passord må vurderes for bytte.
Hvor passordene ligger i dag
I mange små bedrifter ligger passordene der det var enklest å legge dem da behovet oppsto. Et regneark i en delt mappe med innloggingen til regnskapssystemet, nettbutikken og domeneleverandøren. En e-post til den nye selgeren med passordet til leverandørportalen. En lapp i resepsjonen med passordet til gjestenettet. Og nettleseren på daglig leders PC, som husker det meste.
Datatilsynet skriver at misbruk av brukernavn og passord ofte er den raskeste veien inn i en virksomhets systemer. Ifølge NSM samler angripere vanlige og lekkede passord i lister og prøver dem først, og fordi mange bruker samme passord flere steder, blir én tapt konto fort til flere. Og som Datatilsynet påpeker, hjelper det ikke hvor sterkt passordet er når det først er på avveie.
I Mørketallsundersøkelsen 2026 skriver Telenor at gjenbrukte eller svake passord, manglende flerfaktorautentisering og brukerkontoer som ikke er fjernet, går igjen når hendelser gjennomgås i etterkant. Tabellen viser de vanligste lagringsstedene og hva som bør skje med dem.
| Hvor passordet ligger | Risiko | Gjør dette |
|---|---|---|
| Regneark eller dokument i en delt mappe | Alle med tilgang til mappen ser alt, og filen kopieres lett videre | Flytt til hvelvet, bytt passordene og slett filen med eldre versjoner |
| E-post, Teams og SMS | Meldingene blir liggende i årevis, og den som bryter seg inn i én e-postkonto, finner passordene der | Del via hvelvet og bytt passord som er sendt i klartekst |
| Nettleseren på en privat eller delt profil | Nettvett fraråder å la nettleseren huske passord, fordi skadevare kan hente dem ut og andre som bruker maskinen, kan se dem | Bruk bedriftens passordbehandler eller en administrert jobbprofil |
| Lapp på pulten eller i skuffen | Synlig for alle som går forbi, og kan verken deles kontrollert eller trekkes tilbake | Flytt til hvelvet. NSM nevner papirlister bare for privat bruk, og da oppbevart som et verdipapir |
| Samme passord på flere tjenester | Én lekkasje åpner flere kontoer | Unike, genererte passord for hver tjeneste |
| Felles innlogging uten eier, som «admin» eller «post» | Ingen sporbarhet, og passordet lever videre etter at folk har sluttet | Egne brukere per ansatt der tjenesten tillater det, ellers en navngitt eier i hvelvet |
Hva en passordbehandler for team gjør
Nettvett beskriver passordhåndteringsprogrammer som lager sterke, unike passord, lagrer dem i en kryptert database og låses opp med ett sterkt hovedpassord. Det som skiller bedriftsløsningene, er styringen av tilgangen.
Deling med grupper i stedet for e-post
I stedet for at passordet til leverandørportalen sendes rundt, legges det i en felles samling som økonomiavdelingen har tilgang til. Bitwarden beskriver hvordan innloggingene organiseres i samlinger og de ansatte i grupper, med roller og rettigheter som avgjør hvem som kan se, bruke og endre hva. Microsoft har en enklere variant i Edge for Business, der administratoren distribuerer krypterte passord til en gruppe fra administrasjonssenteret i Microsoft 365. De ansatte kan bruke dem til autofyll uten vanlig visning, redigering eller eksport i brukergrensesnittet. Dette er ikke en garanti for at passordet ikke kan hentes ut: Microsoft beskriver at teknisk kyndige brukere kan få fram verdier med utviklerverktøy. Funksjonen krever støttede Business Premium-, E3- eller E5-lisenser, administrerte Windows-enheter og riktig administratorrolle.
Tilgangsstyring og revisjonslogg
NSM anbefaler i grunnprinsippene for IKT-sikkerhet at alle kontoer skal kunne spores til en ansvarlig bruker, også kontoer uten personnavn, og at tilganger gjennomgås jevnlig. I et hvelv ser administratoren hvem som har tilgang til hvilke samlinger, og en hendelseslogg viser hvilke handlinger og endringer som er gjort. Hvor detaljert loggen er, varierer. Hos Bitwarden er hendelseslogger for eksempel forbeholdt Teams- og Enterprise-organisasjoner.
En ekstra sperre mot falske innloggingssider
1Password beskriver hvordan autofyll kontrollerer at domenet stemmer med den lagrede innloggingen. At autofyll uteblir på en adresse som ligner den ekte, kan være et varselsignal. Oppførselen avhenger av produkt og innstillinger; dette er ingen garanti mot phishing, og den ansatte kan fortsatt lime inn passordet manuelt. Les mer om phishing mot bedrifter.
Oversikt over svake og gjenbrukte passord
Passordbehandlere kan også finne svake og gjenbrukte passord i hvelvet. Bitwarden skriver at slike rapporter kjøres lokalt på brukerens enhet, slik at leverandøren ikke ser passordene. For Microsoft 365-arbeidskontoer vurderer Microsoft Entra Password Protection nye passord ved endring eller tilbakestilling mot global og eventuell tilpasset forbudsliste og en styrkevurdering. Dette er ikke en kontinuerlig kontroll av passord som allerede er satt.
Passordbehandler, tofaktor og passnøkler
Når alle passordene samles ett sted, er det hvelvet som må beskyttes best. Nettvett anbefaler et svært sterkt hovedpassord, gjerne en passfrase på minst fem ord eller 16 tegn, og at programmet støtter totrinnsbekreftelse. Bitwarden skriver at kundestøtten ikke slår av totrinnsinnlogging for en bruker som har mistet telefonen. Den individuelle gjenopprettingskoden må derfor tas vare på fra første dag og lagres utenfor hvelvet. For kvalifiserte organisasjonsmedlemmer kan administratorstyrt kontogjenoppretting også være mulig når policy og innrullering er satt opp på forhånd. Sjekk dette før dere blir låst ute.
For Microsoft 365 anbefalte NSM i desember 2024 virksomheter å gå over til passnøkler eller andre FIDO2-løsninger. Etaten regner ikke passord, engangskoder, tallmatching eller passordløs godkjenning i Microsoft Authenticator som phishingresistente, og anbefaler å begynne med økonomiansvarlige, ledere og systemadministratorer.
Microsoft forklarer at en passnøkkel bare virker på nettstedet eller appen den ble laget for, og at den låses opp med fingeravtrykk, ansikt eller PIN. Den kan ligge på én enhet, som en fysisk sikkerhetsnøkkel eller Microsoft Authenticator, eller synkroniseres via Apple eller Google. Passnøkler kan også ligge i en passordbehandler, og Bitwarden oppgir at de krypteres i hvelvet på lik linje med passordene. Mer om valgene står i artikkelen om tofaktorautentisering for bedrifter.
For Microsoft 365 kan dere bruke organisasjonens arbeidskonto i Microsoft Entra ID og passnøkler der organisasjonen har aktivert og tillatt metoden. Andre tjenester kan støtte egen SSO eller passnøkler; passordbehandleren håndterer innloggingene som fortsatt trenger passord. Legger dere også engangskodene for tofaktor i hvelvet, er det hvelvet alene som beskytter begge faktorene. Det kan forsvares for mindre kritiske kontoer, men administratorkontoer og økonomisystemer bør ha den andre faktoren et annet sted.
Nettleserens passordlagring eller egen passordbehandler
Mange bedrifter med Microsoft 365 bruker allerede passordlagringen i Edge eller Chrome. Microsoft skriver at Edge krypterer passordene med en nøkkel i operativsystemet, men at skadevare som kjører på den innloggede brukerens konto, kan hente ut alle lagrede passord. Microsoft mener likevel at passordlagringen i Edge er det anbefalte valget for de fleste trusselbilder, og har fjernet anbefalingen om å slå den av fra sikkerhetsbaselinen for Edge.
Nettvett fraråder derimot å la nettleseren huske passord, fordi slike passord i de færreste tilfeller er godt nok sikret mot skadevare og andre som bruker samme maskin. En administrert jobbprofil på en PC bedriften styrer, er likevel noe annet enn en privat profil på en hjemme-PC. Sikkerhetsselskapet mnemonic skriver i Mørketallsundersøkelsen at informasjonstyveri fortsatt er en sentral inngangsvei, særlig der endepunktssikkerheten er mangelfull. Hvor godt maskinene er sikret med enhetsstyring (MDM), er derfor en del av svaret.
Trenger dere deling med roller, hendelseslogg, gjenoppretting og tilgang på Mac og mobil, bør dere sjekke om nettleserløsningen dekker det. Gjør den ikke det, er en egen passordbehandler for team det naturlige valget, og da bør nettleserens passordlagring slås av i jobbprofilen. I Edge kan det styres sentralt med en policy.
Dette bør dere se etter ved valg av passordbehandler
Kjente tjenester for bedrifter er blant annet Bitwarden, 1Password, Keeper og Dashlane, i tillegg til løsningene i nettleserne. Vi rangerer dem ikke og oppgir ikke priser, fordi funksjoner og priser varierer med abonnementsnivå og kan endres. Bruk heller kriteriene under når dere sammenligner, og be om svarene skriftlig.
| Kriterium | Hvorfor det betyr noe | Be leverandøren svare på |
|---|---|---|
| Ende-til-ende-kryptering og zero-knowledge | Hvelvet skal krypteres på de ansattes enheter, slik at leverandøren ikke kan lese innholdet | Hvor skjer krypteringen, og hvem har tilgang til nøklene? |
| Uavhengige revisjoner og åpenhet | Forskning fra 2026 viser at krypteringsløftet må etterprøves | Når var siste eksterne revisjon, og hvordan håndteres rapporterte sårbarheter? |
| Tofaktor på hvelvet | Hvelvet samler alle nøklene | Kan administrator kreve tofaktor for alle, og støttes passnøkler eller sikkerhetsnøkler? |
| Innlogging med Microsoft Entra ID (SSO) | Én identitet å styre, og tilgangen følger brukerkontoen | Hvordan låses hvelvet opp ved SSO, og hvilket abonnementsnivå kreves? |
| Grupper, roller og rettigheter | Ingen trenger tilgang til alt | Kan dere skille mellom å bruke, se og endre et passord? |
| Hendelseslogg | Sporbarhet ved hendelser og når noen slutter | Hva logges, hvor lenge lagres loggen, og kan den eksporteres? |
| Gjenoppretting | Et glemt hovedpassord kan bety at kontoen er tapt | Finnes nødtilgang eller administratorstyrt gjenoppretting? |
| Datalagring og personvern | Leverandøren behandler personopplysninger på vegne av bedriften | Kan dataene lagres i EØS, finnes databehandleravtale, og hvilke underleverandører brukes? |
Zero-knowledge må etterprøves
Zero-knowledge betyr at leverandøren ikke har nøklene som trengs for å lese hvelvet. Bitwarden skriver at alle nøkler lages og håndteres på brukerens enheter og at selskapet aldri lagrer hovedpassordet. 1Password kombinerer kontopassordet med en 128-biters hemmelig nøkkel som bare brukeren har.
En studie fra ETH Zürich, publisert i februar 2026, viser likevel at løftet må kontrolleres under en modell der leverandørens server er ondsinnet eller kompromittert. Forskerne lot egne servere opptre som en hacket tjeneste og klarte i de fleste tilfellene å se og endre passord i tre kjente skybaserte passordbehandlere, Bitwarden, LastPass og Dashlane, gjennom vanlige handlinger som innlogging og synkronisering. Leverandørene fikk 90 dager på å rette feilene før publisering. Professor Kenneth Paterson anbefaler å velge en tjeneste som er åpen om sårbarheter, gjennomgår eksterne revisjoner og har ende-til-ende-kryptering slått på som standard.
Innlogging med arbeidskontoen i Microsoft Entra ID
Med støttet SSO-oppsett kan de ansatte logge inn i hvelvet med organisasjonens arbeidskonto i Microsoft Entra ID, og tilgangen styres fra ett sted. Men innlogging og kryptering er to forskjellige ting, og leverandøren må forklare hvordan hvelvet låses opp uten hovedpassord. Bitwarden beskriver betrodde enheter, der en nøkkel som aldri forlater enheten, låser opp hvelvet, og der nye enheter godkjennes fra en annen enhet eller av en administrator.
Personvern og datalagring
En passordbehandler i skyen lagrer blant annet de ansattes navn og e-postadresser, og leverandøren blir normalt databehandler. Datatilsynet bruker lagring i en annen virksomhets skytjeneste som eksempel på når det må inngås databehandleravtale. Lagring i EØS er et godt utgangspunkt, men ifølge Datatilsynet ikke nok alene hvis leverandøren er underlagt lover i et tredjeland som kan kreve utlevering, eller hvis support ytes derfra. Tilsynet påpeker at kryptering bare beskytter mot slik utlevering når leverandøren ikke har nøkkelen. Bitwarden opplyser for eksempel at skytjenesten driftes i USA og EU, og at bedriftskunder kan inngå databehandleravtale.
Når en ansatt slutter
NSM kaller manglende kontroll på ubrukte kontoer et vedvarende problem og viser til at kontoer til tidligere ansatte er blitt misbrukt. En passordbehandler gjør avslutningen enklere, men bare hvis jobbpassordene ligger i felles samlinger og ikke i den ansattes private del av hvelvet.
Deaktiver eller sperr arbeidskontoen i Microsoft Entra ID og tilbakekall gruppetilgangen i passordbehandleren samme dag som en del av bedriftens avslutningsrutine. NSM anbefaler å deaktivere fremfor å slette, slik at revisjonssporet bevares. Bytt deretter passordene til de viktigste tjenestene personen hadde tilgang til, fordi den som har brukt et passord, kan ha husket eller kopiert det. Sjekk også hvilke kontoer som sender engangskoder til personens mobilnummer, særlig hvis nummeret følger med videre. Les mer om hvem som har retten til telefonnummeret når en ansatt slutter.
Bitwarden beskriver kontogjenoppretting der administratorer i Enterprise-organisasjoner kan ta tilbake en ansatts konto når arbeidsforholdet avsluttes. Slike muligheter varierer med tjeneste og abonnementsnivå og bør avklares før noen slutter. Tar IT-leverandøren seg av brukerne, bør oppstart og avslutning i passordbehandleren stå i avtalen om IT-support.
Vanlige feil ved innføring
Alle får tilgang til alt. Én felles samling for hele bedriften er raskt satt opp, men bryter med prinsippet om minste privilegium som NSM anbefaler. Del etter rolle, for eksempel økonomi, salg og ledelse.
Ingen plan for glemt hovedpassord. Med zero-knowledge kan ikke leverandøren låse opp hvelvet for dere. Bitwarden skriver at et glemt hovedpassord betyr at brukeren er låst ute, med mindre nødtilgang eller kontogjenoppretting er satt opp på forhånd.
Felleskontoer der egne brukere er mulig. NSM anbefaler at passord er personlige og aldri deles, heller ikke med nære kolleger eller overordnede. Kan tjenesten gi hver ansatt egen bruker, er det bedre enn å dele én innlogging, også via et hvelv.
Hvelvet mangler tofaktor. Et hovedpassord uten tofaktor gjør hvelvet til det svakeste punktet i oppsettet, fordi det åpner for alt det andre.
Vil dere ha hjelp med passordbehandler og tofaktor?
Vi hjelper bedrifter med å velge og innføre passordbehandler, tofaktor og passnøkler gjennom etablerte IT-partnere. Fortell kort hvor passordene ligger i dag og hvor mange dere er.
Få tilbud på IT-sikkerhetInnføringsplan i fem steg
For en bedrift med 5 til 50 ansatte krever innføringen mer orden enn teknikk. Rekkefølgen under hindrer at gamle svakheter blir med inn i det nye systemet.
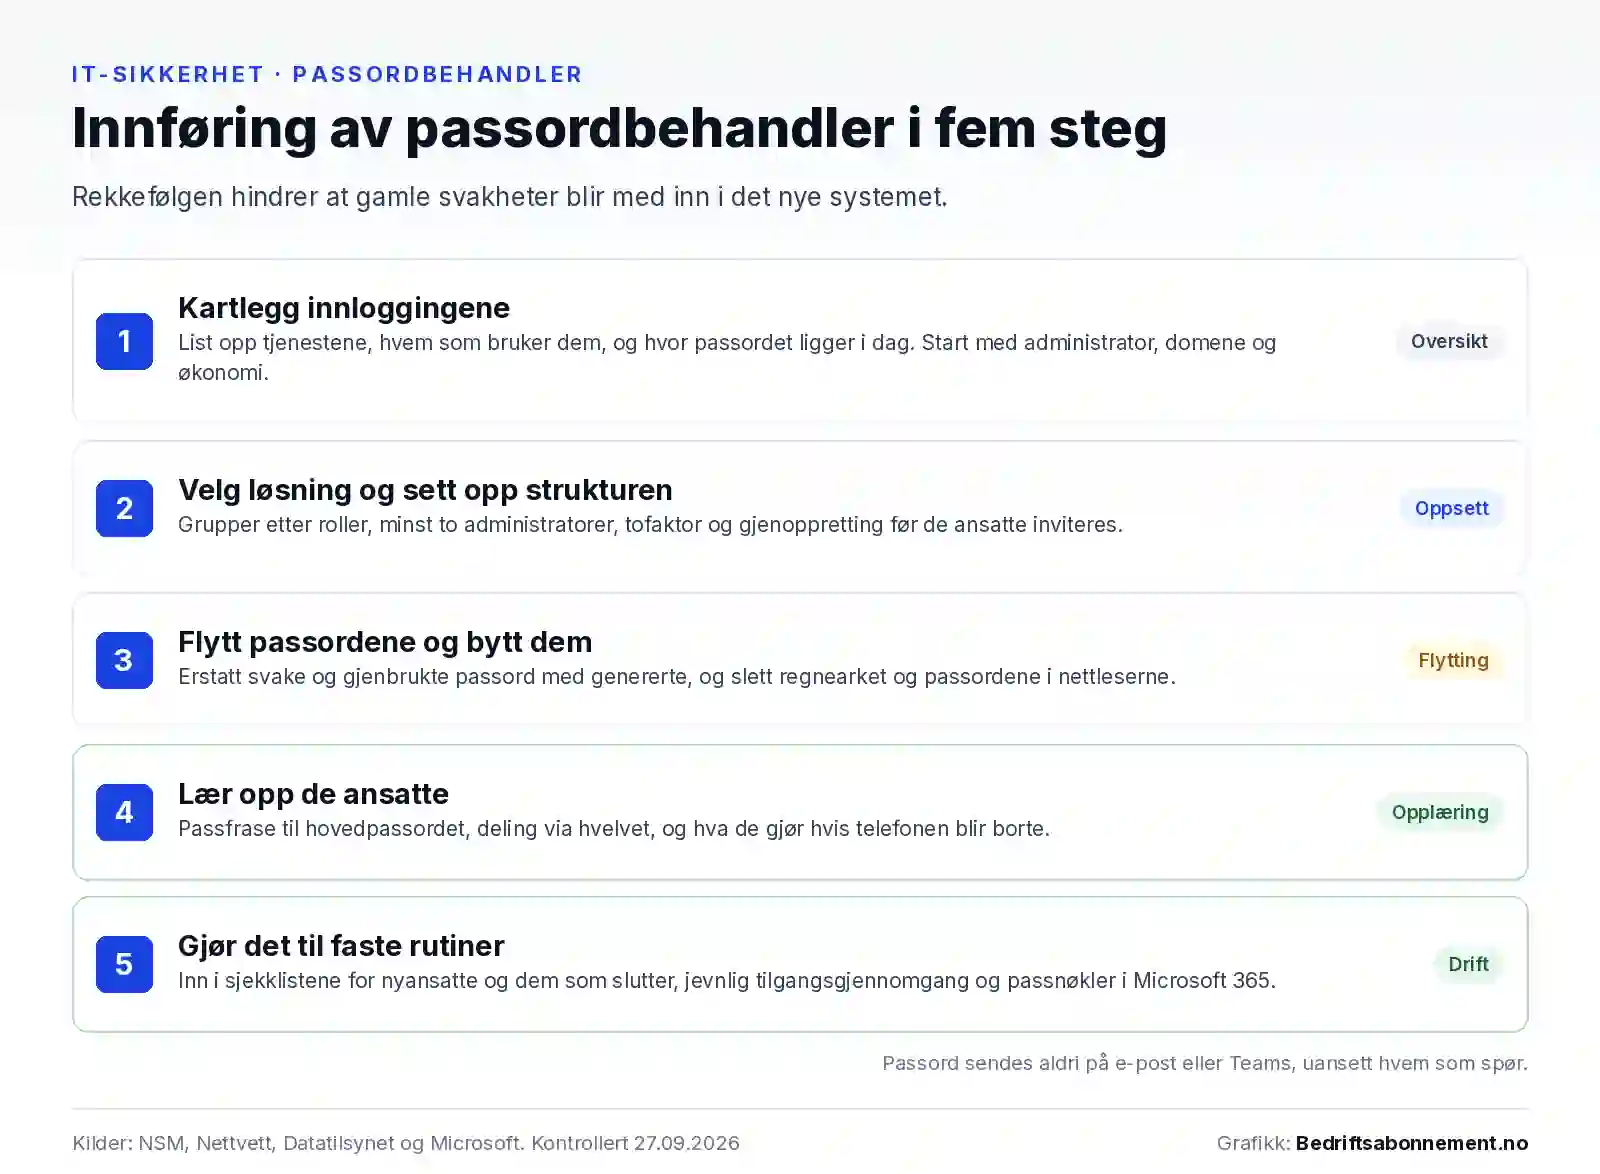
1. Kartlegg innloggingene
List opp tjenestene bedriften logger inn på, hvem som bruker dem, hvor passordet ligger, og om tjenesten støtter egne brukere, innlogging med arbeidskontoen i Microsoft Entra ID eller passnøkler. Begynn med det som gjør mest skade i feil hender, som administratorkontoen i Microsoft 365, domeneleverandøren, regnskaps- og fakturasystemet og nettbutikken. Personlig BankID hører ikke hjemme i en felles samling.
2. Velg løsning og sett opp strukturen
Lag grupper etter roller, ha minst to administratorer, og slå på tofaktor og gjenoppretting før de ansatte inviteres. NSM anbefaler at den som trenger administratorrettigheter, har en egen konto til det. Inngå databehandleravtalen samtidig.
3. Flytt passordene og bytt dem underveis
Flytt passordene inn, og bruk anledningen til å erstatte svake og gjenbrukte passord med genererte. Slett deretter regnearket og fjern passordene fra nettleserne.
4. Lær opp de ansatte
En kort gjennomgang holder. Vis hvordan de lager en passfrase til hovedpassordet, hvorfor de skal stoppe opp når hvelvet ikke fyller inn passordet, hvordan passord deles, og hva de gjør hvis de mister telefonen. Passord sendes aldri på e-post eller Teams, uansett hvem som spør.
5. Gjør det til faste rutiner
Legg passordbehandleren inn i sjekklisten for nyansatte og i sjekklisten for offboarding når noen slutter. Gå gjennom tilgangene jevnlig, gjerne hvert kvartal. Samtidig flyttes Microsoft 365 over på passnøkler, med økonomiansvarlige, ledere og administratorer først. Hvordan innloggingen styres, avhenger av oppsettet i Microsoft 365 for bedrifter.
Neste steg
Tre ting kan gjøres denne uken. Finn ut hvor passordene faktisk ligger, også i gamle e-poster og delte mapper. Kontroller at alle administratorkontoer i Microsoft 365 har tofaktor. Bestem hvem som skal eie passordbehandleren internt. Deretter kan dere velge løsning og planlegge overgangen til passnøkler for de mest utsatte brukerne.
Kilder
Kontrollert 27. september 2026.
- NSM: Råd og anbefalinger om passord (oppdatert 11.12.2024): passordlister og gjenbruk, unike passord, passordhåndteringsprogram, papirliste som verdipapir, råd til virksomheter om tofaktor og egne administratorkontoer.
- NSM: NSM anbefaler overgang til phishingresistent autentisering (12.12.2024): passnøkler og FIDO2, hvilke metoder som ikke er phishingresistente, prioritering av utsatte brukere, passnøkler som eneste innloggingsmåte.
- NSM: Grunnprinsipper for IKT-sikkerhet 2.6, Ha kontroll på identiteter og tilganger: sporbarhet, jevnlig gjennomgang, minste privilegium, personlige passord, deaktivering fremfor sletting, ubrukte kontoer, upersonlige kontoer.
- Nettvett: Slik lager du sterke passord (oppdatert 20.03.2026): passordhåndteringsprogram med kryptert database og hovedpassord, totrinnsbekreftelse, passfrase på minst fem ord eller 16 tegn, råd mot å la nettleseren huske passord.
- Datatilsynet: Passordanbefalinger: misbruk av brukernavn og passord som rask vei inn, anbefaling om passordhåndteringsprogram og tofaktor.
- Datatilsynet: Bruk av sterk autentisering: hvordan passord kommer på avveie, og at styrken ikke hjelper når passordet er lekket.
- Datatilsynet: Når må man inngå en databehandleravtale?: skytjeneste som lagrer personopplysninger, krav etter personvernforordningen artikkel 28.
- Datatilsynet: Opplysninger behandlet i EØS, inkludert skytjenester i EØS (endret 29.01.2026): tredjelandslovgivning og support utenfor EØS, kryptering der leverandøren ikke har nøkkelen.
- Næringslivets Sikkerhetsråd: Mørketallsundersøkelsen 2026 (PDF): Telenors analyse av gjenbrukte og svake passord, manglende flerfaktor og kontoer som ikke er fjernet, mnemonics analyse av informasjonstyveri som inngangsvei.
- ETH Zürich: Password managers less secure than promised (16.02.2026): angrep mot tre skybaserte passordbehandlere med hacket server som forutsetning, 90 dagers varsel, råd om åpenhet, revisjoner og ende-til-ende-kryptering.
- Microsoft Learn: Microsoft Edge password manager security: kryptering med DPAPI, skadevare på brukerens konto, utfylling bare på riktig nettsted, sikkerhetsbaseline og policy for passordlagring.
- Microsoft Edge Blog: Secure password deployment in Microsoft Edge for Business (11.06.2025): distribusjon av krypterte passord til grupper, ansatte kan ikke se eller eksportere dem.
- Microsoft Learn: Microsoft Entra Password Protection: global liste over forbudte passord som kontrolleres automatisk når passord byttes.
- Microsoft Learn: Passkeys (FIDO2): passnøkler knyttet til nettstedet, enhetsbundne og synkroniserte passnøkler, anbefalinger for ulike brukergrupper.
- Bitwarden: Security Whitepaper: ende-til-ende-kryptering og zero-knowledge, samlinger, grupper og roller, hendelseslogger, rapporter, totrinnsinnlogging, gjenoppretting og SSO med betrodde enheter, passnøkler i hvelvet.
- Bitwarden: Security FAQs: servere på Microsoft Azure i USA og EU, databehandleravtale for bedriftskunder.
- 1Password: About the 1Password security model: ende-til-ende-kryptering, 128-biters hemmelig nøkkel, utfylling bare på nettstedet passordet er lagret for.
Forbehold: Artikkelen gir generell informasjon og er ikke juridisk rådgivning. Leverandørene som nevnes, er eksempler og verken anbefalinger eller en rangering. Omtalen av funksjoner bygger på leverandørenes egen dokumentasjon på kontrolltidspunktet, og funksjoner, abonnementsnivåer og datalagring kan endre seg. Hvilke funksjoner som finnes i Microsoft 365, avhenger av lisens og oppsett.