De fleste dataangrep mot små bedrifter er ikke avanserte. De starter med en e-post som lurer noen til å logge inn på en falsk side, en faktura med nytt kontonummer eller en PC som mangler en sikkerhetsoppdatering. Det betyr også at noen få tiltak stopper det meste: tofaktorinnlogging som ikke kan fiskes, automatiske oppdateringer, sikkerhetskopier som ligger utenfor rekkevidde, og en fast rutine for å kontrollere endringer i betalingsinformasjon.
Av redaksjonen i Bedriftsabonnement.no. Artikkelen bygger på Næringslivets Sikkerhetsråds Mørketallsundersøkelse 2026, SSBs statistikk over sikkerhetstiltak i foretak, råd og varsler fra Nasjonal sikkerhetsmyndighet (NSM), Kripos og NorSIS, og Microsofts dokumentasjon. Alt er kontrollert 26. september 2026.
Kort fortalt
- Nesten én av fem norske virksomheter hadde minst én sikkerhetshendelse i løpet av et år. Phishing og sosial manipulering er den vanligste typen.
- Fakturasvindel og direktørsvindel utgjør mesteparten av bedrageriene. Svindlerne bruker ofte en ekte, kapret e-postkonto.
- Tofaktor med SMS-kode eller godkjenning i en app kan omgås med falske innloggingssider. NSM anbefaler overgang til passnøkler og andre fiskesikre metoder.
- Sikkerhetskopier må ligge adskilt fra resten av nettet, ellers kan løsepengevirus kryptere dem også.
- Fire av fem virksomheter som ble rammet, anmeldte ikke. Politiet lanserte en ny digital løsning for å anmelde datakriminalitet 14. september 2026.
Slik ser trusselbildet ut for små bedrifter
Mørketallsundersøkelsen 2026 fra Næringslivets Sikkerhetsråd bygger på svar fra 2 500 norske virksomheter med minst fem ansatte. 18 prosent opplevde minst én digital sikkerhetshendelse de siste tolv månedene. Phishing og sosial manipulering var den vanligste hendelsestypen og rammet 12,8 prosent av alle virksomhetene. Bedrageri rammet 5 prosent, og blant dem var fakturabedrageri (64 prosent) og direktørbedrageri (47 prosent) de vanligste formene.
Undersøkelsen viser også at 38 prosent ikke har noen som er ansvarlig for informasjonssikkerhet, og at 79 prosent av dem som ble rammet, lot være å anmelde. Det gjør at problemet er større enn det politiets statistikk viser.
SSBs tall for 2026 peker i samme retning. Blant foretak med minst ti sysselsatte bruker 65 prosent flerfaktorinnlogging, 68 prosent tar sikkerhetskopi til et separat sted, og 44 prosent har gjennomført en IKT-risikovurdering. Det betyr at rundt en tredel av bedriftene mangler to av de mest grunnleggende tiltakene.
Hvor mye penger det gjelder
De tre angrepene som rammer oftest
Phishing og stjålne innlogginger
Klassisk phishing er en e-post som ber mottakeren logge inn på en side som ligner Microsoft 365, banken eller en fraktleverandør. Nyere varianter går lenger. Ved såkalt «adversary-in-the-middle»-phishing sitter angriperen mellom brukeren og den ekte innloggingssiden. Brukeren skriver passord og godkjenner tofaktor som normalt, og angriperen stjeler den ferdige innloggingen. Microsoft beskriver dette som tyveri av tilgangstokener: angriperen får tilgang selv om brukeren har gjennomført tofaktor.
Sikkerhetsselskapet mnemonic skriver i Mørketallsundersøkelsen at denne typen phishing fortsatt er det vanligste inngangspunktet i hendelsene de håndterer, og at phishing via enhetskoder har økt kraftig. I samme rapport oppgir driftsselskapet Defendable at de i løpet av ett år stoppet nesten 3 500 phishingforsøk sendt fra kaprede SharePoint-kontoer hos 268 norske virksomheter. Angrepene kommer altså ofte fra ekte kontoer hos kunder og leverandører dere allerede stoler på.
Fakturasvindel og direktørsvindel
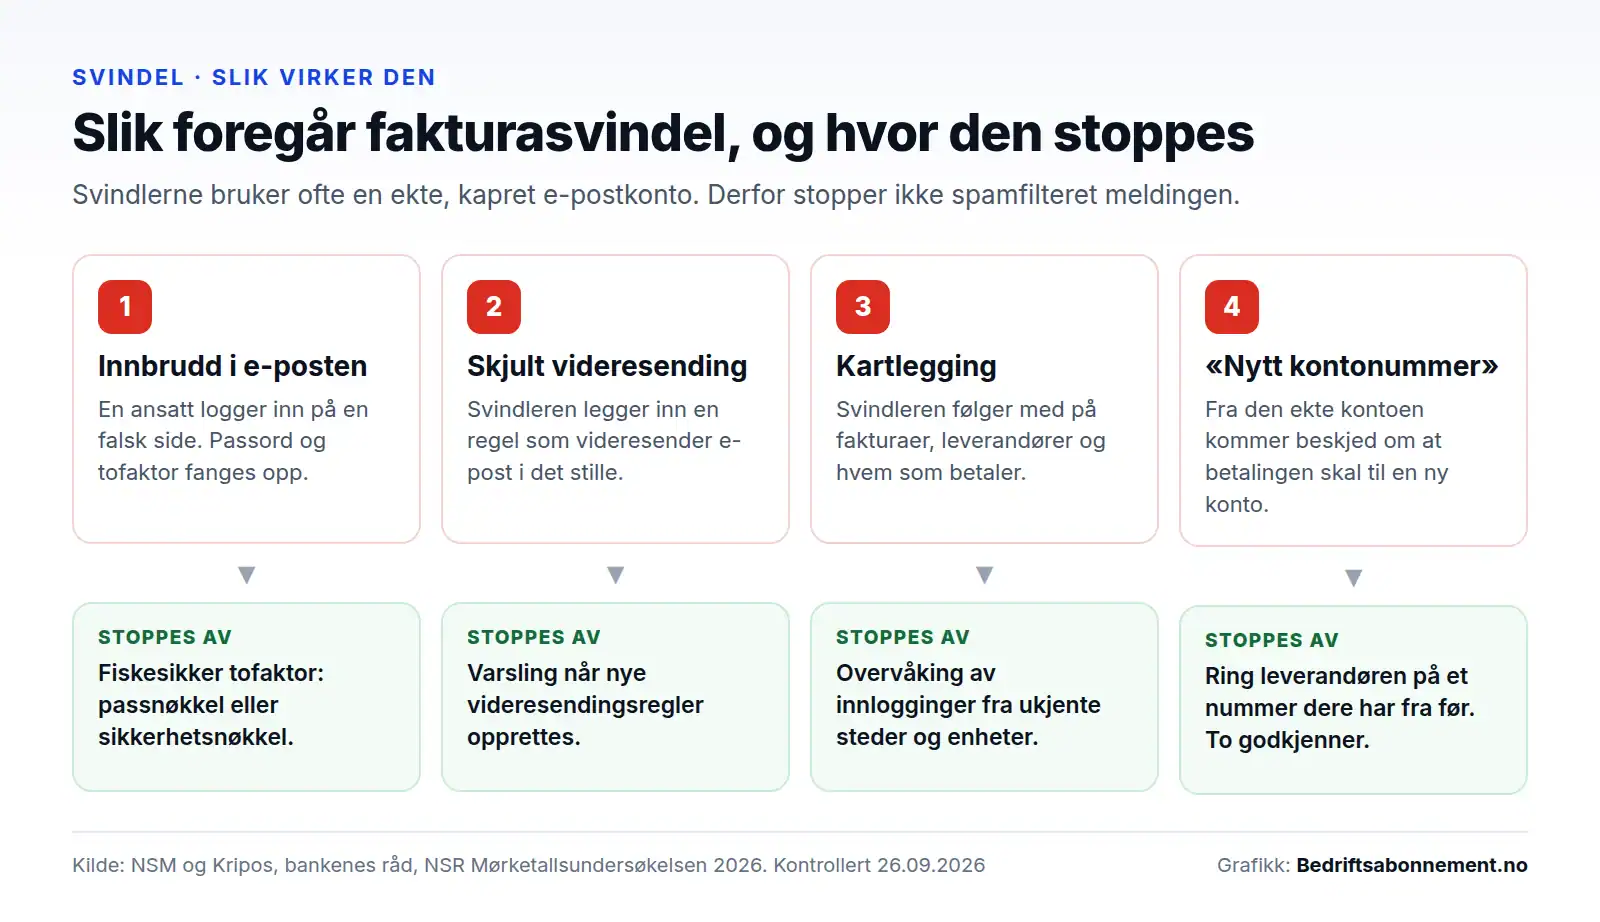
NSM og Kripos har advart om at svindlere bryter seg inn i e-postkontoen til sentrale ansatte, legger inn regler som videresender e-post i det stille, og følger med på fakturaer og betalinger. Når en faktura skal betales, sender de en melding fra den ekte kontoen om at kontonummeret er endret. Fordi avsenderen er ekte, stopper verken spamfilter eller mottakerens mistanke meldingen.
Direktørsvindel følger samme mønster, men utgir seg for å være daglig leder som ber økonomiansvarlig om en hastebetaling. Telenor beskriver det som tre steg: innbrudd eller tilgang til innloggingsinformasjon, kartlegging av rutiner og ansatte, og til slutt manipulering av én ansatt. Rådet fra politiet og bankene er det samme: endre aldri betalingsinformasjon på grunnlag av en e-post, og bekreft alltid i en kanal dere kjenner fra før.
Løsepengevirus
Løsepengevirus krypterer filer og servere og krever betaling for å låse dem opp. Mange grupper stjeler i tillegg data og truer med å publisere dem. NSM råder virksomheter til å ha en plan for hva de gjør hvis de blir rammet, og sikkerhetskopier som er kontrollert og ligger på et isolert system. Poenget er enkelt: en sikkerhetskopi som kan nås fra det samme nettet, kan krypteres av det samme angrepet. NSM fraråder generelt å betale løsepenger, men understreker at beslutningen ligger hos virksomheten.
Ti tiltak som virker
NorSIS og NSM har laget en liste med ti anbefalte tiltak for små virksomheter, fra ledelsesforankring til hendelsesberedskap. Listen under er vår praktiske oversettelse for en bedrift med 2 til 100 ansatte, i omtrent den rekkefølgen de gir mest effekt:
- Tofaktor for alle, og fiskesikker for de viktigste. Slå på tofaktor for alle kontoer i Microsoft 365, økonomisystem og bank. Bruk passnøkler, Windows Hello for Business eller fysiske sikkerhetsnøkler for administratorer og økonomi.
- Automatiske oppdateringer. Windows, Mac, mobiler, nettlesere, rutere og brannmurer. Utstyr som ikke lenger får oppdateringer, byttes. Se også saken om Windows 10 uten støtte.
- Sikkerhetskopi som testes. Ta kopi av Microsoft 365, servere og viktige PC-er til et sted som ikke kan slettes fra vanlige kontoer, og test gjenoppretting jevnlig.
- Ingen administratorrettigheter i hverdagen. Ansatte jobber med vanlige kontoer. Administratortilgang er egne kontoer som brukes sjelden.
- Fast betalingsrutine. Endring av kontonummer bekreftes på telefon til et nummer dere har fra før. Store eller uvanlige betalinger godkjennes av to personer.
- Beskytt e-posten. Filtrering av vedlegg og lenker, varsling ved nye videresendingsregler, og SPF, DKIM og DMARC på eget domene.
- Styr enhetene. Krypterte disker, skjermlås, og mulighet til å slette bedriftsdata på en mistet mobil eller PC. Les om enhetsstyring (MDM).
- Lær opp de ansatte. Korte, jevnlige påminnelser med ekte eksempler virker bedre enn ett langt kurs i året.
- Kontroller leverandørene. Vit hvem som har tilgang til systemene, krev tofaktor på deres tilganger, og ha databehandleravtale.
- Ha en hendelsesplan på papir. Hvem ringes, hvem kan stenge kontoer, hvor ligger telefonnumrene når e-posten er nede.
Punkt 1, 3, 4, 6 og 7 kan i stor grad styres sentralt i Microsoft 365, særlig i Business Premium-planen. Oversikten over hva de ulike planene inneholder, står på siden om Microsoft 365 for bedrifter. Hvordan tiltakene settes opp og overvåkes i praksis, er beskrevet på siden om IT-sikkerhet for bedrifter.
Tofaktor er nødvendig, men ikke alltid nok
Microsoft skrev i 2019 at flerfaktorinnlogging kan blokkere over 99,9 prosent av angrepene mot brukerkontoer. Tallet brukes fortsatt, og tofaktor er fortsatt det enkeltiltaket som gir mest effekt. Men angriperne har tilpasset seg. Når tofaktor er en kode på SMS eller et trykk på «godkjenn» i en app, kan en falsk innloggingsside fange opp både passordet og godkjenningen.
NSM anbefalte i desember 2024 at virksomheter går over til fiskesikker autentisering. Det betyr passnøkler, Windows Hello for Business, sertifikater på administrerte enheter eller fysiske sikkerhetsnøkler. Disse metodene er knyttet til den ekte nettsiden og virker ikke på en falsk. NSM anbefaler at svakere metoder som SMS-koder og engangskoder fases ut.
Microsoft har siden høsten 2024 krevd tofaktor for å administrere Azure, Entra og Intune, og fra 2025 også i Microsoft 365-administrasjonssenteret. For bedriften er rådet å starte med tofaktor for alle, og deretter ta de mest utsatte kontoene over på passnøkler. Betinget tilgang, som krever at innloggingen skjer fra en kjent og oppdatert enhet, gjør det enda vanskeligere å bruke en stjålet innlogging.
E-post: SPF, DKIM og DMARC
SPF, DKIM og DMARC er tre innstillinger i domenets DNS som forteller mottakerne hvilke servere som får sende e-post på vegne av domenet, og hva de skal gjøre med e-post som ikke består kontrollen. Uten dem er det enkelt å sende e-post som ser ut til å komme fra deres domene. NorSIS og NSM har «beskytt e-post med DMARC» med i sine anbefalte tiltak for små virksomheter.
Google og Yahoo har siden 2024 krevd SPF, DKIM og DMARC av avsendere som sender store mengder e-post til sine brukere, og Microsoft innførte tilsvarende krav for Outlook.com i 2025. Selv om bedriften ikke sender nyhetsbrev i slike volumer, er det et tegn på hvor standarden går. Ta en kontroll av domenet sammen med den som drifter e-posten, og start DMARC i overvåkingsmodus før den strammes inn.
Vil dere vite hvor dere er sårbare?
Vi går gjennom tofaktor, e-postoppsett, oppdateringer og backup sammen med dere, og gir et tilbud på det som mangler gjennom etablerte norske IT-partnere.
Få tilbud på IT-sikkerhetUforpliktende gjennomgang.
Hvis uhellet er ute: hvem varsler dere?
Den første timen handler om å begrense skaden: stenge kontoen som er kapret, kontakte banken hvis penger er overført, og koble berørte maskiner fra nettet uten å slå dem av. Deretter kommer varslingen:
| Hvem | Når | Hvordan |
|---|---|---|
| Banken | Straks ved feilbetaling | Ring bankens svindeltelefon. Jo raskere, jo større sjanse for å stoppe pengene. |
| Politiet | Ved svindel, datainnbrudd eller løsepengevirus | Digital anmeldelse. Kripos lanserte 14. september 2026 en ny løsning med veiledning for datakriminalitet. |
| NSM (NCSC) | Ved alvorlige hendelser | Døgnbemannet telefon 02497 eller e-post til cert@ncsc.no. Virksomheter under digitalsikkerhetsloven har varslingsplikt. |
| Datatilsynet | Ved brudd på personopplysningssikkerheten | Innen 72 timer etter at bruddet ble oppdaget, jf. personvernforordningen artikkel 33. |
Anmeld selv om beløpet er lite eller forsøket mislyktes. Anmeldelser gir politiet grunnlag for å se sammenhenger mellom saker, og de kan være nødvendige for forsikringsoppgjør. Hvilke regler som gjelder for virksomheter med særskilte plikter, står i artikkelen om NIS2 og digitalsikkerhetsloven.
Hva med cyberforsikring?
Flere norske forsikringsselskaper tilbyr cyber- eller datakriminalitetsforsikring til bedrifter. Dekningene varierer, men omfatter gjerne gjenoppretting av data, driftsavbrudd og hjelp fra IT-eksperter etter en hendelse. De selskapene vi har sett på, oppgir ikke faste tekniske minstekrav på nettsidene sine, men spør om sikkerhetstiltak når forsikringen tegnes. Svar ærlig. En forsikring som bygger på feil opplysninger, kan gi avkortet erstatning. Tiltakene i listen over er de samme som forsikringsselskapene spør etter.
Oktober er sikkerhetsmåned
Nasjonal sikkerhetsmåned arrangeres i oktober for 16. gang i 2026, koordinert av NorSIS på vegne av Justis- og beredskapsdepartementet. Årets tema er «Digital dømmekraft – Små valg. Store konsekvenser». Poenget passer godt for små bedrifter: de fleste hendelsene starter med et valg én ansatt tar på noen sekunder. Bruk måneden til å gå gjennom betalingsrutinen, sjekke at tofaktor er slått på overalt og teste at sikkerhetskopien faktisk kan hentes tilbake.
Ofte stilte spørsmål
Hva er det viktigste enkelttiltaket? Tofaktorinnlogging på alle kontoer, særlig e-post og Microsoft 365. Deretter automatiske oppdateringer og en sikkerhetskopi som ligger adskilt fra resten av systemene.
Holder det med antivirus? Nei. Antivirus stopper kjente skadevarer, men ikke en ansatt som logger inn på en falsk side eller betaler en falsk faktura. Tiltakene må dekke både teknikk og rutiner.
Hvordan oppdager vi at e-posten er kapret? Typiske tegn er nye videresendingsregler, innlogginger fra uvante land, e-post i Sendt-mappen som ingen har skrevet, og kunder som spør om et nytt kontonummer. NSM og Kripos anbefaler å sjekke regler for automatisk videresending jevnlig.
Er SMS-kode trygg nok som tofaktor? Det er langt bedre enn bare passord, men kan omgås med avanserte phishingsider. NSM anbefaler passnøkler, Windows Hello for Business eller sikkerhetsnøkler der det er mulig, særlig for administratorer og økonomi.
Bør vi betale løsepenger? NSM fraråder det generelt. Det finnes ingen garanti for at dataene låses opp eller slettes hos angriperen. Kontakt politiet og NSM, og start gjenoppretting fra sikkerhetskopi.
Må vi melde et angrep til Datatilsynet? Hvis personopplysninger er kommet på avveie, endret eller gjort utilgjengelige, skal bruddet som hovedregel meldes innen 72 timer.
Få sikkerheten på plass
Vi leverer tofaktor, e-postsikkerhet, backup, oppdateringer og overvåking gjennom etablerte IT-partnere, tilpasset bedrifter uten egen IT-avdeling.
Få tilbud på IT-sikkerhetKilder
Kontrollert 26. september 2026.
- Næringslivets Sikkerhetsråd: Mørketallsundersøkelsen 2026 (PDF), med analysebidrag fra mnemonic og Defendable.
- SSB, tabell 14946: IKT-sikkerhetstiltak i foretak 2026.
- Økokrim: Svindlet for over 2 milliarder kroner.
- NSM og Kripos: Sentralt ansatte mål for e-postsvindel.
- Telenor Bedrift: Direktørsvindel.
- NSM anbefaler overgang til phishingresistent autentisering (desember 2024).
- Microsoft Learn: Token theft playbook.
- Microsoft Security Blog: MFA og 99,9 prosent.
- Microsoft Learn: Obligatorisk MFA i Azure og administrasjonssentre.
- NSM: Beskyttelse mot løsepengevirus.
- NorSIS/NSM: Cybersikkerhet for små virksomheter – 10 anbefalte tiltak (PDF).
- Google: Retningslinjer for avsendere.
- Politiet: Ny digital løsning for å anmelde datakriminalitet (14.09.2026).
- NSM: Varsle NSM.
- Datatilsynet: Digitale angrep og avviksmelding.
- NorSIS: Nasjonal sikkerhetsmåned 2026 (pressemelding).
Forbehold: Tallene fra Mørketallsundersøkelsen gjelder virksomheter med minst fem ansatte, SSBs tall foretak med minst ti sysselsatte. Artikkelen gir generelle råd og erstatter ikke en gjennomgang av den enkelte bedriftens systemer.